


Mitä uutta osoitteessa Elements – helmikuu 2025
Editor’s Highlights
Osana jatkuvaa työtämme työnkulkujen yhtenäistämiseksi seuraavissa maissa WithSecure Elements, olemme tehneet muutoksia seuraaviin Organisaation hallinta. Lue lisää tästä Elements Foundation alla olevassa kohdassa.
Extended Detection and Response
Endpoint Protection
Elements Mobile Protection iOS:lle
WithSecure Elements Mobile Protection -sovelluksen päivitys iOS:lle (25.3.11393) on julkaistu.
Se sisältää seuraavat uudet ominaisuudet ja parannukset:
- Parannuksia sovelluksen vakauteen
Elements Mobile Protection Androidia varten
WithSecure Elements Mobile Protection -sovelluksen päivitys Androidille (25.1.0023199) on julkaistu.
Se sisältää seuraavat uudet ominaisuudet ja parannukset:
- Sovellus ja WithSecure Elements Security Center tukevat nyt varmenteen validoinnin epäonnistumisen tietoturvatapahtumia.
- Sovellus tukee nyt Chrome-laajennusta ChromeOS:lle.
- Lisätty opetusnäkymä ChromeOS-käyttäjille
- Network Gateway käyttää nyt välimuistia vähentääkseen toistuvien validointien määrää.
- Sovellus tukee nyt käyttäjätietojen päivittämistä
- Uudelleen suunniteltu sovelluksen Asetukset käyttöliittymä
- Seurantayritysten laskentatapaan tehdyt parannukset
- Parannuksia sovelluksen vakauteen
Korjatut ongelmat:
- Sovellus näyttää nyt viimeisimmän tilapäivityksen oikean aikaleiman.
Endpoint Detection and Response
Elements Havaitseminen ja reagointi: Tehostettu BCD-tutkimus
Olemme nyt julkaisseet lisää parannuksia, joiden avulla käyttäjät voivat suorittaa vastaustehtäviä suoraan BCD-tietonäkymästä. Näin tietoja ei tarvitse kopioida manuaalisesti ulkoisiin työkaluihin, mikä tehostaa tutkimusprosessia ja parantaa vasteaikaa.
Mitä uutta?
- Suorita vastaustehtäviä poistumatta BCD-sivulta. – Käyttäjät voivat nyt käynnistää vastaustoimia suoraan BCD-tietonäkymästä.
- Esitäytetyt parametrit – Työparametrit täytetään automaattisesti mahdollisuuksien mukaan, mikä vähentää manuaalista syöttöä ja virheitä.
- Tuki offline-toteutukselle – Vastaustoiminnot voidaan asettaa jonoon, vaikka laite olisi offline-tilassa, ja ne suoritetaan, kun laite on taas online.
Tuettu vastaus Työpaikat
- Poista tiedostoja
- Hae tiedostot
- Prosessien lopettaminen
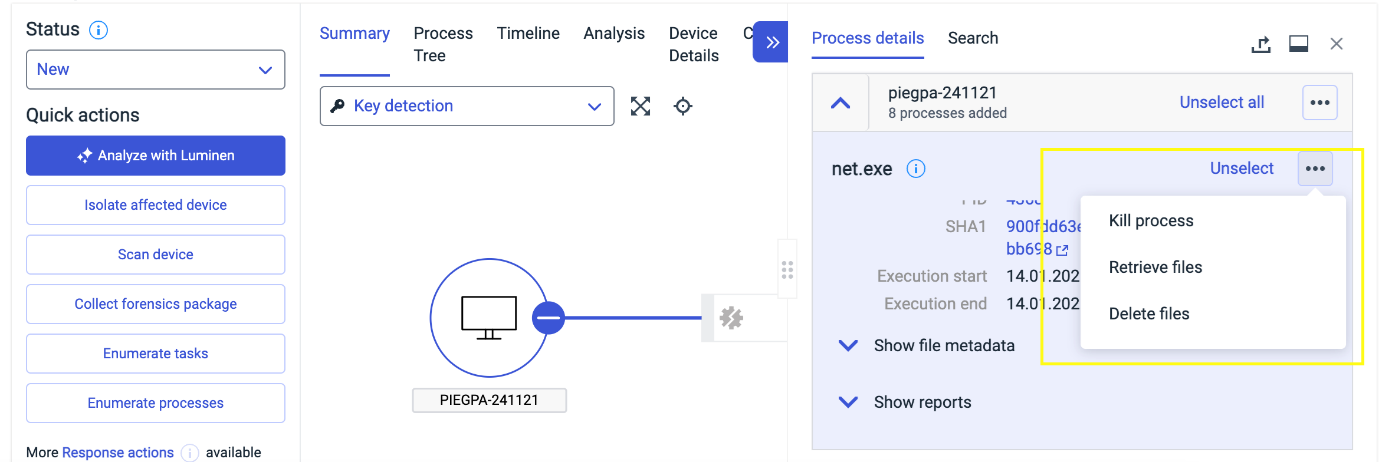
Huom: Kaikissa 10. tammikuuta 2025 jälkeen luoduissa BCD-tietokannoissa on tarvittava säännös, jonka avulla työt voidaan suorittaa suoraan BCD-näkymästä. Ennen tätä päivämäärää luoduista vanhemmista BCD:istä puuttuvat kuitenkin vaaditut tiedot, ja niissä tämä ominaisuus on poistettu käytöstä.
Email and Collaboration Protection
Uusi versio on julkaistu.
Tärkeimmät muutokset:
- Elements Collaboration Protection merkitsee postilaatikot, jotka ovat menettäneet yhteyden Microsoftiin, nimellä TemporaryFailure. Postilaatikoiden pitäisi palautua itsestään lyhyessä ajassa. Järjestelmänvalvojat voivat ottaa ilmoitukset käyttöön tällaisissa tapahtumissa käytäntöasetuksissa.
- Parannettu aktiivisten postilaatikoiden raportointitarkkuutta.
- Lisenssien lukumäärää on parannettu/yhdenmukaistettu näkymien välillä.
- Parannettu käännös japanilaisille käyttäjille
Exposure Management
Olemme julkaisseet Exposure Management seuraavilla muutoksilla:
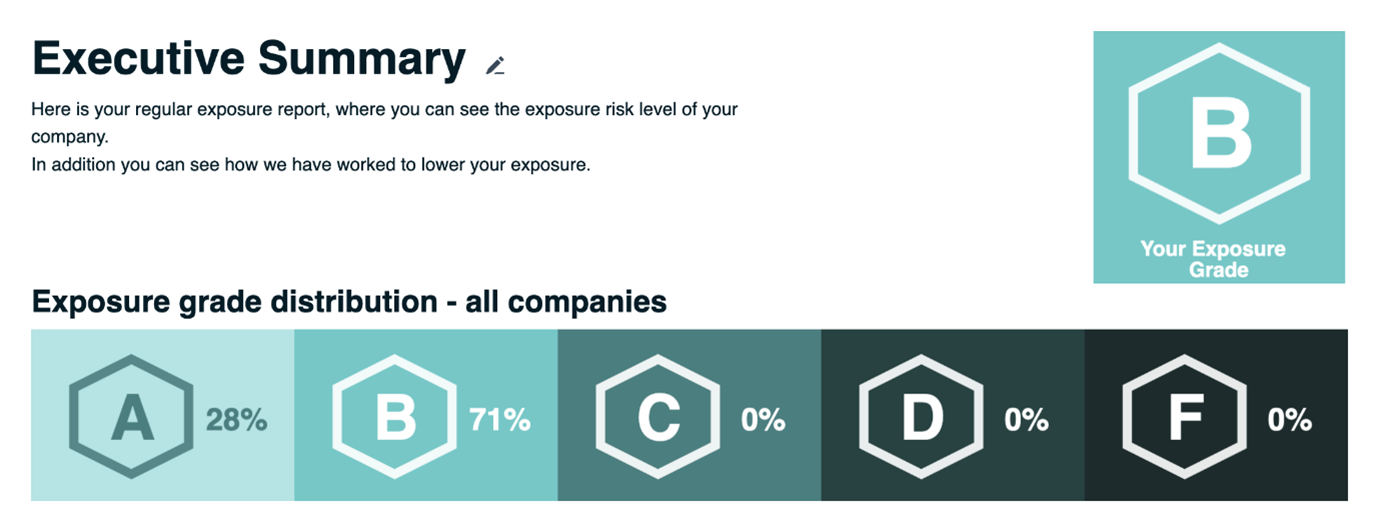
- Yhteenvetoraportti (beta-versio) sisältää nyt myös yrityksen altistumisriskin visuaalisena asteikkona, josta näkee, miten pärjäätte verrattuna muihin WithSecurea käyttäviin yrityksiin XM. Yhteenvetoraportti on saatavilla Exposure-kojelaudan sivulla, johon pääsee Home -> Exposure.
- Olemme korjanneet ongelman, jossa kaikki suositukset eivät olleet näkyvissä ja jotkin havainnot eivät sisältyneet näkyviin suosituksiin. Tapauksissa, joissa suositukset eivät sisältyneet suositushierarkiaan, näytämme tilana ”ei ratkaisevaa”. Suosittelemme, että tarkastelet kyseisten suositusten sisältä, jotta näet havaintokohtaisen korjaavan vaikutuksen ja suhteellisen korjaavan ohjeistuksen.
- Pilvihavainnot, jotka eivät näy viimeisimmässä tarkistuksessa, poistetaan nyt asianmukaisesti osoitteesta Exposure management ja niiden vaikutus pilvisuositukseen lasketaan uudelleen.
- Useita pieniä virheitä ja suorituskykyparannuksia.
Exposure Management käyttäjille
System Scan
Authenticated Scanningiin lisättiin tuki seuraavien tuotteiden haavoittuvuuksien havaitsemiselle:
- Admin pyynnöstä
- Apache Commonsin konfigurointi
- Apache Felix Webconsole
- Beckhoff TwinCAT Package Manager
- Brother iPrint&Scan
- Bruno
- CheckMK Agent
- Citrix Secure Access
- Dell NetWorker
- Dell NetWorker Client
- Dell-järjestelmän päivitys
- Dell Wyse -laite Agent
- Keskustelu
- exacqVision Client
- Filseclab Twister Antivirus
- FlashFXP
- FortiClient-loppupisteiden hallintapalvelin (EMS)
- Git Credential Manager
- JavaServer Faces (JSF)
- JetBrains dotTrace
- JetBrains ETW Host Service
- JfreeChart
- JGraphT Core
- KMPlayer
- Monica Desktop
- PlantUML
- Postimies
- Sandboxie Plus
- SketchUp Pro
- SumatraPDF
- Veritas Data Insight
- VIPRE Advanced Security
Elements Foundations
Elements Security Center
Osana jatkuvaa työtämme työnkulkujen yhtenäistämiseksi seuraavissa maissa WithSecure Elements, olemme tehneet muutoksia seuraaviin Organisaation hallinta.
Nämä muutokset auttavat Elements -palvelun ylläpitäjiä hallitsemaan ympäristöjään tehokkaammin.
Tärkeimmät ominaisuudet/muutokset:
- Johdanto laiteryhmän käsite joka johtaa ryhmätason käyttöoikeuksien hallintaan myöhemmin tänä vuonna. Ryhmätason käyttöoikeuksien hallinta auttaa suurempien ympäristöjen ylläpitäjiä hallitsemaan tehokkaasti käyttöoikeuksia.
- Uusi Elements tason organisaationäkymä kerätään toisiinsa liittyvät ominaisuudet samaan paikkaan ja poistetaan päällekkäiset näkymät.
Seuraavat näytöt poistetaan huhtikuu 22, 2025, koska tässä versiossa otetaan käyttöön ominaisuuksia, jotka korvaavat ne kokonaan:
- Endpoint Protection Tilit välilehti (kaikki toiminnot sisältyvät muualle)
- Johto – Collaboration protection näkemyksiä:
- Organisaatiot
- Asetukset
- Käyttäjät-näkymä korvattiin aiemmin näkymällä Hallinta / Organisaatioasetukset /Turvan ylläpitäjät.
- Tilaukset-näkymä korvattiin aiemmin näkymällä Hallinta / Tilaukset-näkymä
Lisätietoja on osoitteessa Community: Tulossa: Elements organisaation hallintaominaisuudet – WithSecure Community
Uusi mobiiliprofiilieditori on nyt tuotannossa
Parannukset näkymämallien valitsijaan
Muutos on sovellettu raporttien Näytä mallinvalitsin -käyttäytymiseen. Se liittyy nyt valittuun laajuusvalitsijaan sen sijaan, että se olisi sidottu kirjautuneeseen käyttäjätiliin.
Ylläpitäjänä haluaisin pystyä kopioimaan nykyisen näkymän.:
Voit kopioida minkä tahansa näkymän:
- Valitse haluamasi näkymä.
- Paina ”Tallenna nimellä …”
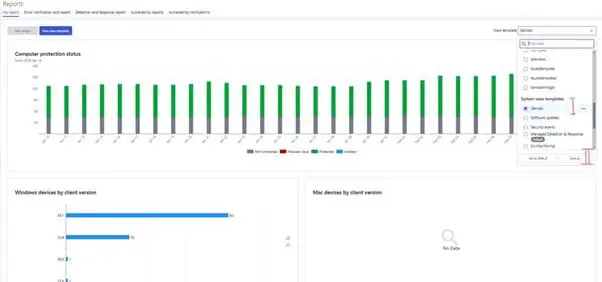
- Kirjoita uusi yksilöllinen nimi.
- Paina ”Tallenna”.
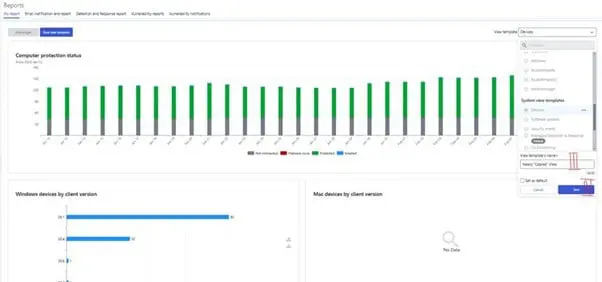
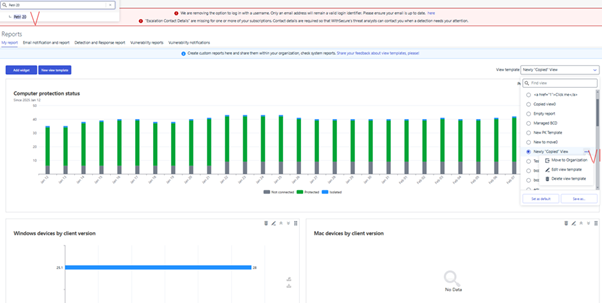
Ylläpitäjänä haluaisin kopioida näkymän yrityksen organisaationäkymät -osioon:
Luo näkymä yhteistyökumppanit-näkymässä (eli SOP-näkymässä).
- Noudata edellä olevan esimerkin neljää vaihetta.
- Valitse laajuusvalitsimesta haluamasi yritys. (Tärkeää!)
- Valitse näkymämallin valitsimessa näkymä, joka on siirrettävä tiettyyn organisaatioon/yritykseen.
Valitse kolmipistevalikosta ”Siirrä organisaatioon”, anna tarvittaessa uusi nimi ja tallenna.
Muut kiinnostavat asiat
Uhka-tiedote: Tammikuu
Neuvonta – Git Clone2leak valtakirjat
Tekninen yhteenveto
Git on suosittu versionhallintajärjestelmä, jota käytetään ohjelmointiprojektien hallintaan ja yhteiseen osallistumiseen. Tietoturvatutkija on paljastanut Gitin komponenteissa haavoittuvuuksia, joita voidaan käyttää väärin Gitiä käyttävien ohjelmistokehittäjien tunnistetietojen vuotamiseen.
Git-viestien virheellisen käsittelyn vuoksi hyökkääjä voi huijata Gitiä vuotamaan tunnistetietoja, kun käyttäjä kloonaa tai on vuorovaikutuksessa haitallista koodia sisältävän repon kanssa:
Github-työpöydän ja Git-valtakirjojen hallinnan, jossa kuljetuksen palautusmerkin ”\r” virheellinen tulkinta mahdollistaa valtakirjojen lähettämisen hyökkääjän hallitsemalle palvelimelle (CVE-2025-23040 / CVE[1]2024-50338).
Git LFS:n väärinkäyttö, joka johtuu rivinvaihtomerkin ”\n” virheellisestä käsittelystä, antaa hyökkääjän lähettää tunnistetiedot haitalliselle palvelimelle (CVE-2024-53263).
Github CLI ja Github codespaces sallivat uskontunnusten apuohjelmat, joiden avulla hyökkääjä voi varastaa todennuskoodeja huijaamalla käyttäjää kloonaamaan repon (CVE-2024-53858).
Voit rekisteröityä saadaksesi kuukausittaiset uhkakuvaukset, joissa on yksityiskohtaiset tiedot näistä uhkista.
Jos se jäi näkemättä
Laitteen parannetut eristysominaisuudet XDR
Otimme äskettäin käyttöön parannetut Device Isolation -ominaisuudet osoitteessa XDR. Lisätietoja on osoitteessa oma artikkeli.
Jaa ideasi kanssamme
Tarkoituksenamme on turvata maailma yhdessä kanssasi – nyt nimellä WithSecure™. Jotta voisimme yhdessä luoda parhaat mahdolliset kyberturvallisuustuotteet ja -palvelut, suosittelemme lämpimästi, että jaat ideasi osoitteessa WithSecuren Ideat-osiossa. Community, nyt suoraan WithSecure™ Elements Security Center.
Lisätietoja
WithSecure™ Elements -ohjelman kaikkien osien muutosluettelot ja julkaisutiedotteet löytyvät osoitteesta osoitteesta Ohjekeskus
This announcement was machine translated. The English version is the original.