


Uutta osoitteessa Elements – tammikuu 2026
Toimittajan kohokohdat
Pahoittelut tammikuun 2026 numeron What’s New in Elements myöhäisestä julkaisusta. Toivomme, että nämä tiedot ovat edelleen tärkeitä teille.
Extended Detection and Response
Endpoint Protection
WithSecure Agent for Mobile Protection for Android
WithSecure Elements Mobile Protection -sovelluksen päivitys Androidille (26.1.0023467) on valmistunut 12. tammikuuta 2026.
Se sisältää seuraavat uudet ominaisuudet ja parannukset:
- Peruutettu väliaikainen tuki Android 12:lle
WithSecure Agent for Linux
Uudet Linux Security 64 ja Elements Agent -asennusohjelmat on julkaistu (2026-01-14).
Julkaistut uudet tuoteasennusohjelmat ovat seuraavat:
- Linux Security 64 Policy Manager -asennuspaketin versio 5.0.15, joka on yhteensopiva Policy Manager Server -palvelimen version 16.00 tai uudemman kanssa.
- WithSecure Elements Agent for Servers.
Päivitykset korjaavat useita asennusongelmia ja poistavat yhteensopivuuden käytäntöjenhallintaversioiden kanssa, joita ei enää tueta.
Jos olet jo asentanut tuotteen onnistuneesti, näitä paketteja ei tarvitse ladata tai asentaa. Tuotteen asennusohjelmaa tarvitaan vain alkuasennusprosessia varten, eikä sitä tarvitse pitää ajan tasalla sen jälkeen.
WithSecure Client Security for Mac
Client Security for macOS v16.03 on julkaistu yleiseen saatavuuteen (GA) 19. tammikuuta 2026.
Tämä julkaisu tuo seuraavat uudet ominaisuudet:
- macOS 26 (Tahoe) -tuki
- macOS 26 -yhteensopivat kuvakkeet
- Vähimmäisvaatimuksena vaadittu macOS-versio on nyt macOS 14
- SecurityCloudin käyttäminen käyttää macOS:n natiiveja verkkokirjastoja.
Korjatut ongelmat
- Korjaa kaatumisia seuraavissa komponenteissa: wsuplinkd, wssettingsd, wssecuritycloudd ja wsbootstrapnative.
- ’Salli uusi järjestelmälaajennus’ -valintaikkuna johti väärälle asetussivulle.
- Chrome-selauksen suojaus oli aina poistettu käytöstä osoitteessa Elements Security Center ja paikallisessa käyttöliittymässä.
- Avaa asetukset -painiketta ei lokalisoitu oikein
- Salli-painiketta selailun suojauksessa ei voinut ’klikata’.
WithSecure Agent for Mobile Protection for iOS
WithSecure Elements Mobile Protection -sovelluksen päivitys iOS:lle (26.1.12041) on viimeistelty 21.01.2026.
Korjatut ongelmat
- Apple CarPlay -yhteensopivuuden parantaminen Network Gatewayn kanssa.
- Parannuksia verkkosisällön suodatukseen ja poikkeusten käsittelyyn.
- Parannuksia lokitiedostojen hallintaan.
- Turvallisuustapahtumien raportointiin on tehty parannuksia.
Tärkeää: Tuki seuraaville iOS-versioille on poistettu:
- iOS 15
- iOS 16
Email and Collaboration Protection
Exchange-sovellusten käyttöoikeuksien päivitys
Collaboration Protection Exchange-sovellus on päivitetty uusilla käyttöoikeuksilla Microsoft Graph API-ohjelman tulevan tuen valmistelemiseksi. Tämän seurauksena palveluun jo määritetyt vuokralaiset saattavat tarvita uudelleen valtuutuksen.
Kun yhden tai useamman vuokralaisen käyttöoikeudet on päivitettävä, Collaboration protection -portaali näyttää bannerin, joka kehottaa järjestelmänvalvojia päivittämään Exchange-sovellusten käyttöoikeudet.
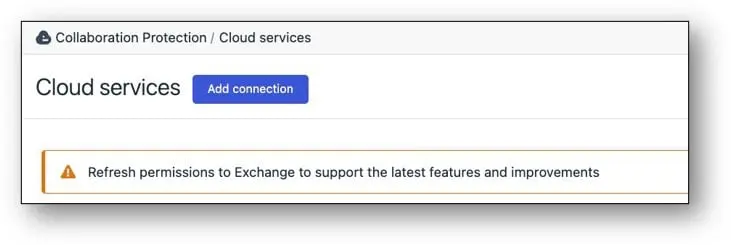
Seuraa Cloud services -sivun näytön kulkua hyväksyäksesi uudet käyttöoikeudet tai katso yksityiskohtaiset ohjeet palvelun valtuuttamisesta osoitteesta Elements Collaboration Protection Käyttöoppaasta.
Exposure Management
Uudet toiminnot sisältävät päivityksiä identiteetin käyttöönottoprosessiin ja suositussivun kumppanitason näkymään:
Lähes reaaliaikaiset tunnistetiedot uusille vuokralaisille.
Identiteetin käyttöönottoprosessia on parannettu. Tähän asti Microsoft Entra -vuokralaisen identiteettiluettelon täyttäminen saattoi kestää jopa 24 tuntia. Uuden toiminnallisuuden ansiosta identiteettiluettelo täyttyy lähes reaaliajassa onnistuneesti käyttöönotetun vuokralaisen osalta. Tuntikausien odottelun sijaan prosessi valmistuu nyt muutamassa minuutissa, riippuen skannausajasta ja nykyisistä käsittelyjonoista.
Tämä parannus on osa jatkuvaa sitoumustamme tarjota ajantasaisia tietoja lähes reaaliajassa, mukaan lukien henkilötietoihin tehdyt muutokset. Pysy kuulolla, kun jatkamme parannusten tekemistä!
Suositusluettelo – kumppanitason näkymä
Suositusluettelo (Ympäristö -> Altistuminen -> Suositukset) sivu on nyt käytettävissä myös kumppanitason näkymissä. Sivu sisältää luettelon suosituksista kaikille organisaatioille, joihin kumppanilla on pääsy.
Exposure Management for Business
WithSecure Vulnerability Management Portal
Olemme toteuttaneet portaaliin monia korjauksia, muun muassa seuraavat
- Omaisuuserien ominaisuuksien muokkaaminen on poistettu käytöstä, kun valmistaudutaan siirtymään Laitteet → Tietokoneet ja laitteet → Hallitsemattomat laitteet -näkymiin.
- Poistettiin ”arkistointijakso” ja ”varastointijakso” -asetukset valmisteltaessa siirtymistä Laitteet → Tietokoneet ja Laitteet → Hallitsemattomat laitteet -näkymiin.
- Haavoittuvuuskäyttäjät-sivu ja siihen liittyvä API poistettu käytöstä; käytä sen sijaan turvallisuusylläpitäjiä.
- Poistettiin tilin lukitus useiden epäonnistuneiden API -avainyritysten jälkeen.
- API avaimet lukitaan nyt 50 epäonnistuneen yrityksen jälkeen, mikä parantaa turvallisuutta estämättä koko tiliä.
- Agent skannaus otetaan nyt automaattisesti käyttöön kaikissa uusissa laitteissa yrityksissä, joilla on Vulnerability Management tai Exposure Management -tilaus, heti kun ne on asennettu. Tämä tarkoittaa, että skannauksen käynnistäminen ei vaadi käyttäjän toimenpiteitä.
- Ratkaistiin ongelmat, jotka liittyivät omaisuuserätietojen epäjohdonmukaisuuksiin altistumisnäkymien ja laitteiden näkymien välillä.
- Ongelmat skannausraporttien viemisessä XML- ja DOCX-muodossa on ratkaistu.
- Ratkaistiin ongelmat, jotka liittyivät viikoittaisten haavoittuvuustilastojen laskemiseen edellisen vuoden viimeisen viikon ja uuden vuoden ensimmäisen viikon osalta.
- Ratkaistu ongelma XLSX-yhteenvetoraportissa. Alustan haavoittuvuudet -välilehden solut yhdistetään oikein.
- Ratkaistu ongelma sähköposti-ilmoitusten reply-to-kentän kanssa. Kenttä on nyt tyhjä.
- Ratkaistiin ongelma, joka aiheutti viiveitä automaattisen agent skannauksen käyttöönoton aikana.
- Yleiset turvallisuusparannukset.
- Integroitu omaisuuden säilyttämismekanismi Laitteet → Tietokoneet-näkymässä, Laitteet → Hallitsemattomat laitteet -näkymässä. Näistä näkymistä poistetut laitteet poistetaan pysyvästi VM-portaalista ja Exposure Management -näkymistä 30 päivän kuluttua.
- Yleiset suorituskyvyn parannukset.
System Scan
Authenticated Scanning for Windows -ohjelmistoon lisättiin tuki seuraavien tuotteiden haavoittuvuuksien havaitsemiselle:
- Apache Tika core
- Apache Tika PDF-jäsennysmoduuli
- Control-M/Agent
- Eaton Intelligent Power Manager
- IBM App Connect Enterprise (ACE)
- IBM Semeru Runtime
Elements Foundations
Elements Security Center
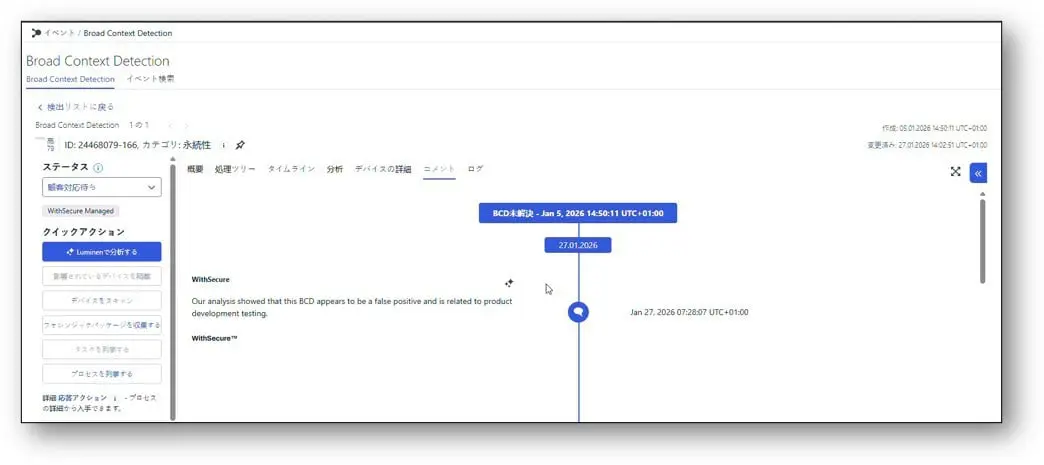
Jotta japanilaisten MDR-asiakkaidemme olisi helpompi työskennellä omalla äidinkielellään, otamme käyttöön seuraavat tuotteet Tekoälypohjainen on-demand-käännös viestinnän osalta korotetut BCD:t osoitteessa Elements.
Alkaen 1. helmikuuta 2026, asiakkaat, joilla on aktiivinen MDR-palvelu ja Elements käyttöliittymä asetettu japaniksi voivat vaihtaa viestejä korkeammissa BCD-yksiköissä toimivien analyytikoiden kanssa seuraavissa maissa Japanilainen, ja käännökset toimitetaan pyynnöstä hyväksytyn viranomaisen toimesta AI (LLM) palvelu.
Mikä muuttuu?
- Vuonna BCD-tietojen näkymä osoitteessa Elements, käyttäjät näkevät uusia vaihtoehtoja kääntää kommentteja pyynnöstä:
- osoitteesta englanti – japanija
- osoitteesta japani jotta englanti.
- Japaninkieliset käyttäjät voivat kirjoittaa ja lukea BCD-kommentteja kielellä heidän äidinkielensä, mutta voi silti tarvittaessa pyytää englanninkielistä versiota.
- Käännökset ovat ei automaattisesti taustalla – ne laukeavat käyttäjä nimenomaisesti jokaiselle kommentille omien käännöspainikkeiden avulla.
Mitä tämä tarkoittaa sinulle?
- Jos olet MDR-asiakas, joka käyttää Elements sivustoa osoitteessa Japanilainen, tiedonsiirrosta korkeissa BCD:issä tulee selkeämpi, luonnollisempi ja helpompi seurata. omalla kielelläsi.
- Sinulla on täysi kontrolli siitä, milloin käännöksiä pyydetään, joten voit keskittyä tärkeimpiin kommentteihin.
- Tapa, jolla työskentely kohonneen BCD:n kanssa osoitteessa Elements pysyy tuttuna. – tämä parannus lisää kätevä käännösominaisuus päälle nykyisen kokemuksen, lisäämättä uutta monimutkaisuutta päivittäiseen työnkulkuun.
Uskomme, että tämä parannus parantaa merkittävästi japanilaisten MDR-asiakkaidemme päivittäistä käyttökokemusta ja tasoittaa tietä tuleville lokalisointi- ja käytettävyysparannuksille.
Integraatiot
Elements API
Tuotteeseen liittyvät tietoturvatapahtumat
Uusin Elements API -versio tuo mukanaan uudet (WithSecure) Product Security Events -tapahtumat.
Seuraavia uusia tapahtumia tuetaan nyt:
- Tuote on poistettu onnistuneesti
- Tuotteen poisto on peruttu
- Tuotteen asennuksen poisto epäonnistui virheellisen asennussalasanan vuoksi.
- Tuotteen asennuksen poisto on epäonnistunut tuntemattomasta syystä.
- Tuotteen poistaminen ei ole sallittua
Lisätietoja ja esimerkkejä on saatavilla Turvallisuustapahtumien viitesivu.
Uudet laitetoiminnot luokittelua varten 2026-01-27
Uusin Elements API -versio tuo mukanaan uusia laitetoimintoja, jotka auttavat laitteiden luokittelussa.
Seuraavia uusia laitetoimintoja tuetaan nyt:
- Määritä mukautettu alias laitteen nimi. Näin voit antaa laitteelle ihmisen luettavissa olevan nimen tunnistamisen helpottamiseksi.
- Aseta laitteiden tärkeystaso. Tämä auttaa priorisoimaan laitteita niiden kriittisyyden perusteella organisaatiollesi.
- Laitteen liiketoimintakontekstin tietojen asettaminen. Näin voit liittää laitteita tiettyihin liiketoimintayksiköihin, osastoihin tai tarkoituksiin organisoinnin ja raportoinnin helpottamiseksi.
- Aseta laitetarrat. Tämän avulla voit luokitella laitteita mukautetuilla merkinnöillä.
Katso elementin täydellinen määrittely osoitteessa API täällä.
WithSecure Commercial API
Create New Subscription (Luo uusi tilaus) ja Change Subscription (Muuta tilaus) API -päätepisteiden kuvaukset päivitettiin, jotta niiden tarkoitus ja tuetut toiminnot kävisivät paremmin ilmi. Pyyntö- tai vastausparametreihin ei tehty muutoksia.
Vain dokumentaatioon perustuvat päivitykset päätepisteiden kuvauksiin:
Luo uusi tilaus
Uuden Total Volume -tilauksen tarjoaminen uudelle tai olemassa olevalle lisenssinhaltijalle. Tätä päätepistettä voidaan käyttää myös käyttöoikeuden myöntämiseen ylläpitäjäkäyttäjälle osoitteessa Elements Security Center tai lisenssinhaltijan (yrityksen) nimen muuttamiseen. Käyttöoikeuden myöntäminen ja nimen muuttaminen voidaan suorittaa vain osana tilauksen luontipyyntöä.
Vaihda tilaus
Tee muutoksia olemassa olevaan Total Volume -tilaukseen. Tätä päätepistettä voidaan käyttää myös käyttöoikeuden myöntämiseen ylläpitäjäkäyttäjälle osoitteessa Elements Security Center osana tilauksen muutospyyntöä.
Muut kiinnostavat asiat
WithSecure™ Labs – Menneisyyteen ja sen jälkeen: Andarielin uusin arsenaali ja kyberhyökkäykset
Tiivistelmä
WithSecure proactively identified and notified a European customer belonging to the public/legal sector of a breach attributed with high confidence to the Andariel group, a state-sponsored cyber group linked to the Reconnaissance General Bureau (RGB) 3rd bureau of Democratic People’s Republic of Korea (DPRK).
Syytös perustui uhkaajan käyttämään ainutlaatuiseen haittaohjelmaan, kuten TigerRATiin, komentojen suoritusmalleihin, infrastruktuurin yhteyksiin ja muihin teknisiin ja ei-teknisiin todisteisiin, jotka yhdistivät sen aiempiin raportteihin Andarielin toiminnasta.
Arvioimme, että rikkomuksen ensisijainen tavoite oli tietoverkkovakoilu. Tämä määritettiin ryhmän aiempien tavoitteiden ja tunkeutumistoiminnan perusteella, mutta ennen kaikkea sen perusteella, että uhkatekijä pääsi käsiksi rahanpesun torjuntaan liittyviin asiakirjoihin uhrin isäntätietokoneella. Korean demokraattinen kansantasavalta tunnetaan tunnetusti rahanpesutoiminnastaan, jolla se pyrkii kiertämään kansainvälisiä pakotteita.
Tämä tutkimus johti WithSecuren löytämään toisen hyökkäyksen, jonka tämä ryhmä teki Enterprise Resource Planning (ERP) -ohjelmistoa vastaan Korean tasavallassa (ROK) vuonna 2025. WithSecure selvitti, että kyseinen ERP-ohjelmisto oli ollut Andarielin aiempi kohde vuonna 2017 ja lähes varmasti uudelleen vuonna 2024.
Tämän jälkeen löydettiin kolme uutta, aiemmin dokumentoimatonta RAT-ohjelmaa, jotka WithSecure yhdistää Andarieliin: StarshellRAT, JelusRAT ja GopherRAT.
WithSecure löysi tutkimusten perusteella myös ryhmän käyttämän valmistelupalvelimen. Pystyimme löytämään tämän välipalvelimen kautta lisää molempiin hyökkäyksiin liittyviä artefakteja. Löysimme myös sekoituksen uusia ja vanhoja tekniikoita ja työkaluja, joita ryhmä käytti viimeisimpien hyökkäystensä toteuttamiseen, mukaan lukien PrintSpooferin ja PetitPotaton kaltaiset etuoikeuksien eskalointityökalut sekä trenditrendissä olevan BYOVD-tekniikan (bring-your-our-own-vulnerable-driver) väärinkäyttö, jota muut uhkatoimijat käyttävät tappaakseen AV- jaEDR -tuotteita.
Tässä raportissa esitetään yksityiskohtaiset tiedot kahdesta tutkimastamme verkkohyökkäyksestä sekä analyysi artefakteista, joita löysimme kahdesta hyökkäyksestä ja valmistelupalvelimelta. WithSecure on toimittanut hallituksille ja valikoiduille kumppaneille ennakkokopiot tästä raportista.
Lue lisää siitä TÄÄLLÄ
Jos se jäi näkemättä
Uusi ominaisuus: Ilmoituskeskus
Otamme käyttöön uuden, keskitetyn ilmoituskeskuksen, joka korvaa suurimman osan nykyisistä banneripohjaisista ilmoituksista osoitteessa Elements.
Mitä uutta?
Notification Hub on yhtenäinen paikka osoitteessa Elements, jossa käyttäjät näkevät tärkeitä tuoteviestejä, kuten:
- Kriittiset ongelmat ja käyttökatkokset
- Varoitukset ja tärkeät toiminnalliset päivitykset
- Yleiset tiedotusilmoitukset
Tavoitteena on, että käyttäjät näkevät helpommin, mikä on tärkeää, ymmärtävät, mikä on muuttunut, ja toimivat nopeasti asiaankuuluvien viestien perusteella.
Lisää tietoa löydät tästä artikkeli
WithSecure Elements Exposure Management käyttäjäroolit Vulnerability Management käyttäjille.
Osana Elements Vulnerability Management (EVM) End-of-Life (EOL), EVM-näkymät korvattiin XM -näkymillä ja EVM-tilaukset siirrettiin osoitteeseen Exposure Management for Business
Lisätietoja tästä muutoksesta on osoitteessa oma artikkeli.
.
Jaa ideasi kanssamme
Tarkoituksenamme on turvata maailma yhdessä kanssasi – nyt nimellä WithSecure™. Jotta voisimme yhdessä luoda parhaat mahdolliset kyberturvallisuustuotteet ja -palvelut, suosittelemme lämpimästi, että jaat ideasi osoitteessa WithSecuren Ideat-osiossa. Community, nyt suoraan WithSecure™ Elements Security Center.
Lisätietoja
WithSecure™ Elements -ohjelman kaikkien osien muutosluettelot ja julkaisutiedotteet löytyvät osoitteesta osoitteesta Ohjekeskus.
This announcement was machine translated. The English version is the original.