


Mitä uutta osoitteessa Elements – maaliskuu 2025
Extended Detection and Response
Endpoint Protection
Elements Agent Mobiilipäivitys iOS:lle
Olemme päivittäneet WithSecure Elements Mobile Protection -sovelluksen iOS:lle (versio 25.5.11428) 1. huhtikuuta 2025 alkaen.
Se sisältää seuraavat uudet ominaisuudet ja parannukset:
- Sovellus tukee nyt ”Salli ulkoinen DNS” -asetusta.
- Parannuksia sovelluksen vakauteen
- Safarin laajennusten suodatusalgoritmin parannukset
- Verkko nollautuu nyt automaattisesti, kun DNS-asetus muuttuu.
Endpoint Detection and Response
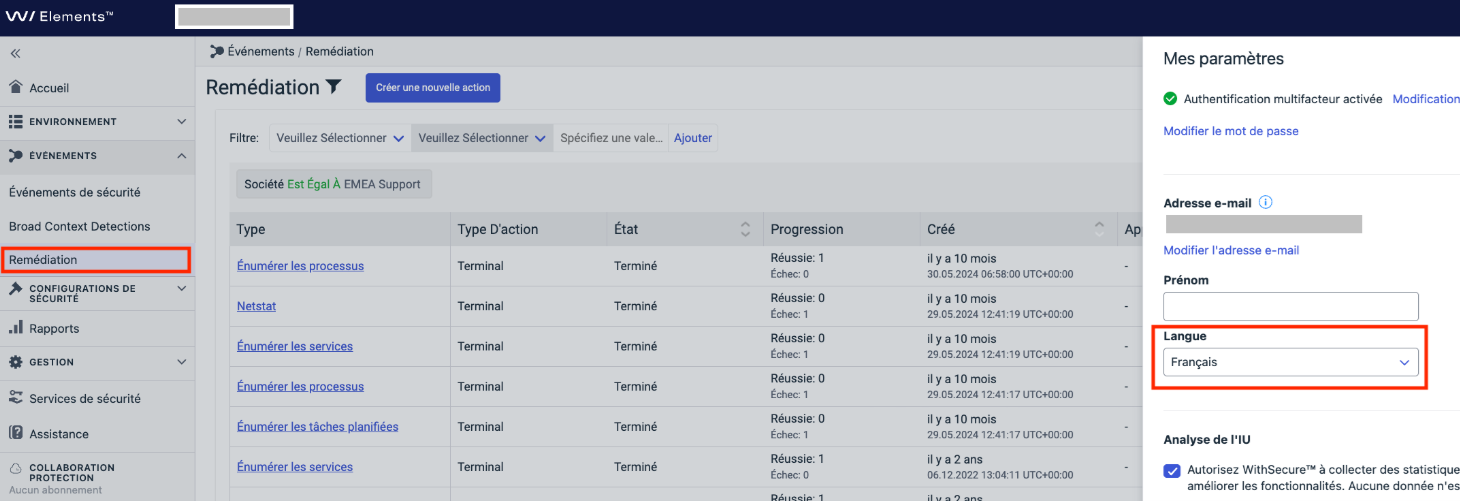
Elements EDR – Vastausnäkymät kielituki
Vastausnäkymät tukevat nyt kaikkia osoitteessa Elements Security Center saatavilla olevia kieliä:
- Englanti (US)
- Suomalainen
- Ranskan
- Saksan
- Italian
- Japanilainen
- Puolan
- portugali (Brasilia)
- Espanja (Latinalainen Amerikka)
- Ruotsalainen
Tämä parannus takaa osallistavamman ja helppokäyttöisemmän kokemuksen maailmanlaajuiselle käyttäjäkunnallemme.Tässä on esimerkki Response-näkymien ranskankielisestä lokalisoinnista.
Exposure Management
Olemme julkaisseet päivitykset osoitteeseen Exposure Management seuraavilla muutoksilla:
- Entra ID:n vuokralaisille esitellään kaksi uutta identiteettihavaintoa, joissa analysoidaan käyttäjän roolijakoja ja annetaan vastaava suositus etuoikeutettujen roolien ja niiden käyttöoikeuksien tarkistamiseksi:
Entra ID -vuokralaisella on yli 5 globaalia ylläpitäjää.
Entra ID -vuokralaisella on yli 10 etuoikeutettua roolia.
- Suositusluettelosivulla (Etusivu => Altistuminen => Suositus) on nyt mahdollisuus suodattaa suosituksia tilan arvon mukaan. Tällä hetkellä on mahdollista suodattaa vain yhdellä arvolla. Usean arvon suodatus on tulossa. Oletusarvoisesti lista suodattaa nyt suositukset, joilla on tila Valmis.
- Aiemmin Elements hyökkäyspolkusimuloinnissa MITRE TTP:t oli linkitetty MITREn verkkosivustolle, kun taas WithSecuren laajennuksia ei ollut linkitetty mihinkään. Tämän päivityksen myötä WithSecuren TTP-laajennusten tunnukset käyttöliittymässä linkittyvät nyt seuraaviin osoitteisiin. https://ti.withsecure.com, jolloin yksityiskohtaiset tiedot ovat suoraan saatavilla.
Exposure Management for Business
Exposure Management Portaali
Olemme julkaisseet päivityksen Exposure Management -portaaliin, joka sisältää seuraavat muutokset:
- Korjattu verkkotarkistuksen ja skannausryhmän määrityksessä ilmennyt ongelma, jossa vakavuusehto jätti huomiotta kriittiset haavoittuvuudet, mikä esti sähköposti-ilmoitusten lähettämisen verkkotarkistuksen päättymisen jälkeen.
- Agent skannaus otetaan nyt automaattisesti käyttöön uusissa laitteissa, joissa on Vulnerability Management tai Exposure Management -tilaus, heti kun ne on asennettu. Tämä tarkoittaa, että skannauksen käynnistäminen ei vaadi käyttäjän toimenpiteitä. Laitteet, joissa on muita tilauksia, vaativat skannauksen manuaalisen aktivoinnin.
- Ratkaistiin ongelma, jossa käyttäjien poistot olivat epätäydellisiä, mikä aiheutti käyttöoikeusongelmia uusille tileille, jotka luotiin samalla sähköpostiosoitteella.
- Korjattu mahdollinen haavoittuvuus, joka olisi voinut johtaa luvattomaan pääsyyn skannaussolmuihin.
- Ratkaistiin ongelma, jossa käyttäjän oikeuksiin sisältyvä IDOR-haavoittuvuus (insecure direct object references) saattoi johtaa käyttöoikeuksien laajenemiseen.
- Ratkaistiin ongelma, jossa haavoittuvuuksien tarkistuksesta ei lähetetty sähköposti-ilmoituksia.
System Scan
Authenticated Scanningiin lisättiin tuki seuraavien tuotteiden haavoittuvuuksien havaitsemiselle:
- Ehdottoman turvallinen pääsy
- Apache Camel
- Apache Commons VFS
- Dell SupportAssist OS Recovery
- Docusnap
- Duet-näyttö
- Exasol JDBC -ajuri
- HPE Insight -etätuki
- JetBrains TeamCity
- MetaDefender Core
- MetaDefender ICAP-palvelin
- MongoDB Shell (mongosh)
- Nakivo Backup & Replication
- Paragon Partition Manager
- Windows-käyttöoikeuksien hallinta
- Progress Telerik Fiddler
- RemotePC
- RustDesk
- SolarWinds Web Help Desk
Lisäksi Windowsin kumulatiivisten päivitysten havainnot on nyt jaettu perheisiin. Varoitus: Tämä muutos voi johtaa merkittäviin muutoksiin Windows Cumulative Updates -ohjelmiston havaintojen ja CVE:iden lukumäärissä.
Elements Foundations
Elements Security Center
Tilaukset Näkymän parannukset
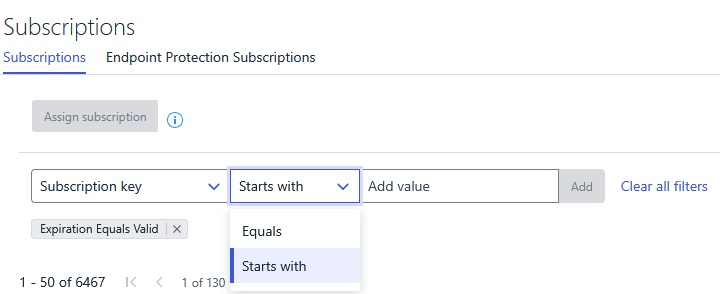
Olemme parantaneet suorituskykyä ja lisänneet etuliitteen täsmäytyksen tilausavainsuodattimeen Tilaukset-näkymässä:
- Tilaukset latautuvat nyt nopeammin.
- Suodatus tilausavaimen mukaan on nopeampaa erityisesti organisaatioille, joilla on paljon tilauksia.
- Voit nyt suodattaa ”Alkaa kanssa” -ehdon avulla etuliitteen mukaan.
Muut kiinnostavat asiat
Uhkatiedotteet
Rubyn haavoittuvuudet (SAML & GraphQL)
Tekninen yhteenveto
Ruby on ohjelmointikieli, jota käytetään laajalti verkkopalvelujen ja -sovellusten suunnittelussa.
Äskettäin julkaistu neuvonta sisältää kolme haavoittuvuutta, joita voidaan hyödyntää etänä ilman käyttäjän vuorovaikutusta. Haavoittuvuudet ovat:
CVE-2025-25291/ CVE-2025-25292/ CVE-2025-25292 : Todennuksen ohitus ruby-saml-kirjasto. Hyökkääjä, jolla on pääsy voimassa olevaan allekirjoitettuun SAML-asiakirjaan identiteetin tarjoajalta (IdP), voi esiintyä tai tunnistautua kuin toinen käyttäjä.
CVE-2025-27407: Etäkoodin suoritus Ruby GraphQL-kirjasto. Hyökkääjä voi käyttää tätä hyväkseen siirtämällä haitallisesti muokatun projektin suorasiirto-ominaisuuden kautta.
Neuvonta – Oracle Cloud Compromise
Yhteenveto
Perjantaista 21. maaliskuuta lähtien uhkatiedustelutiimimme on seurannut väitettä, jonka mukaan altistunut haavoittuva Oraclen pilvipalvelun alatunniste on vaarantunut suuressa toimitusketjuhyökkäyksessä, joka vaikuttaa jopa 140 000 uhriin.
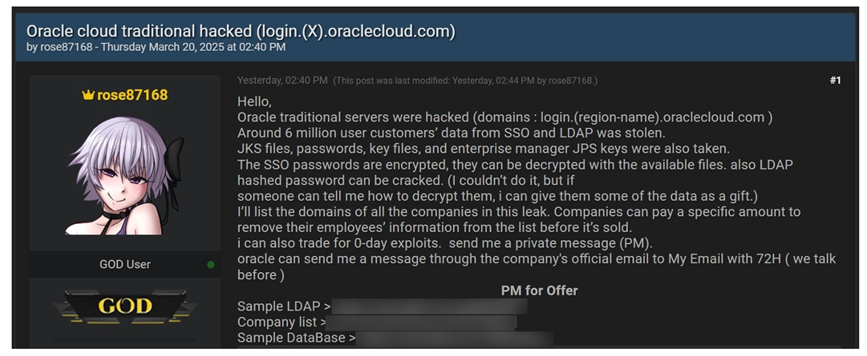
Tällaiset väitteet (eri laajuisina) ovat suhteellisen yleisiä syvän ja pimeän verkon foorumeilla ja sosiaalisessa mediassa. Tarkastelemalla uhkaavan toimijan mainetta ja ”luotettavuutta”, arvioimalla, mitä rajallisia tietoja tai tietoja rikoksentekijä on mahdollisesti jakanut rikkomuksesta todisteena sen todenperäisyydestä ja mitä lausuntoja uhriyritys on antanut, voimme arvioida uhkaavan toimijan esittämien väitteiden oikeutusta.
Voit rekisteröityä saadaksesi kuukausittaiset uhkakuvaukset, joissa on yksityiskohtaiset tiedot näistä uhkista.
Jos se jäi näkemättä
Poistamme pian joitakin vanhempia organisaationhallintanäyttöjä osoitteesta Elements Security Center. Lisätietoja saat osoitteesta oma artikkeli community .
Jaa ideasi kanssamme
Tarkoituksenamme on turvata maailma yhdessä kanssasi – nyt nimellä WithSecure™. Jotta voisimme yhdessä luoda parhaat mahdolliset kyberturvallisuustuotteet ja -palvelut, suosittelemme lämpimästi, että jaat ideasi osoitteessa WithSecuren Ideat-osiossa. Community, nyt suoraan WithSecure™ Elements Security Center.
Lisätietoja
WithSecure™ Elements -ohjelman kaikkien osien muutosluettelot ja julkaisutiedotteet löytyvät osoitteesta osoitteesta Ohjekeskus
This announcement was machine translated. The English version is the original.