


Mitä uutta osoitteessa Elements: Marraskuu 2024
Toimittajan kohokohdat
Extended Detection and Response
Endpoint Protection
Elements Agent Windows: versio 24.6
Päätepisteasiakkaista on saatavilla uusi versio.
Tässä julkaisussa on saatavilla Elements Agent versio 24.6 (sisäinen versio 24.6.339).
Päätelaitteet päivittyvät automaattisesti ilman uudelleenkäynnistystä.
Ominaisuudet:
Elements Agent tukee nyt siirtymistä Counterceptistä. Aktivoimalla EDR -komponentin sisältävän tilauksen poistat Counterceptin Agent.
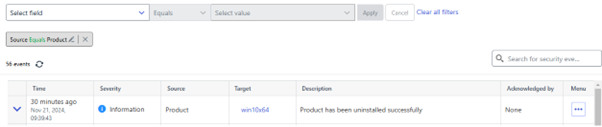
Uusi tietoturvatapahtuma lähetetään, kun Elements Agent poistetaan.
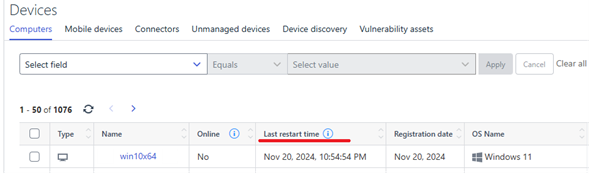
Portaaliin lähetetään uusi ”Viimeinen uudelleenkäynnistyksen aika” -tilatieto.
Lisäksi:
- Elements Agent tukee APIPA-osoitteiden (automaattinen yksityinen internetprotokollaosoite) määrittämistä kohdassa Verkon sijaintiasetukset / Sijainnit ja säännöt.
- Elements Agent tukee nyt Windows Server 2025:tä.
Elements Agent macOS:lle: 53798
Uusi versio osoitteesta Elements Agent for macOS on julkaistu.
Tämä julkaisu tuo mukanaan EDR-only tuotevariantti
Asennusohjelman voi ladata osoitteesta täällä.
Elements Agent macOS 24.5.53798 tukee seuraavia macOS-versioita:
- macOS 15 Sequoia
- macOS 14 Sonoma
- macOS 13 Ventura
Elements Mobile Protection: Uusi julkaisu iOS:lle (24.8.11250)
WithSecure Elements Mobile Protection -sovelluksen päivitys iOS:lle (24.8.11250) on julkaistu.
Se sisältää seuraavat uudet ominaisuudet ja parannukset:
- Mahdollistaa käyttäjien estää kaikki käsitellyt URL-osoitteet paikallisesti.
- Tukee ”Estä kaikki paitsi sallittujen listalla” -asetusta.
- Tukee laajennettua suodatusta estettyihin URL-osoitteisiin liittyviä hälytysilmoituksia varten.
Endpoint Detection and Response
EDR: Suodatuksen parantaminen
Uuden suodatusparannuksemme ansiosta voit helposti porautua alaspäin ja selata tapahtumia osoitteesta agent. Näin voit käyttää EventSearch -sivustoa tapahtumien tutkimiseen ja jättää huomiotta tapahtumat, joista ei ole hyötyä tutkimuksessasi. Tämän parannuksen tarkoituksena on tehdä portaalin käyttökokemuksestasi sujuvampi. Hyvää etsintää!
Olemme julkaisseet seuraavat parannukset tapahtumahakunäkymään:
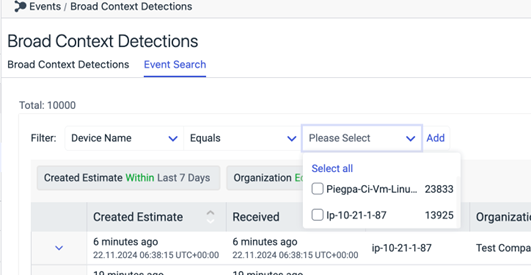
Esitäytetyt suodattimet
Kun käyttäjä käyttää suodattimia, hän näkee, että pudotusvalikko täytetään kaikilla yksilöllisillä arvoilla.
Pudotusvalikossa näytetään enintään 500 arvoa. Jos ylläpitäjä ei löydä arvoa luettelosta, hänen on rajattava hakua soveltamalla sopivia suodattimia.
Joissakin kentissä on myös mahdollisuus valita ”Ei ole yhtä suuri” -operaattori poissulkemiseen perustuvaa hakua varten.
Suodattimia käyttäessään ylläpitäjä voi nyt valita useita arvoja pudotusvalikosta. Tämä koskee sekä ’Equals’ että ’Not Equals’ -operaattoreita.
EDR: Laukaisuvaste-toiminnot ovat nyt saatavilla BCD:llä.
Nopeuttaakseen tutkimuksia ja parantaakseen Endpoint BCD:iden käyttäjäkokemusta Elements ylläpitäjä voi nyt käynnistää vastaustoimet BCD:n yksityiskohdista, jotta hänen ei tarvitse vaihtaa BCD-näkymän ja vastausnäkymän välillä BCD:tä tutkiessaan.
Miten vastaustoimenpide lähetetään:
Ylläpitäjä voi siirtyä Endpoint BCD:hen Elements -portaalissa.
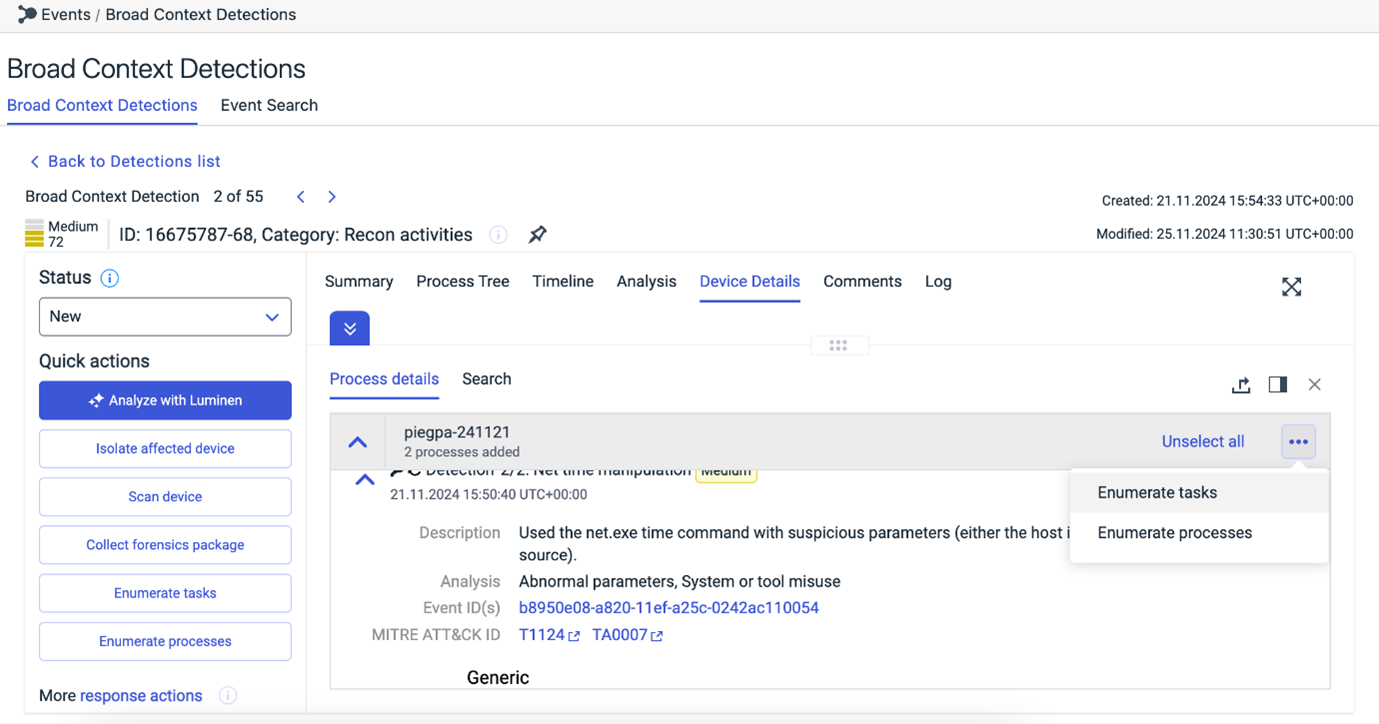
BCD:n tiedot -> Pikatoiminnot -kohdassa ylläpitäjä näkee luettelon vastatoimista, jotka voidaan käynnistää BCD:lle. Tällä hetkellä käyttäjä voi käynnistää seuraavat vastatoimet:
Luettele tehtävät
Luettele prosessit
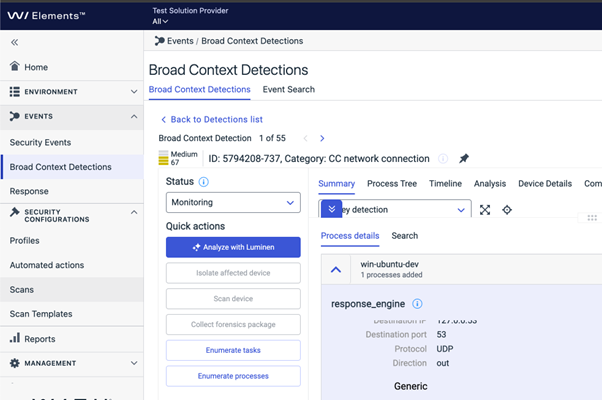
Ylläpitäjällä on myös mahdollisuus suorittaa nämä vastaustoiminnot Prosessin tiedot -ikkunassa.
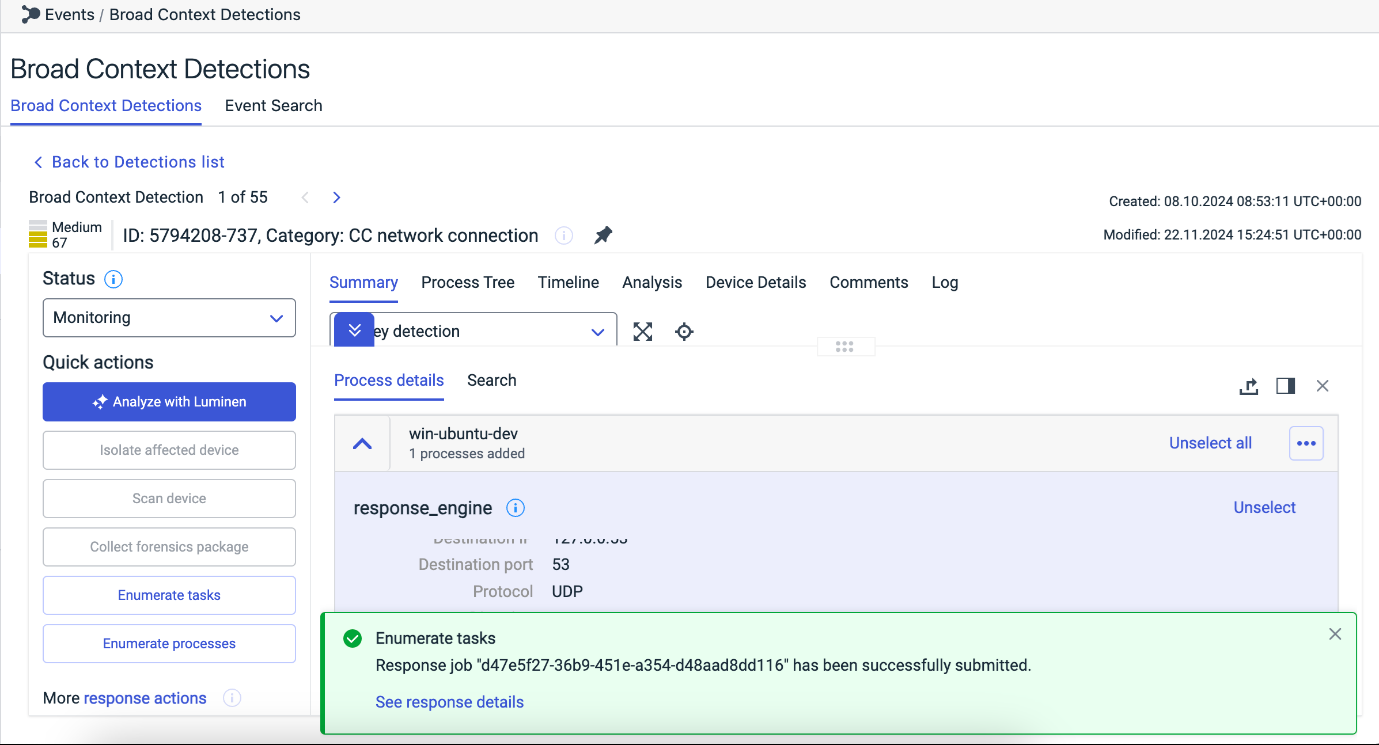
Kun ylläpitäjä käynnistää vastaustehtävän, ponnahdusviesti tulee näkyviin ja hän näkee, onko vastaustehtävä lähetetty onnistuneesti, sekä linkin vastauksen tietoihin.
Klikkaamalla ”Katso vastauksen tiedot”, ylläpitäjä voi tarkastella lähetettävän vastaustehtävän yksityiskohtia.
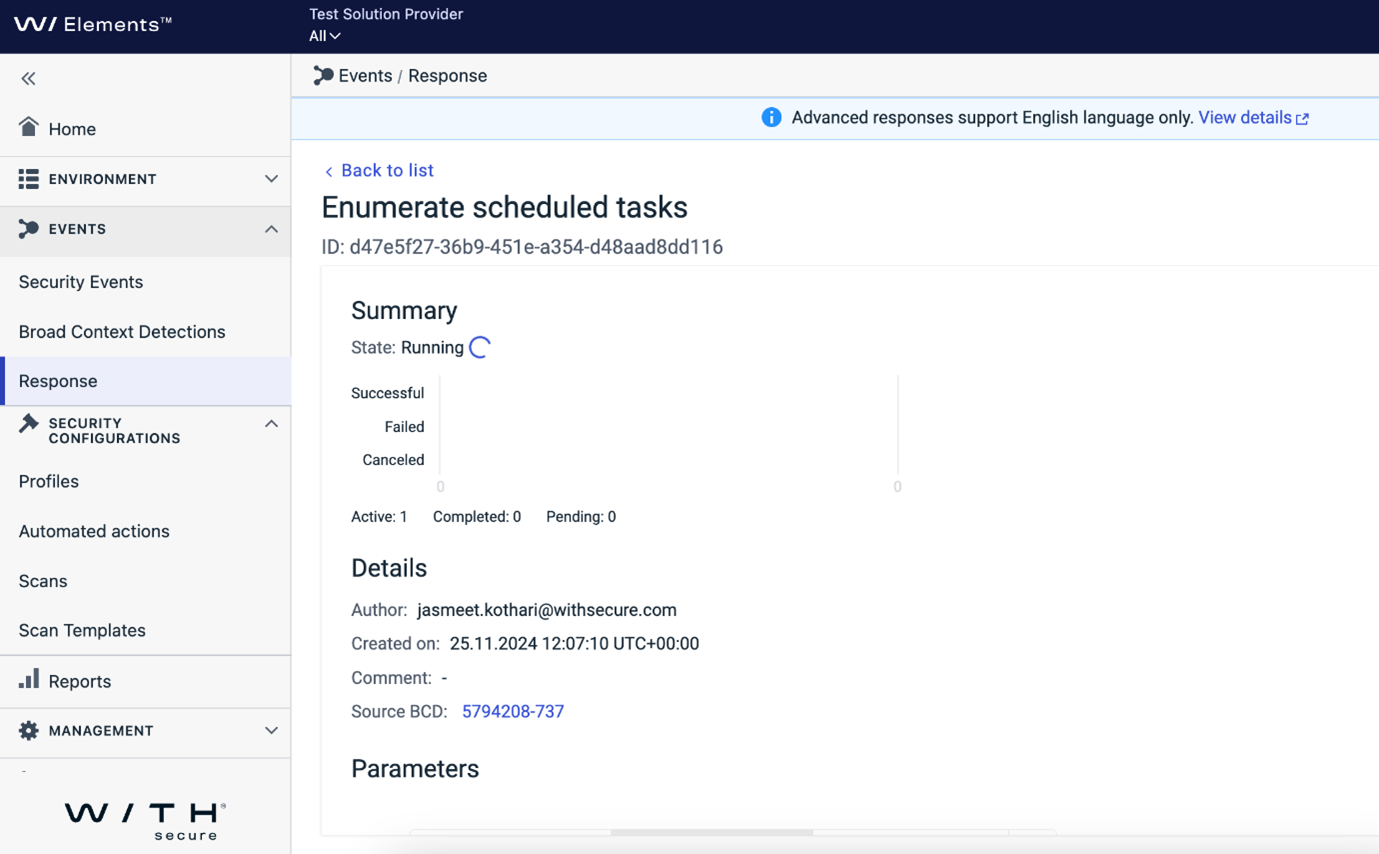
Ylläpitäjä voi siirtyä takaisin BCD:hen napsauttamalla linkkiä ”Source BCD”.
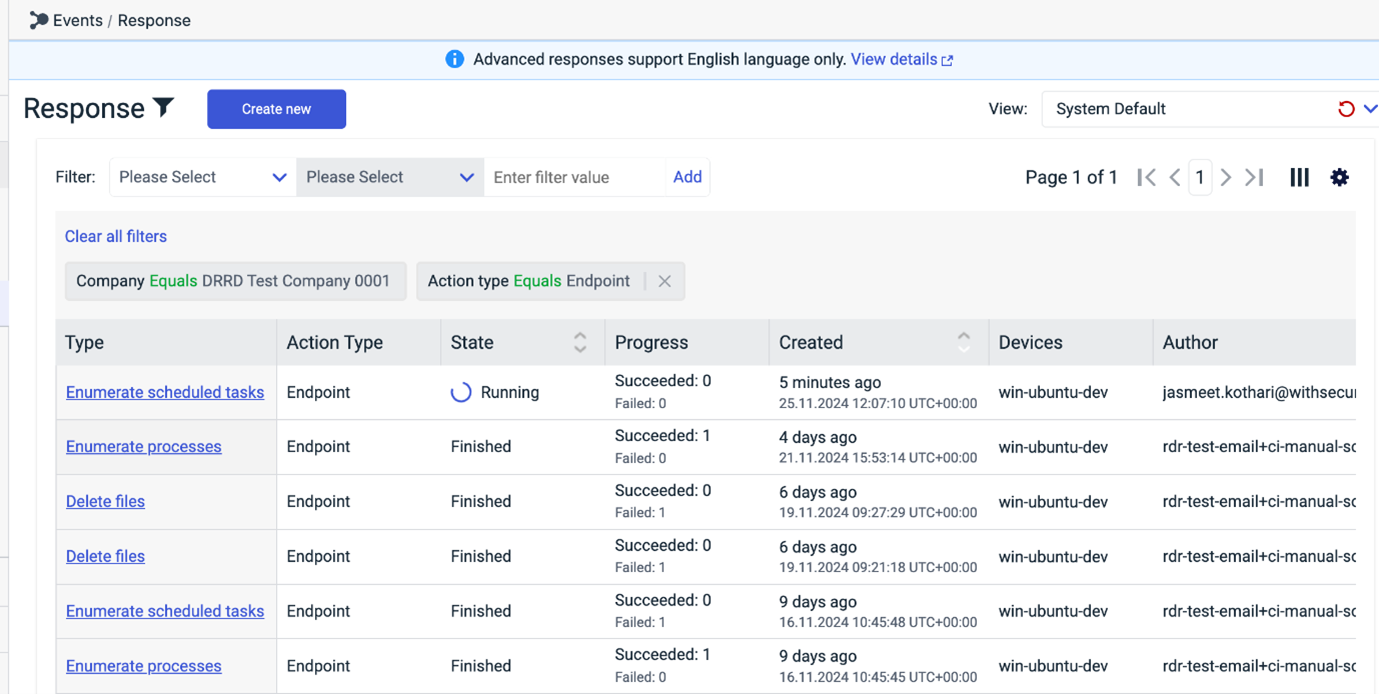
Ylläpitäjä voi myös tarkastella kaikkia vastauksia vastausnäkymässä. Jos haluat nähdä vain Endpoint-vastaukset, suodata tiedot Action Type = ’Endpoint’.
Identity Security
Päivitykset kirjautumisen havaitsemismalliin
- Parannettu sijaintiyhteys: Olemme parantaneet malliamme tunnistamaan paremmin säännölliset sijainnit, mikä vähentää vääriä hälytyksiä mahdottomista matkoista käyttäjäkohtaisesti.
- VPN-tietoisuus: Mallissamme on nyt parannettu tunnistus sekä henkilökohtaisille että yritys-VPN:ille. Tämä parannus auttaa vähentämään VPN-käytön aiheuttamia vääriä positiivisia tuloksia, jotka voivat saada sinut näyttämään siltä, että kirjaudut sisään uudesta sijainnista, vaikka et itse asiassa kirjaudu. Tunnistamalla VPN-mallit malli voi määrittää todellisen sijaintisi tarkemmin ja vähentää tarpeettomia hälytyksiä.
Melun vähentäminen riskien kirjautumisraporteissa (asiakkaille, joilla on Microsoft P2 -lisenssi)
- Vähemmän toimimattomia hälytyksiä: Olemme poistaneet hälytykset, joissa on liikaa poikkeamia, jotka eivät vaadi toimenpiteitä, jotta on helpompi keskittyä tärkeisiin asioihin.
- Yleisten poikkeavuuksien tukahduttaminen: Tukahdutamme nyt tunnetuista lähteistä peräisin olevat usein esiintyvät poikkeamat tarpeettoman melun vähentämiseksi.
Exposure Management
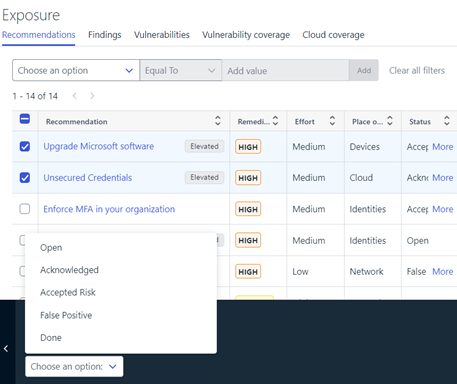
Useiden suositusten tila voidaan nyt asettaa suositusluettelosivulta.
Usean suosituksen valinta aktivoi toimintopaneelin. Tila tallennetaan suosituksiin jatkoseurantaa varten. esim. Koti → Altistuminen -widgetissä näkyvä tila näyttää vain aktiiviset suositukset (aktiivinen suositus = tila ei ”Valmis” tai ”Väärä positiivinen”).
”Tämän suosituksen havainnot” -widgetin muutokset
Tässä suosituksen yksityiskohtaisen sivun widgetissä on uusi ”viimeksi nähty”-sarake, jossa näkyy aikaleima, milloin kyseinen löydös on viimeksi nähty. Tämä sarake antaa selkeämmän käsityksen siitä, kuinka tuoreet tulokset ovat.
Parannettu korjausten vaikutusten pisteytyksen tarkkuus
Tämä auttaa erottamaan suositukset tarkemmin toisistaan ja priorisoimaan ne paremmin, kun niiden korjaamisen vaikutuspisteet ovat lähellä toisiaan.
Identiteettitarkastuslokin muutokset
Kun käyttäjä muuttaa identiteetin ominaisuuksia, kuten tärkeyttä ja liiketoimintakontekstia, ne ovat nyt saatavilla osoitteessa Elements Tarkastuslokit. Lisäksi, kun käyttäjä tekee toimenpiteitä, kuten suosituksen nostaminen WithSecureen, nämä ovat myös mukana.
Laajennettu logiikka identiteetin MFA-tilanteen tarkistamiseksi
Oikea MFA-tila näkyy nyt Identityssä liikennevaloväreillä riippuen O365:ssä, Portalissa ja muualla Microsoftin ilmoittamasta MFA-tilasta.
Uusi ”Kattavuus”-widget kotisivulla → Altistuminen Widget
Tämä uusi widget näyttää valitun yrityksen Exposure Management kattavuuden eri näkökulmista.
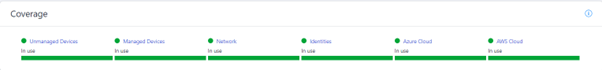
Vihreä väri kullakin alueella osoittaa, onko yritys suorittanut WithSecure Exposure Management -käyttöönoton onnistuneesti ja onko skannaus käynnissä täydellisesti kyseisellä alueella.
Oranssi Väri: Osoittaa, että yrityksellä on asianmukaiset lisenssit, jotta se voi ottaa käyttöön Exposure management, mutta kaikki konfigurointi tai käyttöönotto ei ole vielä valmis. tässä tapauksessa aluetta napsauttamalla käyttäjä siirtyy asiaankuuluvaan näkymään, jossa konfigurointi tai käyttöönotto voidaan viimeistellä.
Harmaa Väri: Osoittaa, että yrityksellä ei ole vaadittavia lupia päästä alueelle. Tässä tapauksessa ota yhteyttä myyntihenkilökuntaan saadaksesi lisätietoja siitä, miten hankit tarvittavat lisenssit.
Vulnerability Management
EVM: System Scan
Authenticated Scanning for Windows -ohjelmaan lisättiin kyky havaita seuraavien tuotteiden haavoittuvuudet:
- Acronis Cyber Files
- Autodesk Revit
- BandiView
- HP:n pikanäppäintuki
- Intel oneAPI Base Toolkit
- iTunes for Windows
- NetApp 7-Mode Transition Tool -työkalu
- Okta Verify for Windows
- Solarwinds Kiwi CatTools
- Splashtop Personal ja Business
- Splashtop-ohjelmiston päivitysohjelma
- Synology Active Backup for Business Agent
- Synology Assistant
- Synology Cloud Station -asema
- Synology Drive Client
- Vagrant VMware Utility
Muut kiinnostavat asiat
Uhkakohderaportit: Marraskuu
Uhka-tiedote: Citrix Virtual Apps & Desktops (CVE-2024-8068 / CVE-2024-8069).
Citrix julkaisi 12. marraskuuta 2024 tietoturvatiedotteen, joka koskee heidän tuotteeseensa ”Virtual Apps & Desktops” vaikuttavaa haavoittuvuutta.
Tuotteen ”Citrix-istunnon tallennus” -ominaisuudessa on haavoittuva toteutus verkkoviestintäominaisuudesta (MSMQ HTTP-viestintä), jota käytetään virtuaalisen työpöydän ja Citrix-istunnon tallennuspalvelimen yhdistämiseen.
Haavoittuvuuden hyödyntäminen mahdollistaa etuoikeuksien kasvattamisen SYSTEM-tason käyttäjäksi (sekä olemassa olevien käyttäjien esittämisen).
Citrixin tiedotteessa todetaan, että haavoittuvuus edellyttää tiettyjen ehtojen täyttymistä (nimittäin todennettua käyttäjää samassa aktiivihakemiston toimialueessa). Haavoittuvuuden paljastaneet tutkijat totesivat kuitenkin, että internetin kautta tavoitettavissa oleva istunnon tallennuspalvelin saattaa mahdollistaa haavoittuvuuden onnistuneen etäkäytön..
Konseptitodiste julkaistiin samana päivänä kuin tiedote, ja pian sen jälkeen verkossa on havaittu yrityksiä hyödyntää haavoittuvuutta.
Uhka-tiedote: Komento- ja komentosarjatulkki
Lokakuussa 2024 Splunk kokosi useita viimeaikaisia turvallisuusraportteja. Tästä koosteesta erottuu yksi tekniikka: Command and Scripting Interpreter (T1059)
Tämä tekniikka hyödyntää sitä, että useimmissa käyttöjärjestelmissä on sisäänrakennettu komentorivikäyttöliittymä ja skriptiominaisuuksia.
Vastustajat voivat käyttää näitä tekniikoita väärin eri tavoin mielivaltaisten komentojen suorittamiseen.
Voit ilmoittautua saadaksesi kuukausittaiset uhkakuvaukset, joissa on yksityiskohtaiset tiedot näistä uhkista.
Lisätietoja
WithSecure™ Elements -ohjelman kaikkien osien muutosluettelot ja julkaisutiedotteet löytyvät osoitteesta osoitteesta Ohjekeskus.
This announcement was machine translated. The English version is the original.