


What’s New inElements :2024年11月
エディターズ・ハイライト
Extended Detection and Response
Endpoint Protection
Elements Agent Windows用:バージョン24.6
エンドポイントクライアントの新バージョンが登場。
このリリースにより、Elements Agent バージョン 24.6 が利用可能になりました(内部バージョン 24.6.339)。
エンドポイントは、再起動することなく自動的にアップグレードする。
特徴
Elements Agent はCounterceptからの移行をサポートするようになった。EDR コンポーネントを含むサブスクリプションを有効にすると、CounterceptAgent がアンインストールされます。
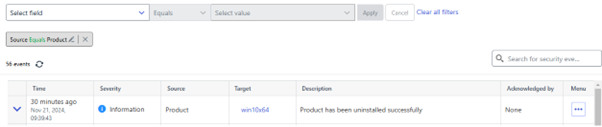
Elements Agent がアンインストールされると、新しいセキュリティイベントが送信される。
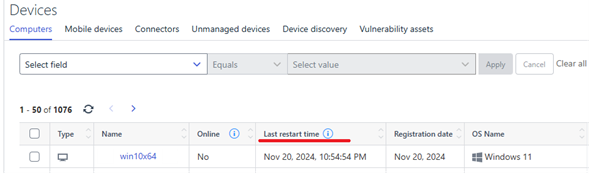
新しい「最終再スタート時間」ステータスがポータルに送信される。
加えて
- Elements Agent ネットワークロケーション設定/ロケーションとルールで、APIPA(自動プライベートインターネットプロトコルアドレス指定)アドレスの設定をサポートします。
- Elements Agent がWindows Server 2025に対応した。
Elements Agent macOS用:リリースバージョン 24.5.53798
Elements Agent for macOSの新バージョンがリリースされました。
このリリースでは、EDR のみの製品バリエーションが追加されました。
インストーラーは以下からダウンロードできます。 これ.
Elements Agent macOS 24.5.53798は以下のmacOSバージョンをサポートしています:
- macOS 15 セコイア
- macOS 14 Sonoma
- macOS 13 ベンチュラ
Elements Mobile ProtectioniOS 用の新しいリリース (24.8.11250)
iOS用アプリ「WithSecureElements Mobile Protection 」のアップデート(24.8.11250)がリリースされた。
これには以下の新機能と改良が含まれている:
- ユーザーがローカルで処理されたURLをブロックできるようにする。
- 許可リスト以外はすべてブロック」設定に対応。
- ブロックされたURLに関連するアラート通知のための拡張フィルタリングをサポートしています。
Endpoint Detection and Response
EDR:フィルタリングの強化
新しいフィルタリング機能強化により、agent から簡単にイベントをドリルダウンして閲覧することができます。これにより、EventSearch を使用してイベントを調査し、調査に役立たないイベントを無視することができます。この改良は、ポータルをよりスムーズにご利用いただくためのものです。検索をお楽しみください!
イベント検索ビューに以下の改良を加えました:
フィルター
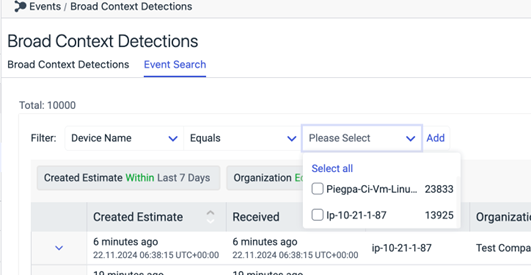
フィルタを適用する際、ユーザは値のドロップダウンにすべてのユニークな値が入力されるのを見ることができます。
ドロップダウンに表示される値は最大500です。もし管理者がリスト内で値を見つけられない場合、適切なフィルタを適用して検索を絞り込む必要があります。
いくつかのフィールドでは、除外に基づいて検索するために「等しくない」演算子を選択するオプションもあります。
フィルタを適用する際、管理者はドロップダウンから複数の値を選択できるようになりました。これは ‘Equals’ と ‘Not Equals’ の両方の演算子に適用されます。
EDR:BCDでトリガー応答アクションが可能に
より迅速な調査を可能にし、Endpoint BCD のユーザー・エクスペリエンスを向上させるため、Elements の管理者ユーザーは、BCD の詳細からレスポンス・アクションをトリガーできるようになったため、BCD の調査中に BCD ビューとレスポンス・ビューを切り替える必要がなくなりました。
レスポンス・アクションの提出方法
管理者は、Elements ポータルでエンドポイント BCD に移動できます。
BCDの詳細]->[クイックアクション]で、管理者はBCDに対してトリガーできる応答アクションのリストを見ることができます。現在、ユーザーは以下のレスポンスアクションをトリガーできます:
タスクを列挙する
プロセスの列挙
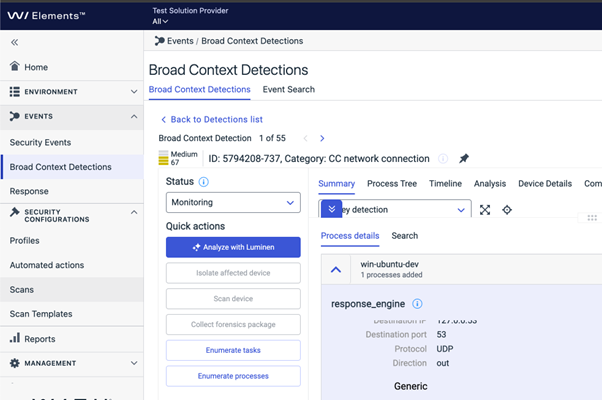
管理者は、プロセス詳細から以下のレスポンスアクションを実行することもできます。
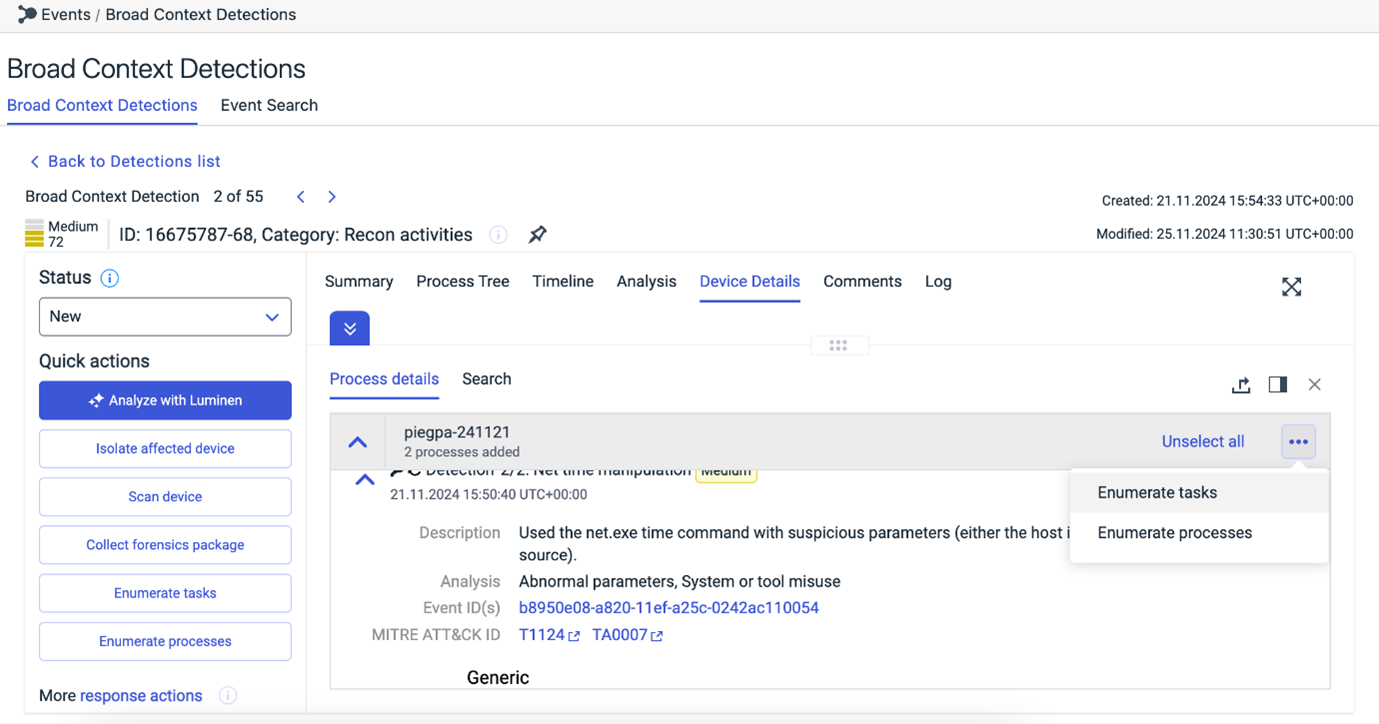
管理者がレスポンスジョブをトリガーすると、ポップメッセージが表示され、レスポンス詳細へのリンクとともに、レスポンスジョブが正常に送信されたかどうかを確認することができます。
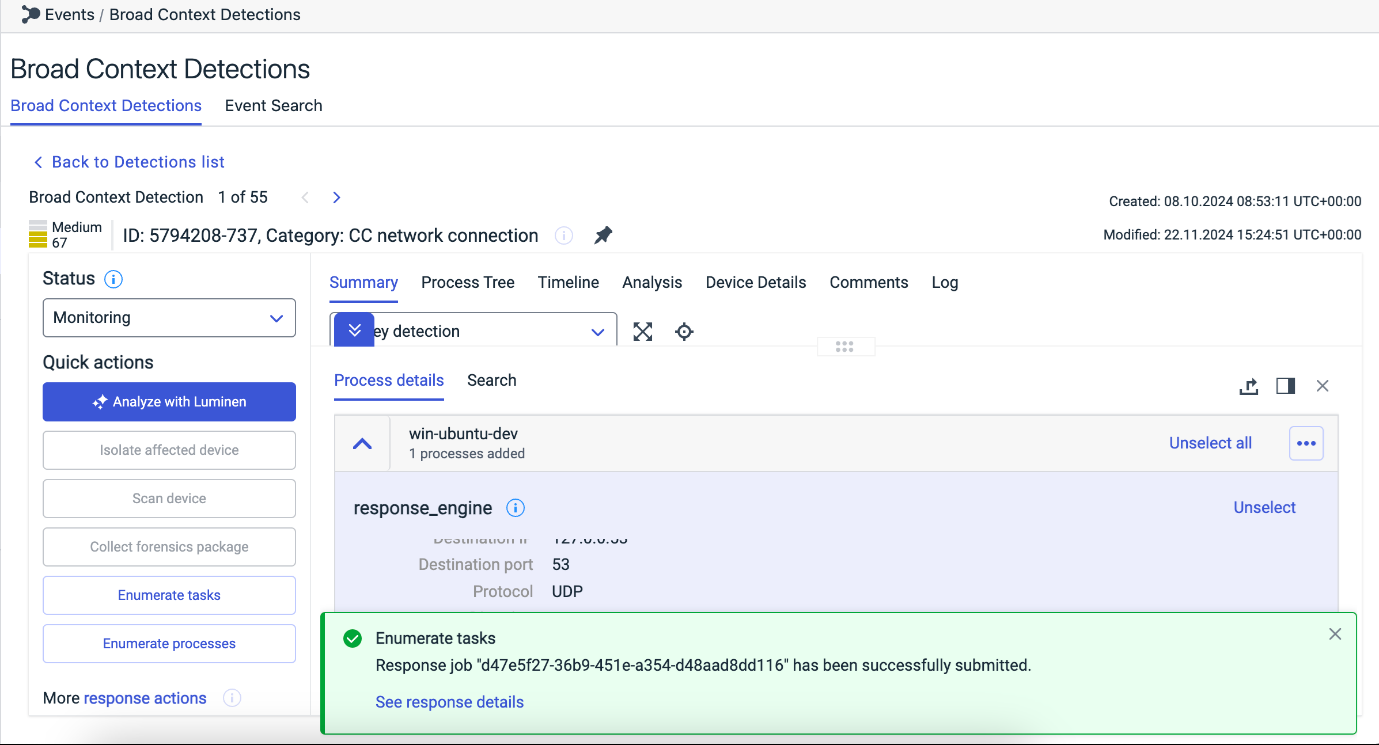
レスポンスの詳細を見る」をクリックすると、管理者は送信されたレスポンスジョブの詳細を見ることができます。
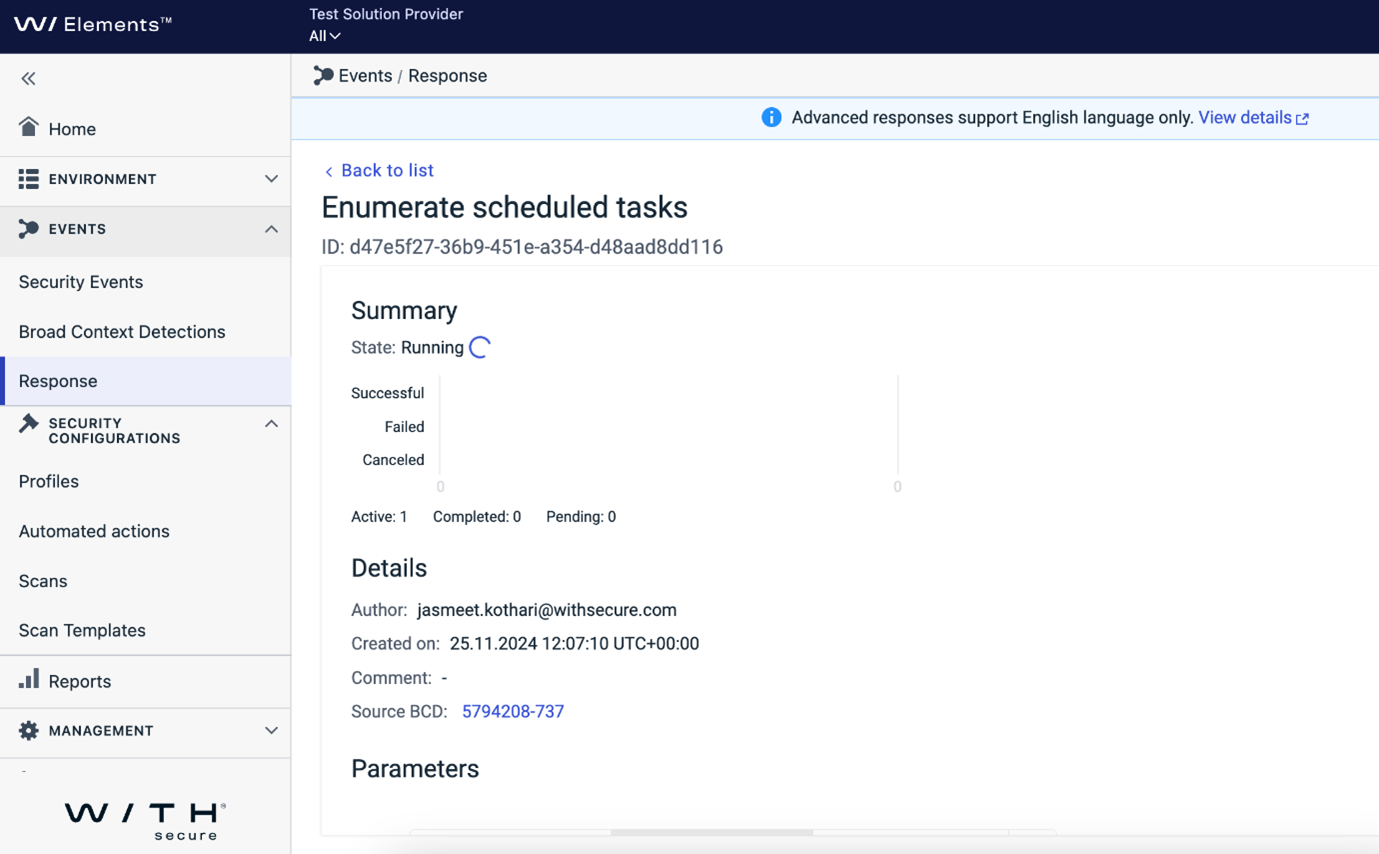
管理者は、「Source BCD」リンクをクリックして、BCDに戻ることができます。
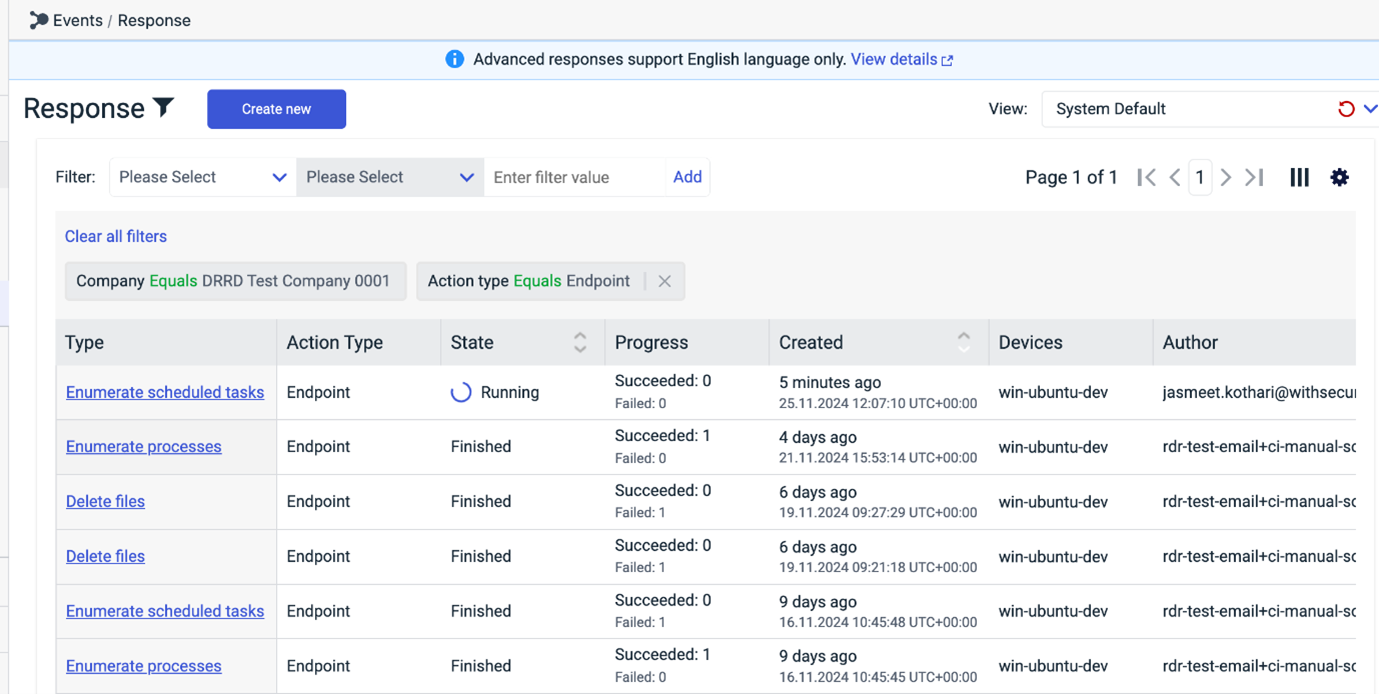
管理者は、レスポンスビューですべてのレスポンスを表示することもできます。エンドポイントのレスポンスのみを表示するには、アクションタイプ = ‘Endpoint’ でデータをフィルタリングします。
Identity Security
サインイン検出モデルの更新
- 強化されたロケーション・コンテキスト:定期的な場所をよりよく認識できるようにモデルを改良し、ユーザーごとに不可能な旅行に対する誤ったアラートを減らしています。
- VPNの認知度:私たちのモデルは、個人VPNと企業VPNの両方の検出を強化しました。この改善により、VPNの使用によって引き起こされる誤検知を減らすことができます。VPNを使用すると、新しい場所からサインインしているように見えることがありますが、実際にはそうではありません。VPNのパターンを認識することで、モデルはより正確にあなたの本当の居場所を特定し、不必要なアラートを減らすことができます。
リスクサインインレポートのノイズを減らす (マイクロソフトP2ライセンスをお持ちのお客様)
- 未処理アラートの減少:アクションを必要としない異常が多すぎるアラートを削除し、重要な問題に集中しやすくしました。
- よくある異常の抑制:不要なノイズを減らすため、既知のソースからの頻繁な異常を抑制しています。
Exposure Management
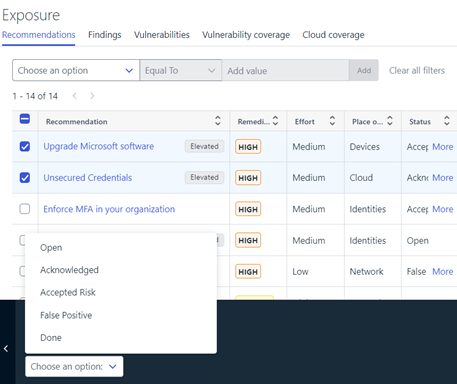
レコメンド一覧ページから複数のレコメンドのステータスを設定できるようになりました。
複数の推奨を選択すると、アクションパネルが起動します。ステータスは更なる追跡のためにレコメンデーションに保存されます。 例)ホーム→暴露ウィジェットに表示されるステータスはアクティブなレコメンデーションのみを表示します(アクティブなレコメンデーション=ステータスが “Done “または “False Positive “でないこと)。
「この勧告における所見」ウィジェットの変更
レコメンデーション詳細ページのこのウィジェットには、この所見が最後に確認されたタイムスタンプを示す新しい “last seen “カラムがあります。この列は、スキャン結果の鮮度をより明確にします。
改善影響スコアの精度の向上
これにより、推奨事項の区別がより正確になり、改善インパクトのスコアが互いに近い場合には、優先順位付けがより強化される。
アイデンティティ監査ログの変更
ユーザがIdentityの重要度やビジネスコンテキストなどのプロパティを変更した場合、Elements 監査ログで確認できるようになりました。さらに、ユーザがWithSecureへの推薦を昇格させるなどのアクションを実行した場合、これらも含まれます。
IDのMFAステータスをチェックするための拡張ロジック
正しい MFA ステータスが、O365、ポータル、およびマイクロソフトによってその他の場所で報告された MFA ステータスに応じて、トラフィックライトの色で Identity に表示されるようになりました。
ホームに「カバレッジ」ウィジェットを新設 → エクスポージャー・ウィジェット
この新しいウィジェットは、選択した企業の報道をさまざまな角度からExposure Management 。
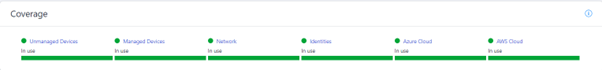
グリーンの各エリアは、企業が WithSecureExposure Management のオンボーディングを正常に完了し、そのエリアでスキャンが完全に実行されているかどうかを示します。
オレンジ色:企業がExposure management にオンボードするための適切なライセンスを持っているが、すべての構成またはオンボー ドが完了していないことを示します。この場合、領域をクリックすると、ユーザーは構成またはオンボー ドを完了できる関連するビューに移動します。
グレー色:この地域に乗り入れるために必要なライセンスを持っていないことを示します。この場合、関連ライセンスの取得方法について営業スタッフにお問い合わせください。
Vulnerability Management
EVM:System Scan
Authenticated Scanning for Windowsに以下の製品の脆弱性を検出する機能が追加されました:
- アクロニス・サイバーファイル
- オートデスク レビット
- バンディビュー
- HPホットキーのサポート
- インテル oneAPI ベース・ツールキット
- iTunes for Windows
- NetApp 7モード移行ツール
- Windows版Okta Verify
- Solarwinds Kiwi CatTools
- スプラッシュトップ 個人・ビジネス
- Splashtop ソフトウェアアップデータ
- Synology Active Backup for BusinessAgent
- Synology Assistant
- Synology Cloud Station ドライブ
- Synology Drive Client
- Vagrant VMwareユーティリティ
その他の関心事項
脅威ハイライトレポート11月
脅威アドバイザリCitrix Virtual Apps & Desktops (CVE-2024-8068 / CVE-2024-8069)
Citrix社は2024年11月12日、同社製品「Virtual Apps & Desktops」に影響を及ぼす脆弱性に関するセキュリティ勧告を発表した。
本製品の「Citrixセッション記録」機能には、仮想デスクトップとCitrixセッション記録サーバーの接続に使用されるネットワークメッセージング機能(MSMQ HTTPメッセージング)の実装に脆弱性があります。
この脆弱性を悪用することで、SYSTEMレベルのユーザーへの権限昇格が可能になる(既存のユーザーになりすますことも可能)。
Citrixのアドバイザリでは、この脆弱性には特定の条件(すなわち、同じアクティブ・ディレクトリ・ドメイン上の認証済みユーザー)が必要であると指摘している。 しかし、脆弱性を公表した研究者は、インターネット経由でアクセス可能なセッション記録サーバーがあれば、リモートから脆弱性を悪用できる可能性があると指摘している。.
勧告と同じ日に概念実証が発表され、その後すぐにこの脆弱性を悪用しようとする試みがネット上で確認された。
脅威に関する勧告コマンドとスクリプトのインタープリター
2024年10月、Splunkは最近の複数のセキュリティレポートをまとめた。このまとめから、あるテクニックが際立っている:コマンドとスクリプトのインタープリター (T1059)
このテクニックは、ほとんどのオペレーティング・システムにコマンドライン・インターフェースとスクリプト機能が組み込まれていることを利用したものだ。
攻撃者は、任意のコマンドを実行する手段として、これらの技術をさまざまな方法で悪用することができる。
あなたは サインアップをクリックすると、これらの脅威の詳細が記載された毎月の脅威レポートを受け取ることができます。
詳細情報
WithSecure™Elements のすべての機能に関する変更履歴およびリリースノートは、以下を参照してください。 ヘルプセンター.
This announcement was machine translated. The English version is the original.