


Mitä uutta osoitteessa Elements: Lokakuu 2024
Toimittajan kohokohdat
Pahoittelemme, että What’s New in Elements on julkaistu myöhään tässä kuussa, ja pyrimme palaamaan säännöllisempään aikatauluun ensi kuussa.
Extended Detection and Response
Endpoint Protection
Olemme hiljattain tehneet joitakin pieniä mutta tärkeitä muutoksia osoitteeseen Endpoint Protection.
Ohjelmistopäivitysten asentaminen etäkäyttö ei onnistu Laitteet-näkymässä.
Tämä on nyt korjattu, jotta varmistetaan, että toiminto ei epäonnistu.
”Tietokoneet käyttöjärjestelmän mukaan” widget
Tämä ”Laitteet”-järjestelmänäkymän widget näytti toisinaan mobiililaitteiden tietoja Oma raportti -sivulla. Tämä on nyt korjattu.
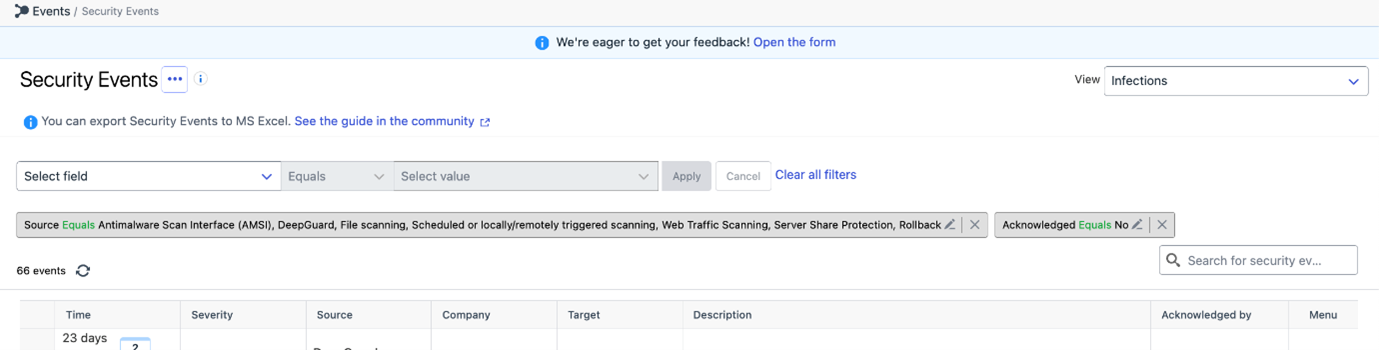
Sisällytä palautus oletusturvatapahtumanäkymään ”tartunnat”.
Endpoint Detection and Response
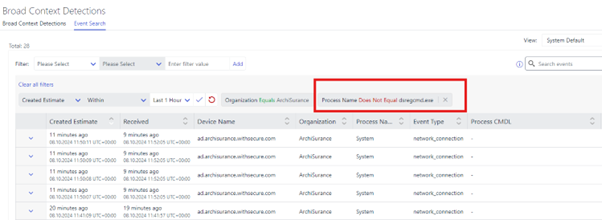
Tapahtumahakunäkymään lisätty ”Ei yhtäläisyyksiä” -suodatin.
Tämän uuden suodattimen avulla ylläpitäjät voivat helposti sulkea pois tietyt tapahtumat, jolloin on helpompi löytää juuri se, mitä etsitään. Tämän pitäisi auttaa ylläpitäjiä nauttimaan virtaviivaisemmasta ja tehokkaammasta hakukokemuksesta!
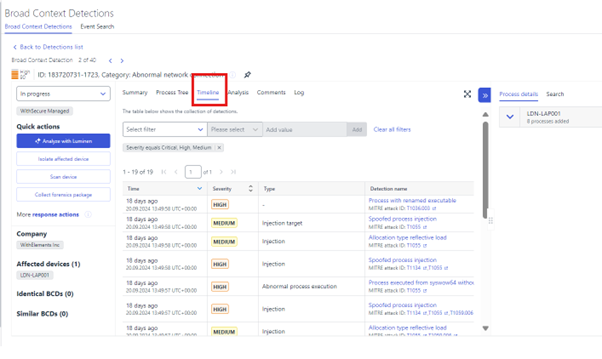
”Aikajana”-osio lisätty BCD-tietonäkymään.
Tämä toiminto listaa havainnot taulukkomuodossa, mikä tarjoaa toisen vaihtoehtoisen näkymän, joka auttaa tutkimuksissa ymmärtämään tapahtumien järjestystä useiden isäntien välillä.
Email and Collaboration Protection
Päivitetyt MFA-tunnistusmenetelmät vaarantuneille tileille
Nykyisten asiakkaiden on todennettava Exchange uudelleen, jotta MFA-tila toimisi (Microsoft on poistanut käytöstä vanhan MFA-tunnistustavan, joten päivitys oli tarpeen). Asiakkaille, joiden on autentikoitava uudelleen, näytetään banneri.
Exposure Management
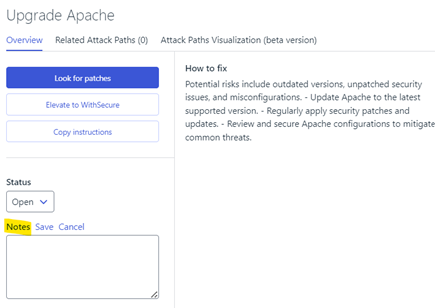
Suosituksen tila voidaan asettaa suosituksen tiedot-sivulla.
Tila tallennetaan suositukseen jatkoseurantaa varten. esim. tila näkyy kohdassa Koti → Altistuminen widget.
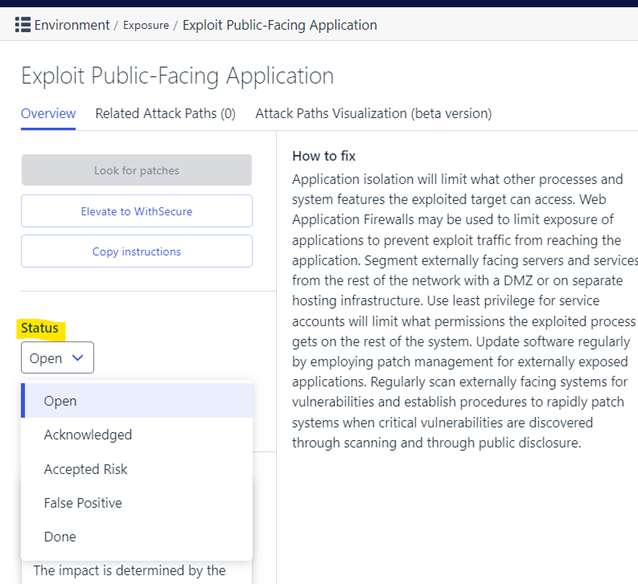
Tilan lisäksi kuhunkin suositukseen voidaan lisätä huomautuksia, esimerkiksi perustella, miksi käyttäjä on päättänyt asettaa suositukselle tietyn tilan.
Vulnerability Management
EVM-portaali
Käyttäjän luominen on poistettu käytöstä Vulnerability Management
Osana käyttäjätilien hallinnan yleistä konsolidointia WithSecure Elements-palvelussa on poistettu mahdollisuus luoda käyttäjiä osoitteessa Elements Vulnerability Management .
Toimintapainike ohjaa nyt sen sijaan Hallinta → Organisaatioasetukset → Turvallisuusylläpitäjät-näkymään.
Lisäksi asiaan liittyvät Vulnerability Management API -päätepisteet on merkitty ”End of Life” -attribuutilla.
EVM System Scan
Seuraavissa tuotteissa on uusia tai päivitettyjä tunnistusominaisuuksia Authenticated Scanning for Windows -ohjelmassa:
- Apache MINA SSHD
- Apache CFX
- Kevätpilvikippari
- Kevään turvallisuus
Lisäksi olemme parantaneet Microsoftin kumulatiivisten päivitysten tunnistusta. Se havaitsee nyt paitsi uusimpien tietoturvapäivityspakettien puuttumisen myös jokaisen kumulatiivisen päivityksen viimeisimmän isäntäpäivityksen jälkeen. Tämä voi aiheuttaa Windows-päivityksiin liittyvien kriittisen tason haavoittuvuuksien merkittävän lisääntymisen.
Skannausten aikana kohdeisännän MAC-osoite jätetään nyt huomiotta, jos se kuuluu tunnettuihin ”suosittuihin” MAC-osoitteisiin, jotta vältetään ei-toivottu varojen yhdistäminen.
Cloud Security Posture Management
Elements Cloud Security Posture Management: Changelog
Uusi versio osoitteesta Elements Cloud Security Posture Management julkaistiin, ja se sisältää seuraavat tärkeimmät muutokset:
- Korjaus siihen, että pilviskanneri ei joskus valmistu
- Paremmat nimet joillekin pilvivaroille pelkkien tunnusten sijaan
- Uudet säännöt mahdollisesti haavoittuvien MFA-konfiguraatioiden havaitsemiseksi käyttämällä oletusasetuksia, ehdollisen pääsyn käytäntöjä ja yksittäisten käyttäjien asetuksia.
Elements Foundations
Elements Security Center
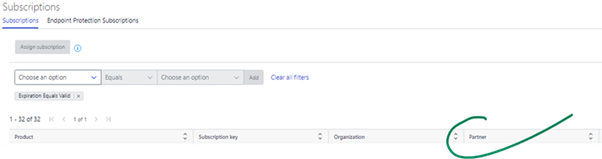
ESC: Tilaukset-näkymään lisätty ”Kumppani”-sarake
Hallinta → Tilaukset -näkymään on lisätty uusi sarake ’Kumppani’ SOP-tason käyttäjille. Kun Solution Provider (SOP) -käyttäjä on kirjautunut sisään, sarake osoittaa, mihin Service Partner (SEP) -organisaatioon yritystilaus kuuluu:
ESC: Mukautukset Exposure Management rooleihin
Kun Exposure Management -ominaisuus on otettu käyttöön osoitteessa Elements, vastaavat käyttäjäroolit ryhmitellään yhteen sarakkeeseen ja yksityiskohdat-osioon Security Administrators -näytössä. Tämä koskee Exposure and Vulnerabilities (aiemmin Vulnerability Management) -rooleja:
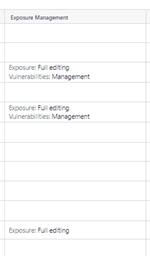
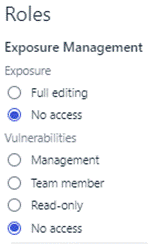
”Vulnerability Management – Admin” rooli on nimetty uudelleen ”Exposure Management – Haavoittuvuudet – Hallinta”.
”Vulnerability Management – Vain lukuoikeus tiimin jäsen” rooli on nimetty uudelleen ”Exposure Management – Haavoittuvuudet – Vain luku”.
ESC: Elements IAM-roolin myöntäminen itserekisteröityville yrityksille
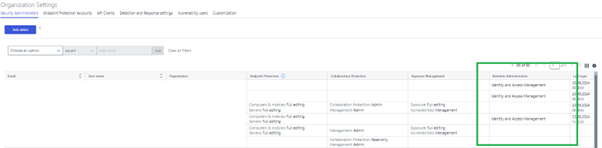
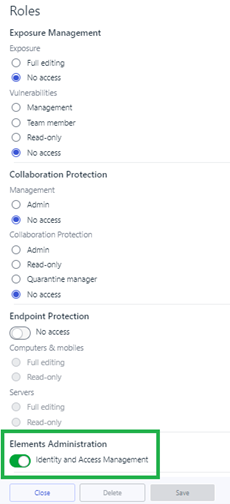
Identiteetin- ja pääsynhallinta (IAM) -rooli näkyy nyt Security Administrators -näkymässä. Tällä uudella roolilla on valtuudet myöntää ja peruuttaa kaikki Elements -oikeudet IAM-ylläpitäjän organisaatioon ja sidosyksiköihin kuuluville turvallisuusylläpitäjille.
Tällä hetkellä tämä rooli myönnetään itse rekisteröityville yrityksille, ja vain muut IAM-ylläpitäjät voivat antaa tämän roolin muille käyttäjille.
Olemme aloittamassa siirtymisprosessia, jonka aikana nykyiset käyttäjät, joilla on jo vastaavat IAM-oikeudet, voivat vaatia IAM-roolia. Lisätietoja on käyttöoppaassa: Elements Identiteetin ja pääsynhallinnan rooli | Tervetuloa WithSecureen Elements | Uusimmat | WithSecure-käyttöoppaat | WithSecure User Guides (käyttöoppaat).
Integraatiot
Elements API: Hae tietokannan uusimmat versiot
Olemme ottaneet käyttöön uuden päätepisteen WithSecuren osoitteessa Elements API , jonka avulla käyttäjät voivat hakea eri tietokantojen uusimmat versiot. Tämä päätepiste tarjoaa ajantasaista tietoa WithSecure Elements -alustassa käytettävien tietokantojen nykyisistä versioista.
Päätepiste: GET /tietokannat/v1/latest-versions (uusimmat versiot)
Yksityiskohdat:
- Tarkoitus: Tarkista tietokantojen uusimmat versiot
- Vastaus: Palauttaa luettelon tietokannoista ja niiden viimeisimmistä versionumeroista.
- Käyttö: Ihanteellinen keino varmistaa, että järjestelmissäsi käytetään uusimpia tietokantaversioita optimaalisen turvallisuuden ja suorituskyvyn varmistamiseksi.
Lisätietoja on osoitteessa API dokumentaatio.
Muut kiinnostavat asiat
Uhkakohderaportit: Lokakuu
Uhka-tiedote: BlackBasta Internal Helpdesk Social Engineering (sosiaalinen manipulointi)
WithSecure MDR haluaa kiinnittää huomionne uuteen hyökkäystyyppiin. Vuoden 2024 top 20 Ransomware Groups -ryhmään sijoittunut BlackBasta on havaittu käyttävän sosiaalista manipulointia loppukäyttäjien huijaamiseen. Uhkatoimijat (TA) Microsoftin Teams kautta esiintyvät sisäisenä helpdeskinä ja ottavat yhteyttä työntekijöihin, jotta nämä auttaisivat jatkuvan roskapostin kanssa, jonka BlackBasta itse on toteuttanut. Avustuspuhelun aikana TA pyytää käyttäjiä asentamaan RMM-työkalut (Remote Monitoring and Management), kuten Anydesk tai TeamViewer, ja alkaa ladata ja suorittaa haitallisia työkaluja kohteeseen.
Uhka-tiedote: Lumma Stealer -haittaohjelma
Lumma stealer on tällä hetkellä aktiivinen uhka, sillä haittaohjelman käyttäjät käyttävät useita alkuperäisiä pääsytekniikoita ja kehittäjät parantavat aktiivisesti haittaohjelman ominaisuuksia. Syyskuussa kerrottiin, että Lumman tekijät ovat toteuttaneet yksityiskohtaisia toimenpiteitä ohittaakseen Chromen hiljattain käyttöön otetut anti-infostealer-puolustukset.
Koko syyskuun ajan Lumma on raportoitu toimitetuksi ”paste-and-run”-tekniikalla. Huijaussähköposti ohjaa uhrit CAPTCHA-kehotteeseen, jossa käyttäjiä ohjataan syöttämään Windowsin näppäimistön pikanäppäimet, jotka avaavat päätelaitteen, liittämään ja suorittamaan haitallista komentoa, jonka huijaussivusto on lisännyt leikepöydälle.
Komento saa uhrikoneen hakemaan ja suorittamaan haitallisen Lumma stealer -binaryn.
Lumma ei leviä yksinomaan sähköpostin välityksellä. Syyskuussa havaittiin, että Lumma levitettiin myös Github-kommenttien kautta, jotka oli naamioitu bugikorjauksiksi.
Uhka-tiedote: Windows downgrade-hyökkäys, Ytimen ajurisuojauksen ohittaminen
Tekniikka käyttää Windowsin päivitysprosessia väärin palauttaakseen ajantasaisen koneen Windows-komponentit vanhoihin versioihin ilman, että käyttöjärjestelmä muuttaa täysin korjattua tilaa.
Tekniikan avulla hyökkääjät voivat alentaa Windowsin ytimen tietoturvaominaisuuksia, ohittaa Kuljettajan allekirjoituksen valvonta (DSE), ja käyttää rootkit-ohjelmia täysin korjattuihin järjestelmiin.
Voit tilata kuukausittaiset uhkakuvaukset, joissa on kaikki yksityiskohdat, osoitteessa https://www.withsecure.com/en/expertise/research-and-innovation/research/monthly-threat-highlights-report
Jos se jäi näkemättä
Elements Portaali: Federated Single Sign-On on nyt saatavilla
Olemme nyt tuoneet WithSecure Elements-palveluun tuen Federated Single Sign-On (FSSO) -toiminnolle.
Näin käyttäjät voivat tunnistautua ja käyttää useita sovelluksia tai palveluja eri toimialueilla tai organisaatioissa ilman, että heidän tarvitsee kirjautua erikseen jokaiseen sovellukseen tai palveluun.
Lisätietoja FSSO:sta WithSecure-ohjelmassa Elements, katso lisätietoja osoitteesta oma artikkeli.
Jaa ideasi kanssamme
Tarkoituksenamme on turvata maailma yhdessä kanssasi – nyt nimellä WithSecure™. Jotta voisimme yhdessä luoda parhaat mahdolliset kyberturvallisuustuotteet ja -palvelut, suosittelemme lämpimästi, että jaat ideasi Ideas Portal -portaalissamme, johon pääset nyt suoraan WithSecure™:stä. Elements Security Center
Lisätietoja
WithSecure™ Elements -ohjelman kaikkien osien muutosluettelot ja julkaisutiedotteet löytyvät osoitteesta osoitteesta Ohjekeskus
This announcement was machine translated. The English version is the original.