


Was gibt es Neues auf Elements: Oktober 2024
Highlights der Redaktion
Wir entschuldigen uns für die verspätete Veröffentlichung von „What’s New in Elements “ in diesem Monat. Wir beabsichtigen, im nächsten Monat wieder einen regelmäßigeren Zeitplan zu veröffentlichen.
Extended Detection and Response
Endpoint Protection
Wir haben kürzlich einige kleine, aber wichtige Änderungen an der Endpoint Protection vorgenommen.
Die Remote-Installation von Software-Updates über die Geräteansicht schlägt fehl
Dieses Problem wurde nun behoben, um sicherzustellen, dass der Vorgang nicht fehlschlägt.
„Computer nach Betriebssystem“ Widget
Dieses Widget in der Systemansicht „Geräte“ zeigte gelegentlich Daten für mobile Geräte auf der Seite Mein Bericht an. Dies wurde jetzt behoben
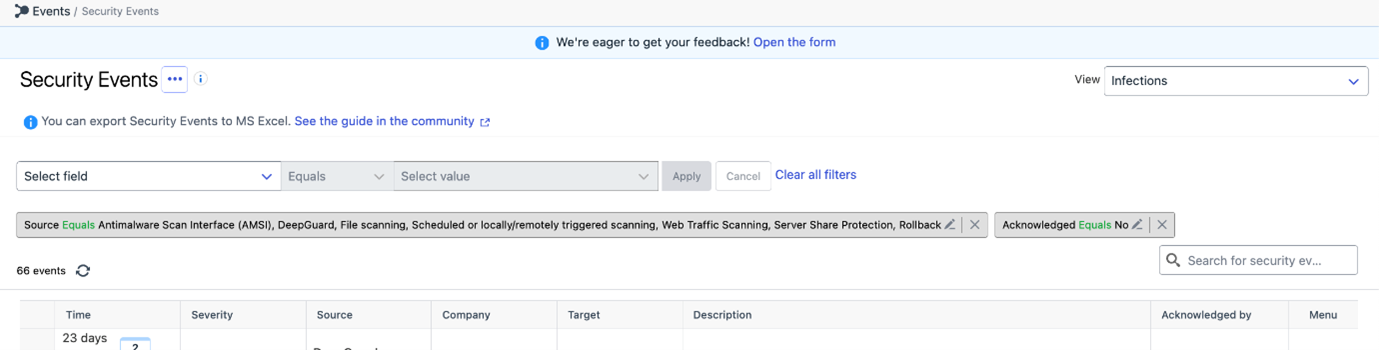
Rollback in die Standard-Sicherheitsereignisansicht „Infektionen“ einbeziehen
Endpoint Detection and Response
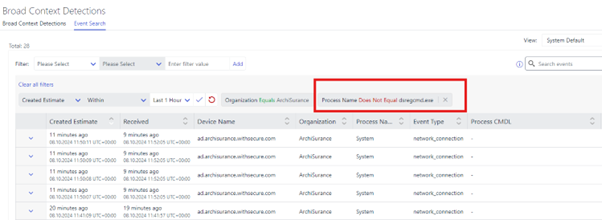
Filter „Nicht gleich“ zur Ansicht „Ereignissuche“ hinzugefügt
Mit diesem neuen Filter können Administratoren ganz einfach bestimmte Ereignisse ausschließen, so dass es einfacher ist, genau das zu finden, was sie suchen. Dies sollte den Administratoren helfen, die Suche effizienter zu gestalten!
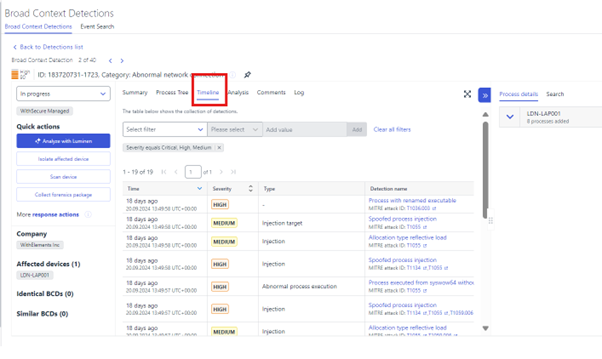
Abschnitt „Zeitleiste“ in der BCD-Detailansicht hinzugefügt
Diese Funktion listet die Erkennungen in einem Tabellenformat auf und bietet so eine weitere alternative Ansicht, um die Untersuchung der Abfolge von Ereignissen über mehrere Hosts hinweg zu unterstützen.
Email and Collaboration Protection
Aktualisierte MFA-Erkennungsmethoden für kompromittierte Konten
Bestehende Kunden müssen Exchange neu authentifizieren, damit der MFA-Status funktioniert (die alte Methode der MFA-Erkennung wurde von Microsoft veraltet und daher war dieses Update erforderlich). Für Kunden, die sich neu authentifizieren müssen, wird ein Banner angezeigt.
Exposure Management
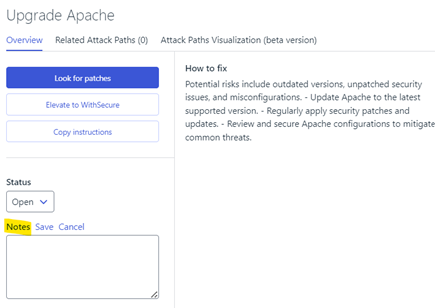
Der Status einer Empfehlung kann auf der Seite Empfehlungsdetails eingestellt werden
Der Status wird zur weiteren Verfolgung in der Empfehlung gespeichert. z.B. Der Status erscheint auf dem Widget Home → Exposure.
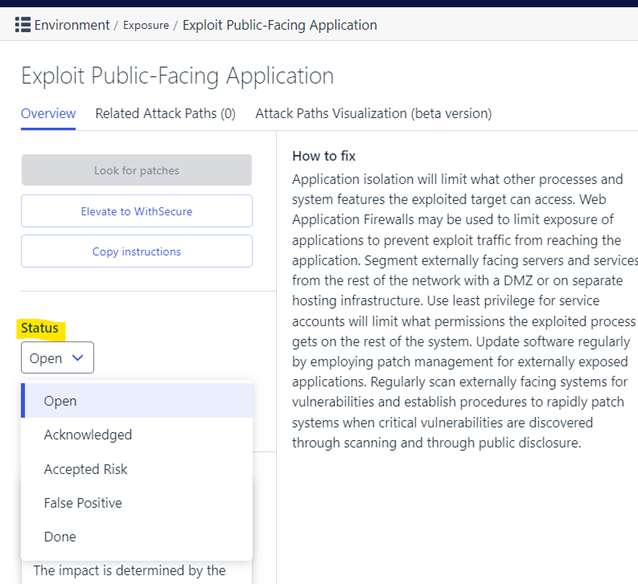
Zusätzlich zum Status können Notizen zu jeder Empfehlung hinzugefügt werden, z.B. um zu begründen, warum der Benutzer beschlossen hat, einer Empfehlung einen bestimmten Status zuzuweisen.
Vulnerability Management
EVM-Portal
Die Erstellung von Benutzern wurde deaktiviert in Vulnerability Management
Im Rahmen der allgemeinen Konsolidierung der Benutzerkonto-Verwaltung in WithSecure Elements wurde die Möglichkeit, Benutzer innerhalb von Elements Vulnerability Management zu erstellen, entfernt.
Die Schaltfläche „Aktion“ leitet jetzt stattdessen zur Ansicht Verwaltung → Organisationseinstellungen → Sicherheitsadministratoren weiter.
Darüber hinaus wurden die zugehörigen Vulnerability Management API Endpunkte mit dem Attribut „End of Life“ gekennzeichnet.
EVM System Scan
Die folgenden Produkte verfügen über neue oder aktualisierte Erkennungsfunktionen in Authenticated Scanning for Windows:
- Apache MINA SSHD
- Apache CFX
- Quellwolkenschnäpper
- Frühlingssicherheit
Darüber hinaus haben wir die Erkennung der kumulativen Microsoft-Updates verbessert. Es wird jetzt nicht nur das Fehlen der neuesten Sicherheitsupdate-Pakete erkannt, sondern es wird auch jedes kumulative Update seit der letzten Aktualisierung des Hosts gemeldet. Dies kann zu einer erheblichen Erhöhung der kritischen Schwachstellen im Zusammenhang mit Windows Updates führen.
Bei Scans wird die MAC-Adresse des Zielhosts nun ignoriert, wenn sie zu den bekannten „beliebten“ MAC-Adressen gehört, um eine unerwünschte Zusammenführung von Assets zu vermeiden.
Cloud Security Posture Management
Elements Cloud Security Posture Management Changelog
Eine neue Version von Elements Cloud Security Posture Management wurde veröffentlicht, die im Wesentlichen die folgenden Änderungen enthält:
- Behebung des Problems, dass der Cloud-Scanner manchmal nicht abgeschlossen wird
- Bessere Namen für einige Cloud-Assets statt nur der IDs
- Neue Regeln zur Erkennung potenziell anfälliger MFA-Konfigurationen unter Verwendung von Sicherheitsvorgaben, Richtlinien für den bedingten Zugriff und individuellen Benutzereinstellungen
Elements Foundations
Elements Security Center
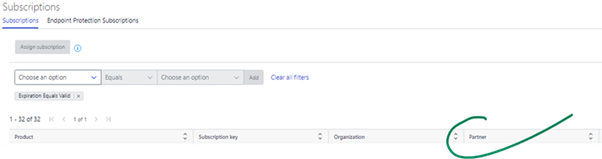
ESC: Spalte „Partner“ zur Ansicht „Abonnements“ hinzugefügt
In der Ansicht Verwaltung → Abonnements für Benutzer der SOP-Ebene wurde eine neue Spalte „Partner“ hinzugefügt. Wenn ein Solution Provider (SOP)-Benutzer angemeldet ist, zeigt die Spalte an, zu welcher Service Partner (SEP)-Organisation ein Unternehmensabonnement gehört:
ESC: Anpassungen an Exposure Management Rollen
Mit der Einführung der Funktion Exposure Management in Elements werden die entsprechenden Benutzerrollen in einer einzigen Spalte und einem Detailbereich auf dem Bildschirm „Sicherheitsadministratoren“ gruppiert. Dies gilt für die Rollen „Exposition“ und „Schwachstellen“ (früher Vulnerability Management):
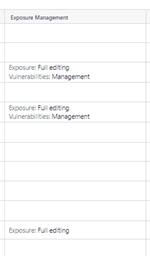
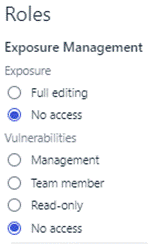
„Vulnerability Management – Verwaltung“ wurde umbenannt in „Exposure Management – Schwachstellen – Management„.
„Vulnerability Management – Team-Mitglied mit Leseberechtigung“ wurde umbenannt in „Exposure Management – Schwachstellen – Schreibgeschützt„.
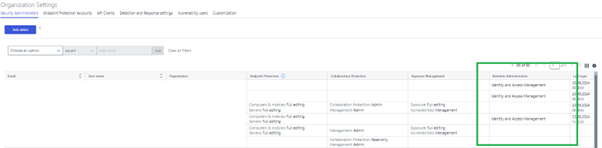
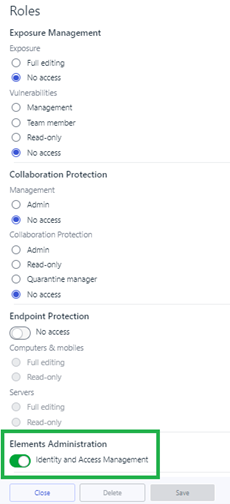
ESC: Elements IAM-Rolle für selbstregistrierende Unternehmen gewährt
Die Rolle Identitäts- und Zugriffsmanagement (IAM) ist jetzt in der Ansicht „Sicherheitsadministratoren“ sichtbar. Diese neue Rolle ist berechtigt, alle Elements Berechtigungen für Sicherheitsadministratoren innerhalb der Organisation des IAM-Administrators und der angeschlossenen Einheiten zu gewähren und zu entziehen.
Derzeit wird diese Rolle nur selbstregistrierenden Unternehmen gewährt, und nur andere IAM-Administratoren können diese Rolle weiteren Benutzern zuweisen.
Wir stehen kurz vor dem Beginn des Migrationsprozesses, in dessen Verlauf bestehende Benutzer, die bereits über entsprechende IAM-Berechtigungen verfügen, die IAM-Rolle in Anspruch nehmen können. Weitere Einzelheiten entnehmen Sie bitte dem Benutzerhandbuch: Elements Rolle Identitäts- und Zugriffsmanagement | Willkommen bei WithSecure Elements | Aktuelles | WithSecure-Benutzerhandbücher.
Integrationen
Elements API: Abrufen der neuesten Datenbankversionen
Wir haben einen neuen Endpunkt in WithSecure Elements API eingeführt, über den Benutzer die neuesten Versionen verschiedener Datenbanken abrufen können. Dieser Endpunkt bietet aktuelle Informationen über die aktuellen Versionen der Datenbanken, die innerhalb der WithSecure-Plattform Elements verwendet werden.
Endpunkt: GET /datenbanken/v1/latest-versionen
Einzelheiten:
- Zweck: Prüfen Sie die neuesten Versionen der Datenbanken
- Antwort: Gibt eine Liste der Datenbanken mit ihren aktuellen Versionsnummern zurück.
- Verwendung: Ideal, um sicherzustellen, dass Ihre Systeme die aktuellsten Datenbankversionen für optimale Sicherheit und Leistung verwenden.
Weitere Informationen finden Sie in der API Dokumentation.
Andere Themen von Interesse
Highlight-Berichte zu Bedrohungen: Oktober
Bedrohungshinweis: BlackBasta Internes Helpdesk Social Engineering
WithSecure MDR möchte Sie auf einen neuen Angriffstyp aufmerksam machen. BlackBasta wurde als eine der 20 größten Ransomware-Gruppen 2024 eingestuft und nutzt Social Engineering, um Endanwender zu täuschen. Die Bedrohungsakteure (TA) geben sich über Microsoft Teams als interner Helpdesk aus und kontaktieren Mitarbeiter, um sie bei laufenden Spam-Mails zu unterstützen, die von BlackBasta selbst verbreitet werden. Während des Hilfeanrufs fordert der TA die Benutzer auf, Fernüberwachungs- und -verwaltungs-Tools (RMM) wie Anydesk oder TeamViewer zu installieren, und beginnt, bösartige Tools auf das Ziel herunterzuladen und auszuführen.
Hinweis auf Bedrohungen: Lumma-Stealer-Malware
Lumma Stealer ist derzeit eine aktive Bedrohung, wobei die Malware-Betreiber mehrere anfängliche Zugriffstechniken einsetzen und die Entwickler die Fähigkeiten der Malware aktiv verbessern. Im September wurde berichtet, dass die Lumma-Autoren detaillierte Maßnahmen ergriffen haben, um die kürzlich eingeführten Anti-Infostealer-Schutzmaßnahmen von Chrome zu umgehen.
Im September wurde berichtet, dass Lumma mit einer Paste-and-Run-Technik verbreitet wurde. Eine Phishing-E-Mail leitete die Opfer zu einer CAPTCHA-Eingabeaufforderung weiter, in der die Benutzer angewiesen wurden, Windows-Tastenkombinationen einzugeben, die ein Terminal öffnen und dann einen von der Phishing-Website in die Zwischenablage eingefügten bösartigen Befehl einfügen und ausführen sollten
Der Befehl veranlasst den Opfercomputer, eine bösartige Lumma-Stealer-Binärdatei abzurufen und auszuführen.
Lumma wird nicht ausschließlich per E-Mail verbreitet. Im September wurde beobachtet, dass Lumma auch über Github-Kommentare verbreitet wurde, die als Fehlerbehebungen getarnt waren
Hinweis auf Bedrohungen: Angriff auf Windows-Downgrade, Umgehung des Kernel-Treiberschutzes
Die Technik missbraucht den Windows-Update-Prozess, um Windows-Komponenten auf einem aktuellen Rechner auf ältere Versionen zurückzusetzen, ohne dass das Betriebssystem den Status „vollständig gepatcht“ ändert.
Die Technik ermöglicht es Angreifern, die Sicherheitsfunktionen im Windows-Kernel herabzustufen, um die Durchsetzung der Fahrersignatur (DSE), und Rootkits auf vollständig gepatchten Systemen einzusetzen
Sie können sich für den Erhalt der monatlichen Bedrohungsberichte mit allen Einzelheiten anmelden unter https://www.withsecure.com/en/expertise/research-and-innovation/research/monthly-threat-highlights-report
Falls Sie es verpasst haben
Elements Portal: Federated Single Sign-On ist jetzt verfügbar
Wir haben jetzt Unterstützung für Federated Single Sign-On (FSSO) in WithSecure Elements eingeführt.
So können sich Benutzer authentifizieren und auf mehrere Anwendungen oder Dienste in verschiedenen Domänen oder Organisationen zugreifen, ohne sich für jede Anwendung einzeln anmelden zu müssen.
Weitere Einzelheiten zu FSSO in WithSecure Elements finden Sie in unserer Spezialartikel.
Teilen Sie Ihre Ideen mit uns
Unser Ziel ist es, die Welt gemeinsam mit Ihnen zu sichern – jetzt als WithSecure™. Um die bestmöglichen Cybersicherheitsprodukte und -dienstleistungen mitzugestalten, empfehlen wir Ihnen, Ihre Ideen über unser Ideenportal mitzuteilen, das jetzt direkt von WithSecure™ aus zugänglich ist. Elements Security Center
Weitere Informationen
Changelogs und Versionshinweise für alle Teile von WithSecure™ Elements finden Sie auf der Hilfe-Center
This announcement was machine translated. The English version is the original.