


What’s New inElements :2024年10月
エディターズ・ハイライト
今月は「What’s New inElements 」の発行が遅れたことをお詫びいたします。来月はより規則正しいスケジュールで再開する予定です。
Extended Detection and Response
Endpoint Protection
私たちは最近、Endpoint Protection に小さな、しかし重要な変更を加えた。
ソフトウェアアップデートのインストールで、デバイスビューからのリモート操作が失敗する。
これは現在、操作に失敗しないように修正されている。
「オペレーティング・システム別コンピュータ」ウィジェット
デバイス」システムビューのこのウィジェットが、マイレポートページにモバイルデバイスのデータを表示することがありました。これは現在解決されています。
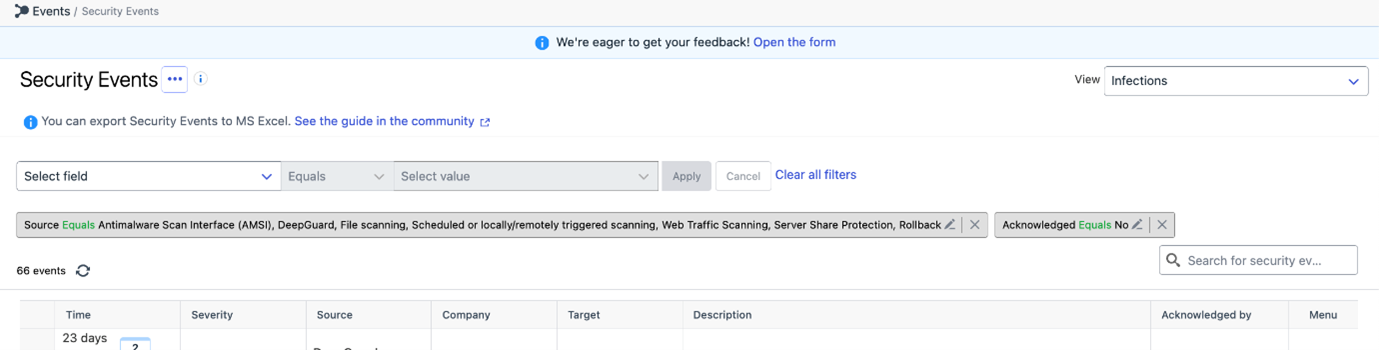
デフォルトのセキュリティ・イベント・ビュー “infections “にロールバックを含める。
Endpoint Detection and Response
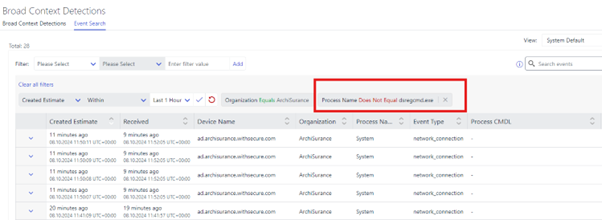
イベント検索ビューに “Not equals “フィルターが追加されました。
この新しいフィルターにより、管理者は特定のイベントを簡単に除外することができ、探しているものを簡単に見つけることができます。これにより、管理者はより合理的で効率的な検索体験を楽しむことができるはずだ!
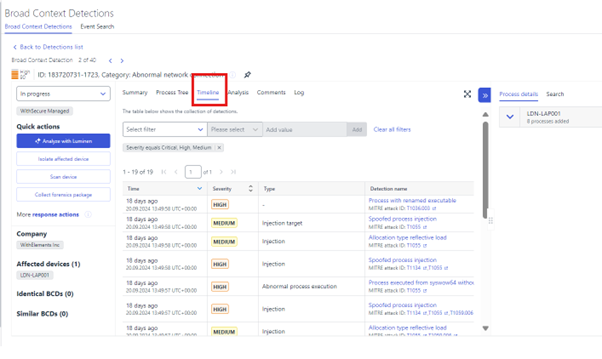
BCD詳細ビューに “タイムライン “セクションを追加
この機能は、複数のホストにまたがるイベントのシーケンスを理解するための調査を支援する別のビューとして、検出結果を表形式で一覧表示します。
Email and Collaboration Protection
漏洩したアカウントのMFA検出方法を更新
既存の顧客は、MFA ステータスを機能させるために Exchange を再認証する必要があります(MFA 検出の古い方法は Microsoft によって廃止されたため、このアップデートが必要になりました)。再認証が必要なお客様にはバナーが表示されます。
Exposure Management
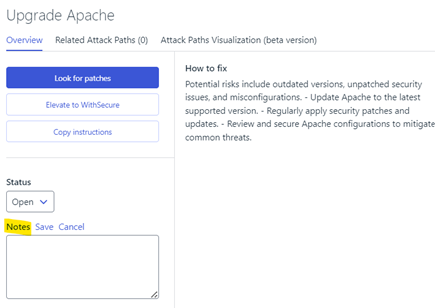
レコメンデーションのステータスは、レコメンデーションの詳細ページから設定できます。
ステータスは、さらなる追跡のためにレコメンデーションに保存されます。 例:ホーム→露出ウィジェットに表示されるステータス。
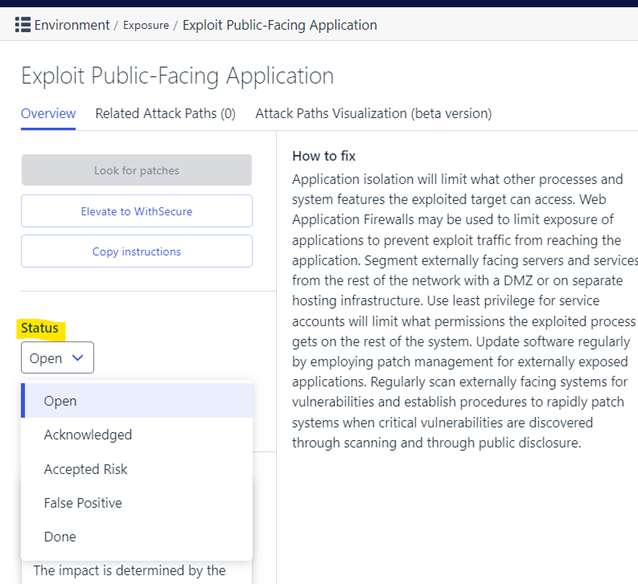
ステータスに加えて、各推薦にメモを追加することができます。例えば、ユーザーが推薦に特定のステータスを設定することを決定した理由を示すことができます。
Vulnerability Management
EVMポータル
ユーザー作成はVulnerability Management
WithSecureElements におけるユーザーアカウント管理の全体的な統合の一環として、Elements Vulnerability Management 内でユーザーを作成する機能が削除されました。
アクション]ボタンが[管理]→[組織設定]→[セキュリティ管理者]ビューにリダイレクトされるようになりました。
さらに、関連するVulnerability Management API エンドポイントには “End of Life “属性が付けられている。
イーヴイエムSystem Scan
以下の製品では、Authenticated Scanning for Windows の検出機能が新規または更新されています:
- Apache MINA SSHD
- アパッチCFX
- スプリング・クラウド・スキッパー
- スプリング・セキュリティー
さらに、マイクロソフトの累積アップデートの検出も改善されました。最新のセキュリティ更新パッケージの欠落を検出するだけでなく、前回ホストが更新されて以降のすべての累積的な更新を報告するようになりました。 これにより、ウィンドウズ・アップデートに関連するクリティカル・レベルの脆弱性が大幅に増加する可能性がある。
スキャン中、ターゲットホストのMACアドレスがよく知られた “ポピュラーな “MACアドレスに属している場合は無視されるようになり、不要なアセットマージが回避される。
Cloud Security Posture Management
Elements Cloud Security Posture Management変更履歴
Elements Cloud Security Posture Management の新バージョンがリリースされ、主な変更点は以下の通り:
- クラウドスキャナーが完了しないことがある問題の修正
- いくつかのクラウド資産には、IDだけでなく、より良い名前を付ける。
- セキュリティ・デフォルト、条件付きアクセス・ポリシー、および個々のユーザー設定を使用して、潜在的に脆弱なMFA設定を検出するための新しいルール。
Elements Foundations
Elements Security Center
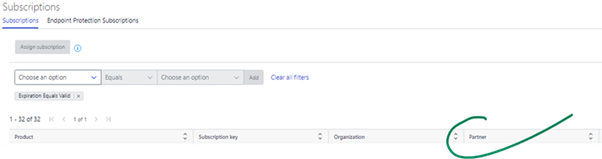
ESC:Subscriptionsビューに “Partner “カラムが追加されました。
SOP レベルのユーザー向けに、「管理」→「サブスクリプション」ビューに新しい列「Partner」が追加されました。ソリューションプロバイダー(SOP)ユーザーがログインすると、この列は企業サブスクリプションがどのサービスパートナー(SEP)組織に属しているかを示します:
ESC:Exposure Management 役割の調整
Elements へのExposure Management 機能の導入に伴い、対応するユーザ・ロールは、セキュリティ管理者画面の 1 つの列と詳細セクションにグループ化されます。これは、「曝露」と「脆弱性」(以前はVulnerability Management )のロールに適用される:
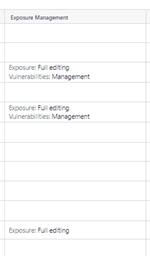
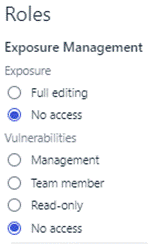
「Vulnerability Management 管理者“ロールは”Exposure Management – 脆弱性 – 管理“.
「Vulnerability Management 読み取り専用のチームメンバー“ロールは”Exposure Management – 脆弱性– 読み取り専用“.
ESC: Elements IAMの役割を自主登録企業に付与
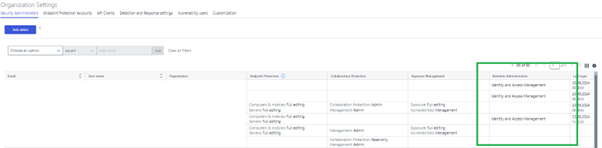
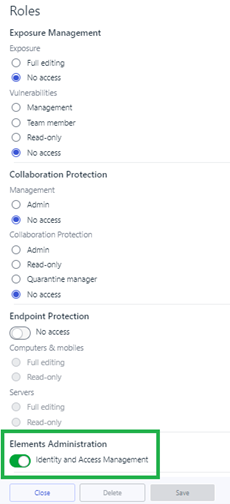
Identity and Access Management(IAM)ロールがSecurity Administratorsビューに表示されるようになった。この新しいロールは、IAM 管理者の組織および関連エンティティ内のセキュリ ティ管理者に対して、すべてのElements 権限を付与および取り消す権限を持つ。
現在、このロールは自己登録企業に付与され、他のIAM管理者だけがこのロールを追加ユーザーに割り当てることができる。
すでに同等のIAM権限を持っている既存のユーザーは、IAMロールを要求できるようになります。詳細については、ユーザーガイドを参照してください: Elements アイデンティティとアクセス管理の役割|WithSecureへようこそ | 最新|WithSecureユーザーガイドElements .
統合
Elements APIデータベース最新バージョンの取得
WithSecureElements API では、様々なデータベースの最新バージョンを取得できる新しいエンドポイントを導入しました。このエンドポイントでは、WithSecureElements プラットフォーム内で使用されているデータベースの最新バージョンに関する情報を提供します。
終点:GET /databases/v1/latest-versions
詳細
- 目的データベースの最新バージョンをチェックする
- 反応だ:データベースの一覧を最新のバージョン番号とともに返します。
- 使い方:最適なセキュリティとパフォーマンスを実現するために、システムが最新のデータベース・バージョンを使用していることを確認するのに最適です。
詳しくは API ドキュメンテーション.
その他の関心事項
脅威ハイライトレポート10月
脅威に関する助言:BlackBasta 社内ヘルプデスクのソーシャルエンジニアリング
WithSecure MDRは、新しいタイプの攻撃についてお知らせします。2024年ランサムウェアグループトップ20にランクインしたBlackBastaは、ソーシャルエンジニアリングを利用してエンドユーザーを騙すことが確認されています。MicrosoftTeams を介した脅威アクター (TA) は、社内のヘルプデスクを装い、BlackBasta 自身が実行する継続的なスパムを支援するために従業員に連絡します。支援コールの間、TAはユーザーにAnydeskやTeamViewerなどのリモート監視・管理(RMM)ツールのインストールを要求し、ターゲット上で悪意のあるツールのダウンロードと実行を開始します。
脅威に関する勧告Lumma Stealer マルウェア
Lumma stealerは現在活動中の脅威であり、マルウェアの運営者は複数の初期アクセス技術を採用し、開発者はマルウェアの機能を積極的に強化している。9月には、Lummaの作者が、最近実装されたChromeのアンチインフォステーラー防御策を回避するための詳細な対策を実施していることが報告された。
9月中、Lummaはペースト・アンド・ランの手法で配信されたと報告されている。フィッシング・メールは被害者をCAPTCHAプロンプトに誘導し、Windowsのキーボード・ショートカットを入力してターミナルを開き、フィッシング・サイトがクリップボードに挿入した悪意のあるコマンドをペーストして実行するよう指示する。
このコマンドは、被害者のマシンに悪意のあるLumma stealerバイナリを取得させ、実行させる。
Lummaは電子メールを通じてのみ伝播しているわけではない。9月には、Lummaがバグ修正を装ってGithubのコメントを通じてプッシュされていることも確認されている。
脅威に関する勧告Windows ダウングレード攻撃、カーネルドライバ保護バイパス
このテクニックは、ウィンドウズ・アップデート・プロセスを悪用し、オペレーティング・システムが完全にパッチを適用した状態を変更することなく、最新のマシン上のウィンドウズ・コンポーネントを古いバージョンに戻すものである。
このテクニックにより、攻撃者はウィンドウズ・カーネルのセキュリティ機能をダウングレードし、次のような問題を回避することができる。 ドライバー署名の実施(DSE)を使用し、完全にパッチが適用されたシステム上にルートキットを展開する。
毎月のスレットレポートの配信をご希望の方は、以下のサイトからお申し込みください。 https://www.withsecure.com/en/expertise/research-and-innovation/research/monthly-threat-highlights-report
念のため
Elements ポータルFederated Single Sign-Onが利用可能になりました。
この度、WithSecureElements に Federated Single Sign-On (FSSO) のサポートを導入しました。
これにより、ユーザーは、異なるドメインや組織にまたがる複数のアプリケーションやサービスに、それぞれ個別にログインすることなく、認証してアクセスできるようになる。
WithSecureElements のFSSOの詳細については、以下をご覧ください。 専用記事.
アイデアを共有しよう
WithSecure™の目的は、皆様と共に世界を共同セキュリティ保護することです。可能な限り最高のサイバーセキュリティ製品とサービスを共同創造するために、WithSecure™から直接アクセスできるようになったアイデアポータルを通じてアイデアを共有することをお勧めします。Elements Security Center
詳細情報
WithSecure™Elements のすべての機能に関する変更履歴およびリリースノートは、以下を参照してください。 ヘルプセンター
This announcement was machine translated. The English version is the original.