


Mitä uutta osoitteessa Elements – syyskuu 2025
Extended Detection and Response
Endpoint Protection
WithSecure Elements Agent for Windows and Server
Päätepisteasiakkaista on saatavilla uusi versio, ja tässä julkaisussa on saatavilla Elements Agent versio 25.4 (sisäinen versio 25.4.231).
Päätelaitteet päivittyvät automaattisesti ilman uudelleenkäynnistystä.
Tämä julkaisu sisältää uusia ominaisuuksia (profiilieditorin päivityksen kanssa) ja korjauksia.
Ominaisuudet:
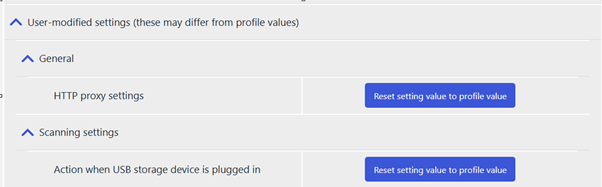
Käyttäjän muuttamien asetusten raportointi:
- Agent ilmoittaa nyt käyttäjän muuttamat asetukset portaaliin.Nämä asetukset voidaan palauttaa profiiliarvoihin etänä portaalin käyttöliittymän kautta.
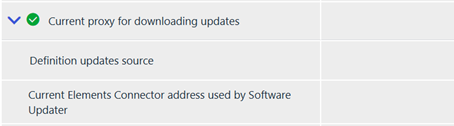
Portaaliin ilmoitetaan nyt isännän lisätiedot:
- Agent ilmoittaa ohjelmistopäivitysohjelman käyttämän nykyisen Elements Connector -osoitteen.
- Agent ilmoittaa nykyisen määritelmän päivitykset source osoite.
Parannettu agent käyttöliittymä:
- agent käyttöliittymä antaa nyt selkeämpiä merkkejä siitä, kun suojaus on kytketty pois päältä.
WithSecure Elements Agent macOS
WithSecure Elements Agent macOS 25.4.54641 on julkaistu yleiseen saatavuuteen 24. syyskuuta 2025.
Tämä julkaisu tuo
- Päivitetty anturin versio 25.1
- macOS 26 (Tahoe) -tuki
Asennusohjelma voidaan ladata osoitteesta täällä.
Elements Agent macOS 25.4.54641 tukee seuraavia macOS-versioita:
- macOS 26 Tahoe
- macOS 15 Sequoia
- macOS 14 Sonoma
Exposure Management
Luminen parannukset
Olemme parantaneet LLM-pohjaista apuohjelmaamme, Luminenia, jotta voimme antaa selkeämpiä ja merkityksellisempiä kuvauksia suosituksia varten ottamalla huomioon organisaatiokohtaiset havainnot. Kaikki tämä tehdään yksityisyydensuojatulla tavalla, mikä varmistaa, että tietosi pysyvät turvassa, samalla kun suositukset ovat helpommin ymmärrettävissä ja niiden perusteella on helpompi toimia. On mahdollista siirtyä yleisistä suosituksista organisaatiokohtaisiin ja takaisin.
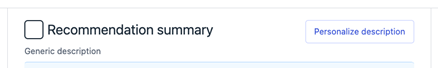
Löytäminen yksityiskohdat sivu
Olemme myös parantaneet Löydösten yksityiskohdat -sivu kanssa Tekoälyn luomat CVE-kuvaukset haavoittuvuuksia, jotka esiintyvät XM Suositukset. Tämä päivitys tarjoaa selkeämmän ja kontekstisidonnaisemman näkemyksen CVE:istä, mikä auttaa tietoturvaa teams ymmärtämään paremmin haavoittuvuuksien luonteen ja vaikutuksen ilman, että tarvitsee tehdä ristiinviittauksia ulkoisiin lähteisiin.
Identiteetin ominaisuuksien parannukset
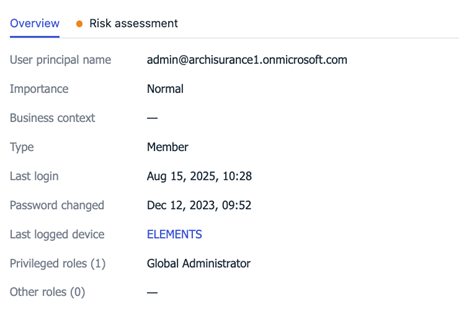
- Identiteettitietoja on täydennetty Entra ID -roolitiedoilla (näkyvissä Identiteettitiedot-kohdassa). Tiedot annetaan erikseen etuoikeutetuille ja ei-oikeutetuille rooleille.
- Identiteetit-taulukossa on nyt uusi sarake ”Viimeisin kirjautumislaite”, joka näyttää, mihin laitteeseen Identiteetti on kirjautunut sisään. Jos asiakkaalla on EPP-lisenssi, on myös linkki kyseiseen laitteeseen. Tieto kirjautumisajankohdasta on saatavana Identiteetin tiedot -ikkunassa.
Yhteenvetoraportti altistumisesta
Tämä raportti on nyt saatavilla Omat raportit -osiossa
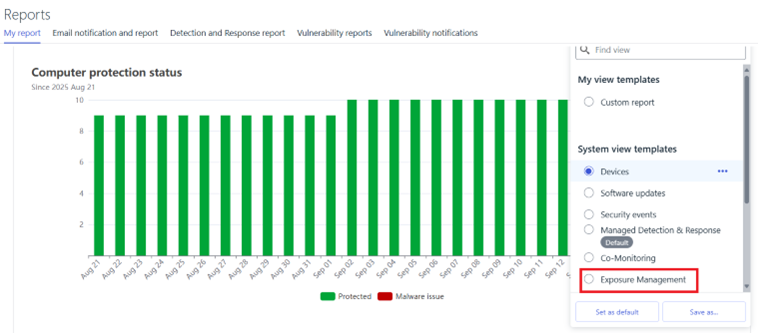
Yhteenvetoraportti voidaan ajoittaa lähetettäväksi sähköpostitse kuten muutkin Oma raportti -mallit Raportit-valikon ”Sähköposti-ilmoitukset ja raportit”-välilehdellä.
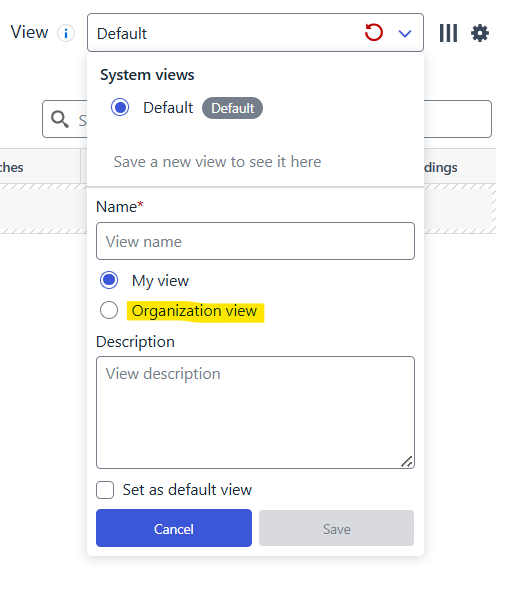
Jaettavat näkymät
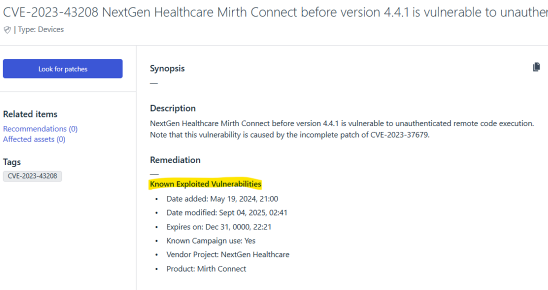
Uhkatiedustelun näkyvyys
CVE:iden uhkatiedot CISA KEV -tiedot näkyvät nyt käyttöliittymässä, jos CVE:llä tiedetään olevan julkinen kampanja.
Exposure Management for Business
System Scan
Authenticated Scanning for Windows -ohjelmistoon lisättiin tuki seuraavien tuotteiden haavoittuvuuksien havaitsemiselle:
- Atlassian Jira Service Management (aiemmin tunnettu nimellä Jira Service Desk)
- CCleaner
- Greenshot
- HP Security Manager
- Poly Lens Desktop
- Seagate Toolkit
Authenticated Scanningiin lisättiin tuki seuraavien tuotteiden haavoittuvuuksien havaitsemiselle:
- Apache DolphinScheduler
- Apache Fory
- Apache Kafka
- Apache Kafka Connect API
- Apache Kafka Connect Runtime
- Apache Seata
Elements Foundations
Integraatiot
Elements API: Uusi etäoperaatio: scanForUpdates
Olemme lisänneet uuden etätoiminnon, jonka avulla voit etsiä kohdelaitteissa saatavilla olevia ohjelmistopäivityksiä.
Mitä se tekee:
- Käynnistää etäyhteydellä valittujen laitteiden käytettävissä olevien ohjelmistopäivitysten etsimisen
- Toimii vain tietokonetyyppisissä laitteissa
- Ei vaadi lisäparametreja – määritä vain kohdelaitteet.
Tämä täydentää nykyistä installSoftwareUpdates-operaatiota tarjoamalla tavan tarkistaa, mitä päivityksiä on saatavilla, ennen kuin päätetään, asennetaanko ne.
Lue lisää Elements API erittelysivu ja etsi POST /laitteet/v1/toiminnot päätepiste.
Elements API: Uusi kauko-ohjaus: Asenna ohjelmistopäivitykset
The installSoftwareUpdate etäkäyttö on nyt saatavilla WithSecure™ Elements API . Tämän toiminnon avulla voit etäasentaa ohjelmistopäivityksiä hallittuihin laitteisiin.
Ominaisuudet
- Asenna päivitykset vakavuustason mukaan (kriittinen, tärkeä tai kaikki).
- Asenna tietyt päivitykset bulletin-tunnusten avulla
- Yksittäisten laitteiden tai laiteryhmien kohdentaminen
- Mahdollisuus sulkea sovellukset päivitysten aikana
Tämä etäkäyttö on tuettu vain laitetyypille ”tietokone”.
Lue lisää Elements API erittelysivu ja etsi POST /laitteet/v1/toiminnot päätepiste.
Muut kiinnostavat asiat
Uhkatiedote: Citrix NetScaler
CVE-2025-7775 – Etäkoodin suoritus (RCE) -haavoittuvuus (RCE)
Tekninen yhteenveto
- 26. elokuuta 2025 Shadowserver ilmoitti, että yli 28,000 Citrix NetScaler -instansseja ei ollut korjattu kriittisen RCE-haavoittuvuuden CVE-2025-7775 osalta.
- Haavoittuvuuden ansiosta auktorisoimattomat hyökkääjät voivat suorittaa mielivaltaista koodia etänä kyseisillä laitteilla. Luonnossa tapahtuva hyväksikäyttö on vahvistettu sisällyttämällä se osaksi CISA KEV (tunnetut haavoittuvuudet) lista [1].
- Saksa todettiin yhdeksi top asianomaiset maat sekä Yhdysvallat, mikä viittaa laajaan riskiin eurooppalaisissa yritysympäristöissä.
- Korjaamattomia järjestelmiä skannataan aktiivisesti ja niihin kohdistetaan hyökkäyksiä.
UUTUUS: WithSecure Elements: Asiakkaan tervetuliais-sähköpostivirtauksen käyttöönoton yhteydessä
Olemme innoissamme ilmoittaessamme, että Asiakkaan aloitus Tervetuloa sähköpostivirta on nyt tuotantokäytössä!
Uudet asiakkaat ja yhteistyökumppanit, jotka ostavat tuotteen ensimmäistä kertaa, saavat automaattisesti sähköpostiviestejä käyttöönotosta. Tämä koskee sekä yrityksen hallinnoima ja kumppanin hallinnoima skenaarioita.
Mitä Flow sisältää
- Tervetuloa osoitteeseen Elements, Aloitusohjeet
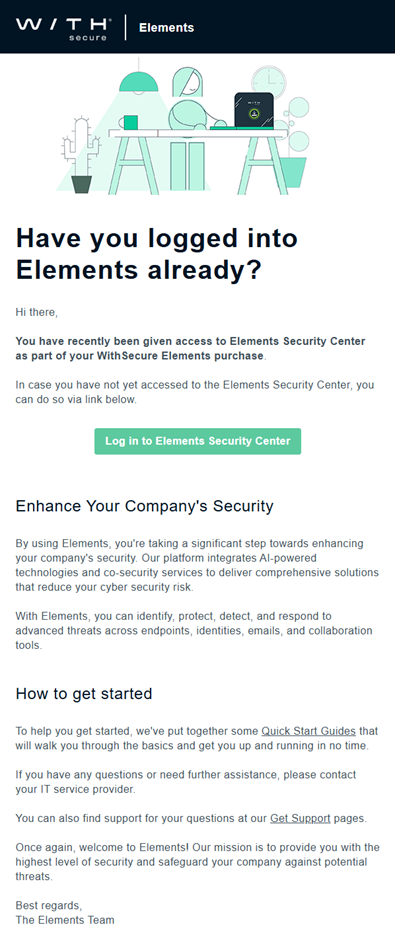
- ”Oletko kirjautunut osoitteeseen Elements Security Center?” muistutus
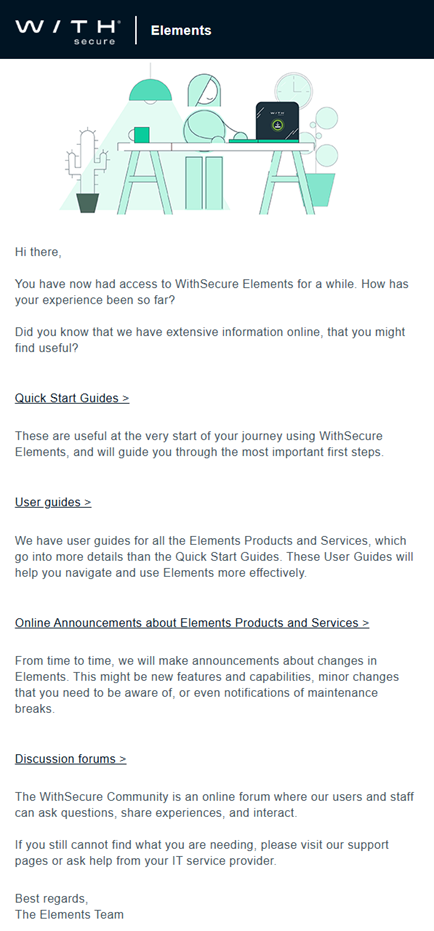
- Hyödyllisiä resursseja WithSecuren käyttöön Elements
Sähköposti 1: Tervetuloa osoitteeseen Elements, Aloitusohjeet
Tämä sähköposti lähetetään heti, kun ostos on rekisteröity järjestelmäämme.
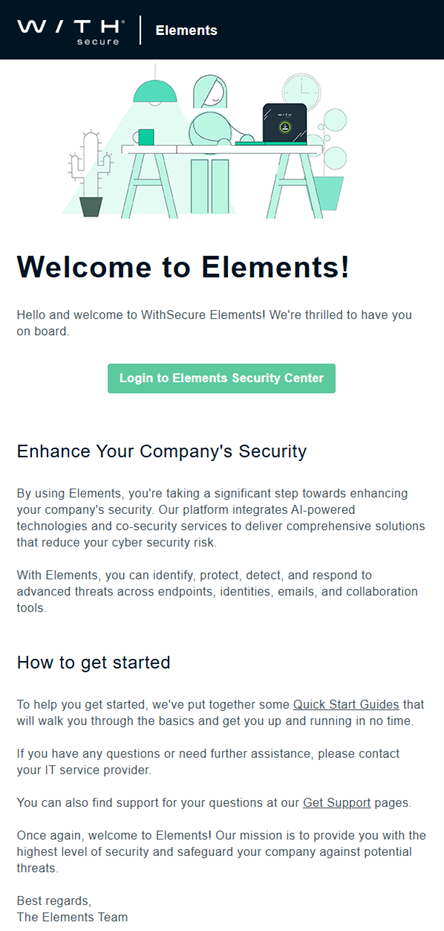
Sähköposti 2: ”Oletko kirjautunut osoitteeseen Elements Security Center?” -muistutus.
Tämä sähköposti lähetetään kaksi päivää ostoksen tekemisen jälkeen.
Sähköposti 3: Hyödyllisiä resursseja WithSecuren käyttöön Elements
Tämä sähköposti lähetetään 9 päivän kuluttua ostoksen tekemisestä.
Jos se jäi näkemättä
Elements Roolijakojen muutokset – 15. joulukuuta 2025
Viime vuonna me ilmoitti että teemme muutoksia siihen, miten käyttäjärooleja jaetaan WithSecure Elements. Voit lukea lisää seuraavista vaiheista osoitteesta oma artikkeli.
Vulnerability Management Käyttäjien asetusten poistaminen käytöstä
Poistamme haavoittuvuuskäyttäjien järjestämiseen tarkoitetun asetussivun käytöstä vuoden 2025 loppuun mennessä, ja niiden hallinta siirretään keskitetymmin ”Elements-Wide” -sijaintiin.
Lisätietoja saat tästä oma artikkeli.
Jaa ideasi kanssamme
Tarkoituksenamme on turvata maailma yhdessä kanssasi – nyt nimellä WithSecure™. Jotta voisimme yhdessä luoda parhaat mahdolliset kyberturvallisuustuotteet ja -palvelut, suosittelemme lämpimästi, että jaat ideasi osoitteessa WithSecuren Ideat-osiossa. Community, nyt suoraan WithSecure™ Elements Security Center.
Lisätietoja
WithSecure™ Elements -ohjelman kaikkien osien muutosluettelot ja julkaisutiedotteet löytyvät osoitteesta osoitteesta Ohjekeskus
This announcement was machine translated. The English version is the original.