


Elements の新着情報 – 2025年9月
Extended Detection and Response
Endpoint Protection
WithSecureElements Agent forWindows and Server
エンドポイントクライアントの新バージョンが利用可能になり、今回のリリースでElements Agent バージョン25.4が利用可能になりました(内部バージョン25.4.231)。
エンドポイントは、再起動することなく自動的にアップグレードする。
このリリースでは、新機能(プロファイル・エディターのアップデート)と修正が含まれています。
特徴
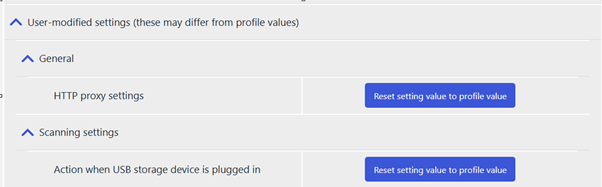
ユーザーが変更した設定の報告:
- Agent これらの設定は、ポータルUIを介してリモートでプロファイル値にリセットすることができます。
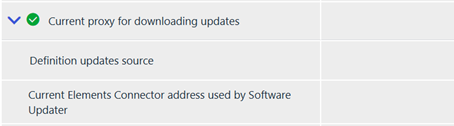
追加のホスト情報がポータルに報告されるようになった:
- Agent ソフトウェア・アップデータによって使用される現在のElements コネクタ・アドレスを報告する。
- Agent 現在の定義が更新されたことを報告するsource アドレス。
agent UIを改善:
- agent UIでは、プロテクションがオフになったときの表示がより明確になりました。
WithSecureElements Agent macOS
WithSecureElements Agent macOS 25.4.54641は2025年9月24日に一般発売(GA)された。
このリリースにより、以下のことが可能になる。
- センサーのバージョンを25.1に更新
- macOS 26(Tahoe)のサポート
インストーラーは以下からダウンロードできます。 これ.
Elements Agent macOS 25.4.54641は以下のmacOSバージョンをサポートしています:
- macOS 26 タホ
- macOS 15 セコイア
- macOS 14 Sonoma
Exposure Management
ルミネンの強化
LLMを搭載したヘルパーであるLuminenを強化し、組織固有の調査結果を考慮することで、より明確で関連性の高い推薦文を提供できるようになりました。これらはすべてプライバシー保護された方法で行われ、お客様のデータの安全性を確保すると同時に、レコメンデーションをより理解しやすく、行動しやすくしています。一般的なレコメンデーションから組織特有のレコメンデーションへの切り替えも可能です。
詳細 ページ
を強化した。 調査結果詳細ページと AIが生成したCVE説明文に出現する脆弱性である。 XM 推薦の言葉.このアップデートは、CVE についてのより明確で文脈的な洞察を提供し、セキュリティteams が外部ソースを相互参照することなく、脆弱性の性質と影響をよりよく理解できるよう支援する。
アイデンティティ機能の強化
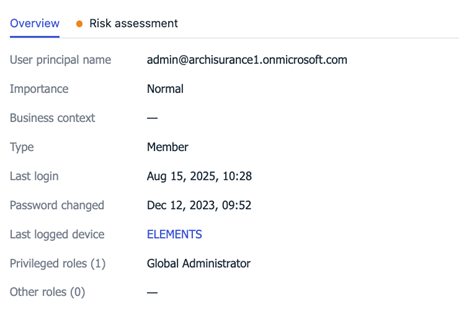
- Identity 情報は、Entra ID ロール情報(Identity 詳細フライアウトに表示)で強化されています。情報は、特権ロールと非特権ロールに分けて提供されます。
- Identitiesテーブルに、Identityがどのデバイスにログインしたかを示す新しい列「Last login device」が追加されました。顧客がEPPライセンスを持っている場合、指定されたデバイスへのリンクもあります。ログイン時間に関する情報は、Identityの詳細フライアウトで確認できます。
エグゼクティブ・サマリー・レポート
このレポートはマイレポートでご覧いただけます。
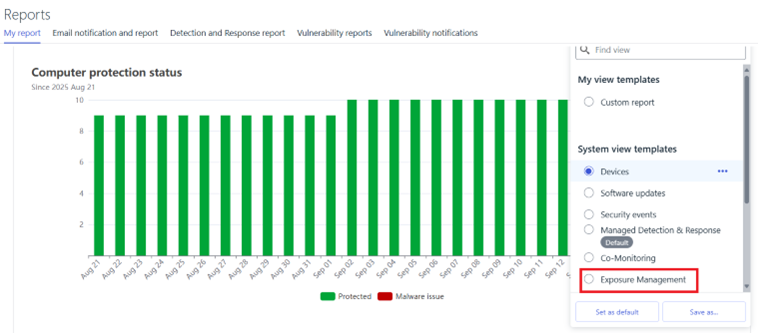
サマリーレポートは、他のマイレポートテンプレートと同様に、レポートメニューの「Eメール通知とレポート」タブでEメール送信をスケジュールすることができます。
共有可能なビュー
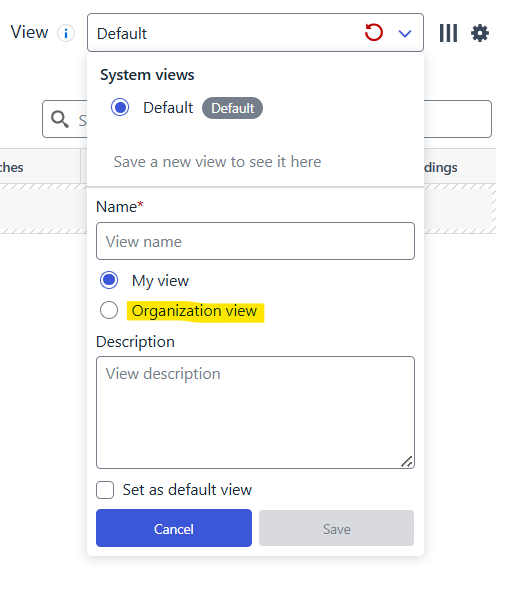
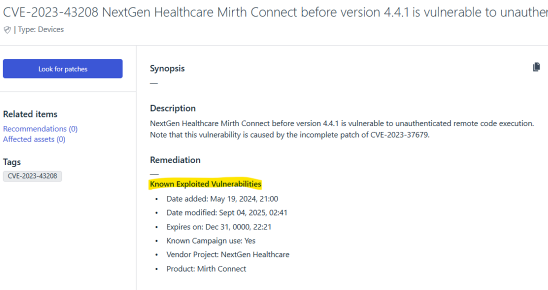
脅威インテリジェンスの可視化
CVE が公開キャンペーンを実施していることが判明した場合、CVE の脅威情報 CISA KEV 情報が UI に表示されるようになった。
Exposure Management ビジネス向け
System Scan
Authenticated Scanning for Windowsに以下の製品の脆弱性検出のサポートが追加されました:
- アトラシアン Jira サービスマネジメント (旧称 Jira サービスデスク)
- CCleaner
- グリーンショット
- HPセキュリティマネージャー
- ポリレンズデスクトップ
- シーゲイト・ツールキット
Authenticated Scanningに以下の製品の脆弱性検出のサポートが追加された:
- Apache DolphinScheduler
- アパッチ・フォリー
- アパッチ・カフカ
- Apache Kafka ConnectAPI
- Apache Kafka Connectランタイム
- アパッチ・シーター
Elements Foundations
統合
Elements API新しいリモート操作:scanForUpdates
ターゲットデバイスの利用可能なソフトウェアアップデートをスキャンできる新しいリモート操作を追加しました。
何をするのか?
- 選択したデバイスで利用可能なソフトウェアアップデートのスキャンをリモートでトリガーする
- コンピュータ・タイプの機器でのみ動作
- 追加のパラメータは不要 – 対象デバイスを指定するだけ
これは、既存のinstallSoftwareUpdates操作を補完するもので、アップデートをインストールするかどうかを決定する前に、利用可能なアップデートをチェックする方法を提供する。
続きを読む Elements API 仕様ページ を探す。 POST /devices/v1/operationsエンドポイントである。
Elements API新しいリモート操作ソフトウェアアップデートのインストール
について ソフトウェア・アップデートWithSecure™Elements API でリモート操作が可能になりました。この操作により、管理対象デバイスにソフトウェアアップデートをリモートインストールすることができます。
特徴
- 重要度別(重要、重要、すべて)のアップデートのインストール
- 速報IDを使用して特定のアップデートをインストールする
- 個々のデバイスまたはデバイスグループを対象とする
- アップデート中にアプリケーションを強制終了するオプション
このリモート操作は「コンピューター」デバイスタイプにのみ対応しています。
続きを読む Elements API 仕様ページ を探す。 POST /devices/v1/operationsエンドポイントである。
その他の関心事項
脅威に関するアドバイザリー:Citrix NetScaler
CVE-2025-7775 – リモートコード実行 (RCE) の脆弱性
テクニカル・サマリー
- 2025年8月26日、シャドウズサーバーは次のように報告した。 28,000Citrix NetScaler インスタンスに、重大な RCE 脆弱性である CVE-2025-7775 に対するパッチが適用されていない。
- この脆弱性は、認証されていない攻撃者が、影響を受けるアプライアンス上でリモートから任意のコードを実行することを可能にする。この脆弱性を悪用した攻撃が行われる可能性があります。 CISA KEV(既知の悪用される脆弱性)リスト [1]。
- ドイツの一人であることが判明した。 トップ被災国 米国広範なリスクを示す ヨーロッパの企業環境.
- パッチが適用されていないシステムは積極的にスキャンされ、標的にされている。
NEW: WithSecureElements: カスタマーオンボーディングウェルカムメールフロー
この度、我々は カスタマー・オンボーディング ウェルカム・メールの流れは現在、本番稼働中だ!
新規にオンボーディングされたお客様や、初めて製品を購入されるパートナー様には、自動的にオンボーディングメールが送信されます。これは以下の両方に適用されます。 直営そして パートナー・マネージドシナリオだ。
フローに含まれるもの
- Elements へようこそ , スタートガイダンス
- 「Elements Security Center にログインしましたか?
- WithSecureを使用するための有用なリソースElements
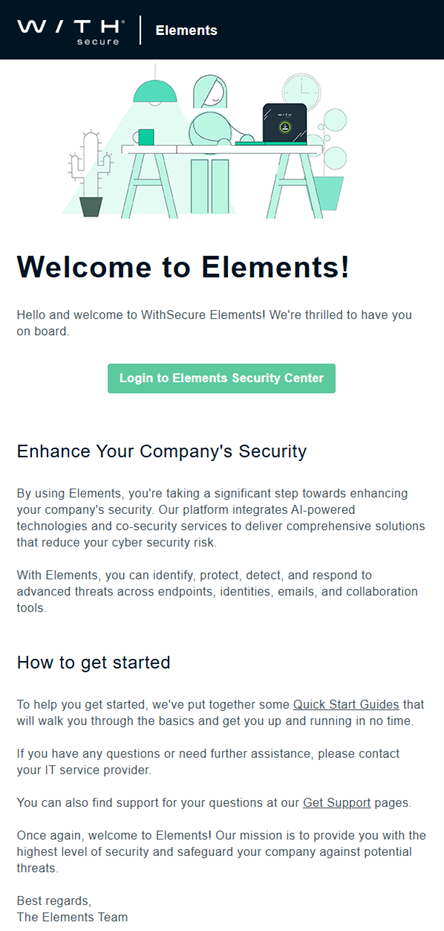
メール 1:Elements へようこそ , スタートガイダンス
このメールは、購入商品がシステムに登録された直後に送信されます。
メール2:「Elements Security Center にログインしましたか?」リマインダー
このメールは購入の2日後に送られる。
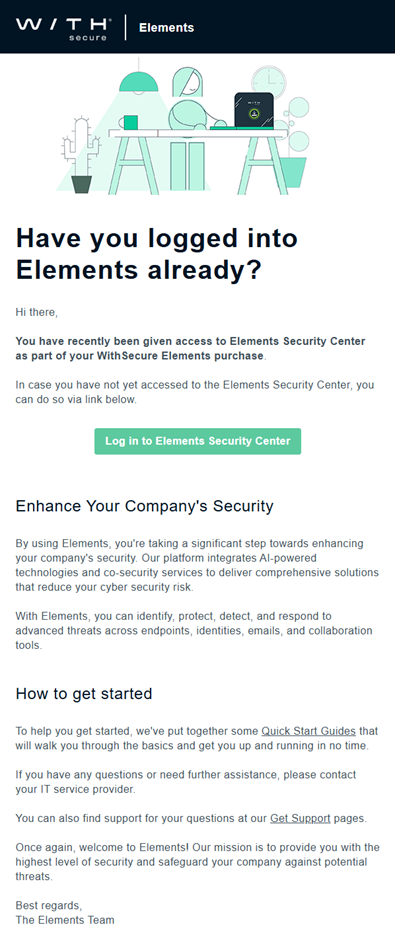
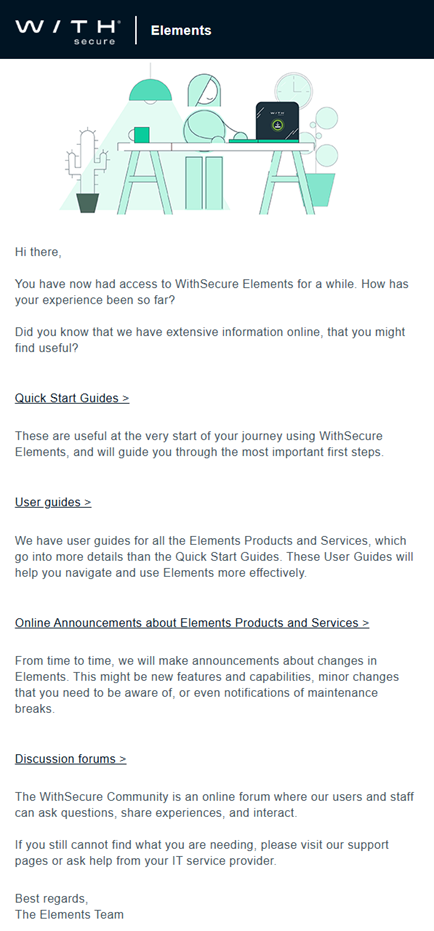
メール 3: WithSecure を使用するための便利なリソースElements
このメールは購入から9日後に送られる。
念のため
Elements 役割分担の変更 – 2025年12月15日
昨年は 発表済みWithSecureElements のユーザロールの割り当て方法を変更することをお知らせします。次のステップについては 専用記事.
Vulnerability Management ユーザー設定の廃止
私たちは2025年末までに、脆弱性ユーザーを整理するための設定ページを廃止し、これらの管理をより中央の「Elements-Wide」に移す予定です。
詳しくはこちらをご覧ください。 専用記事.
アイデアを共有しよう
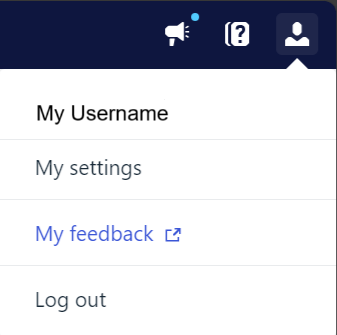
WithSecure™の目的は、皆様と共に世界を安全にすることです。可能な限り最高のサイバーセキュリティ製品とサービスを共同創造するために、以下の方法でアイデアを共有することをお勧めします。 ウィズセキュリティのアイデアセクションCommunity現在、WithSecure™Elements Security Center から直接アクセスできます。
詳細情報
WithSecure™Elements のすべての機能に関する変更履歴およびリリースノートは、以下を参照してください。 ヘルプセンター
This announcement was machine translated. The English version is the original.