


Was gibt es Neues auf Elements – September 2025
Extended Detection and Response
Endpoint Protection
MitSecure Elements Agent für Windows and Server
Eine neue Version der Endpunkt-Clients ist verfügbar, und diese Version stellt die Elements Agent Version 25.4 zur Verfügung (interne Version 25.4.231).
Die Endpunkte aktualisieren sich automatisch, ohne dass ein Neustart erforderlich ist.
Diese Version enthält neue Funktionen (mit Profile Editor Update) und Korrekturen.
Merkmale:
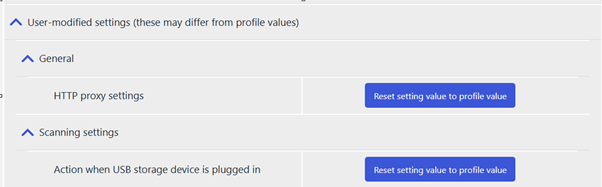
Berichterstattung über vom Benutzer geänderte Einstellungen:
- Agent Diese Einstellungen können über die Benutzeroberfläche des Portals aus der Ferne auf die Profilwerte zurückgesetzt werden.
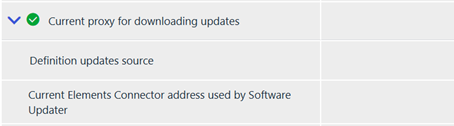
Zusätzliche Host-Informationen werden nun an das Portal gemeldet:
- Agent meldet die aktuelle Elements Connector-Adresse, die vom Software-Updater verwendet wird.
- Agent meldet die aktuellen Definitionsupdates source Adresse.
Verbesserte agent UI:
- Die Benutzeroberfläche agent zeigt jetzt deutlicher an, wenn der Schutz ausgeschaltet ist.
MitSecure Elements Agent macOS
WithSecure Elements Agent macOS 25.4.54641 wurde am 24. September 2025 zur allgemeinen Verfügbarkeit (GA) freigegeben.
Diese Version bringt
- Aktualisierte Sensorversion 25.1
- macOS 26 (Tahoe) Unterstützung
Das Installationsprogramm kann heruntergeladen werden von hier.
Elements Agent macOS 25.4.54641 unterstützt die folgenden macOS-Versionen:
- macOS 26 Tahoe
- macOS 15 Sequoia
- macOS 14 Sonoma
Exposure Management
Luminen Erweiterungen
Wir haben Luminen, unser LLM-gestütztes Hilfsmittel, verbessert, um klarere und relevantere Beschreibungen für Empfehlungen zu liefern, indem wir organisationsspezifische Erkenntnisse berücksichtigen. All dies geschieht auf eine datenschutzfreundliche Art und Weise, die sicherstellt, dass Ihre Daten sicher bleiben, während die Empfehlungen leichter zu verstehen und zu befolgen sind. Es besteht die Möglichkeit, von allgemeinen Empfehlungen zu organisationsspezifischen Empfehlungen und zurück zu wechseln.
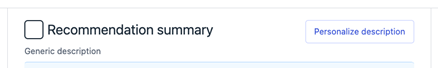
Details finden Seite
Wir haben auch die Seite mit Details zu den Befunden mit AI-generierte CVE-Beschreibungen für Schwachstellen, die in XM Empfehlungen. Dieses Update bietet klarere, kontextbezogenere Einblicke in CVEs und hilft teams, die Art und die Auswirkungen von Schwachstellen besser zu verstehen, ohne auf externe Quellen zurückgreifen zu müssen.
Erweiterungen der Identitätsmerkmale
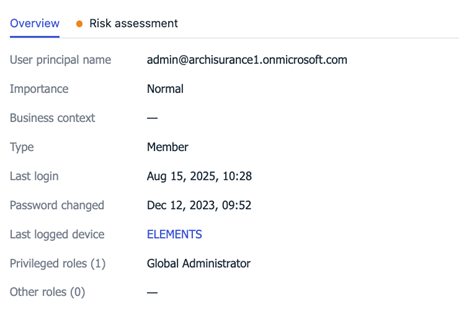
- Identitätsinformationen wurden mit Entra ID Rolleninformationen angereichert (sichtbar im Flyout Identitätsdetails). Die Informationen werden getrennt für privilegierte und nicht-privilegierte Rollen bereitgestellt.
- Die neue Spalte „Letztes Anmeldegerät“ ist jetzt in der Tabelle „Identitäten“ verfügbar und zeigt an, an welchem Gerät sich die Identität angemeldet hat. Falls der Kunde eine EPP-Lizenz hat, gibt es auch einen Link zu dem entsprechenden Gerät. Informationen über den Zeitpunkt des Logins sind im Flyout der Identitätsdetails verfügbar.
Expositionsbericht mit Zusammenfassung
Dieser Bericht ist jetzt unter Meine Berichte verfügbar.
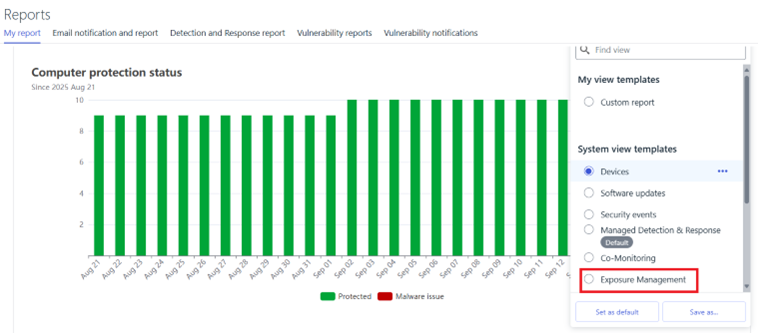
Zusammenfassende Berichte können wie alle anderen Meine Berichtsvorlagen über die Registerkarte „E-Mail-Benachrichtigungen und Berichte“ im Menü „Berichte“ per E-Mail verschickt werden.
Teilbare Ansichten
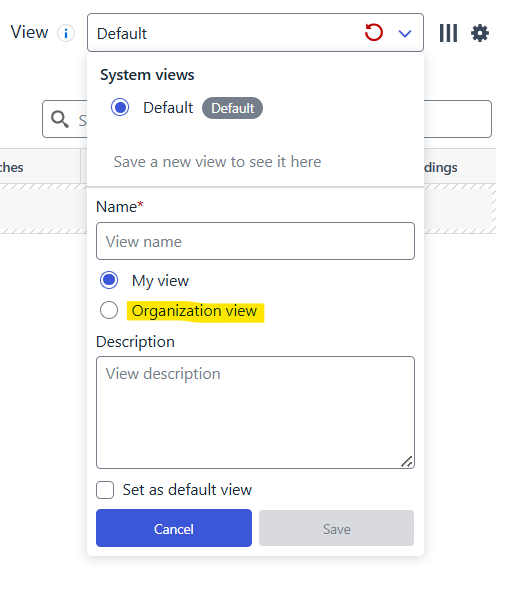
Sichtbarkeit von Bedrohungsdaten
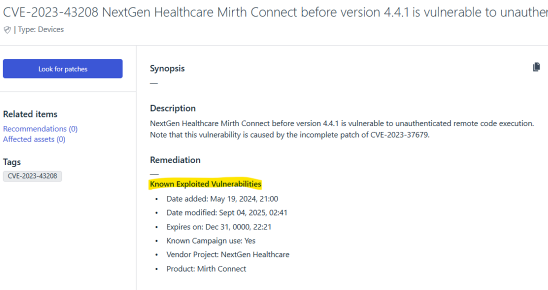
Bedrohungsinformationen CISA KEV-Informationen von CVEs sind jetzt auf der Benutzeroberfläche sichtbar, wenn bekannt ist, dass das CVE eine öffentliche Kampagne hat
Exposure Management für Unternehmen
System Scan
Authenticated Scanning for Windows wurde um Unterstützung für die Erkennung von Sicherheitslücken in den folgenden Produkten erweitert:
- Atlassian Jira Service Management (früher bekannt als Jira Service Desk)
- CCleaner
- Greenshot
- HP Sicherheitsmanager
- Poly Lens Desktop
- Seagate-Werkzeugsatz
Unterstützung für die Erkennung von Sicherheitslücken in den folgenden Produkten wurde dem Authenticated Scanning hinzugefügt:
- Apache DolphinScheduler
- Apachenforelle
- Apache Kafka
- Apache Kafka verbinden API
- Apache Kafka Connect Laufzeit
- Apache Seata
Elements Foundations
Integrationen
Elements API Neue Fernoperation: scanForUpdates
Wir haben eine neue Remote-Operation hinzugefügt, mit der Sie auf den Zielgeräten nach verfügbaren Software-Updates suchen können.
Was es bewirkt:
- Löst aus der Ferne einen Scan nach verfügbaren Software-Updates auf ausgewählten Geräten aus
- Funktioniert nur mit computerähnlichen Geräten
- Erfordert keine zusätzlichen Parameter – geben Sie einfach die Zielgeräte an
Dies ergänzt die bestehende installSoftwareUpdates-Operation, indem es eine Möglichkeit bietet, zu prüfen, welche Updates verfügbar sind, bevor man entscheidet, ob sie installiert werden sollen.
Lesen Sie mehr aus dem Elements API Spezifikationsseite und suchen Sie die POST /Geräte/v1/operationen Endpunkt.
Elements API Neue Fernsteuerung: Software-Updates installieren
Die installSoftwareUpdate Remote-Betrieb ist jetzt im WithSecure™ Elements API verfügbar. Mit dieser Funktion können Sie aus der Ferne Software-Updates auf Ihren verwalteten Geräten installieren.
Eigenschaften
- Installation von Updates nach Schweregrad (kritisch, wichtig oder alles)
- Installieren Sie bestimmte Updates mithilfe von Bulletin-IDs
- Einzelne Geräte oder Gerätegruppen anvisieren
- Option zum erzwungenen Schließen von Anwendungen während der Aktualisierung
Diese Fernsteuerung wird nur für den Gerätetyp „Computer“ unterstützt.
Lesen Sie mehr aus dem Elements API Spezifikationsseite und suchen Sie die POST /Geräte/v1/operationen Endpunkt.
Andere Themen von Interesse
Hinweis auf Bedrohungen:Citrix NetScaler
CVE-2025-7775 – Sicherheitslücke bei der Remote-Code-Ausführung (RCE)
Technische Zusammenfassung
- Am 26. August 2025 berichtete Shadowserver, dass über 28,000 Citrix NetScaler-Instanzen blieben ungepatcht gegen CVE-2025-7775, eine kritische RCE-Schwachstelle.
- Die Schwachstelle ermöglicht es nicht authentifizierten Angreifern, beliebigen Code aus der Ferne auf den betroffenen Appliances auszuführen. Die Ausnutzung der Schwachstelle in freier Wildbahn wurde durch ihre Aufnahme in die CISA KEV (Known Exploited Vulnerabilities – Bekannte ausgenutzte Schwachstellen) Liste [1].
- Deutschland wurde als eine der top betroffenen Länder, sowie die Vereinigte Staatendie auf ein weit verbreitetes Risiko hinweisen in europäischen Unternehmensumgebungen.
- Nicht gepatchte Systeme werden aktiv gescannt und ins Visier genommen.
NEU: WithSecure Elements: Willkommens-E-Mails für die Kundenanmeldung
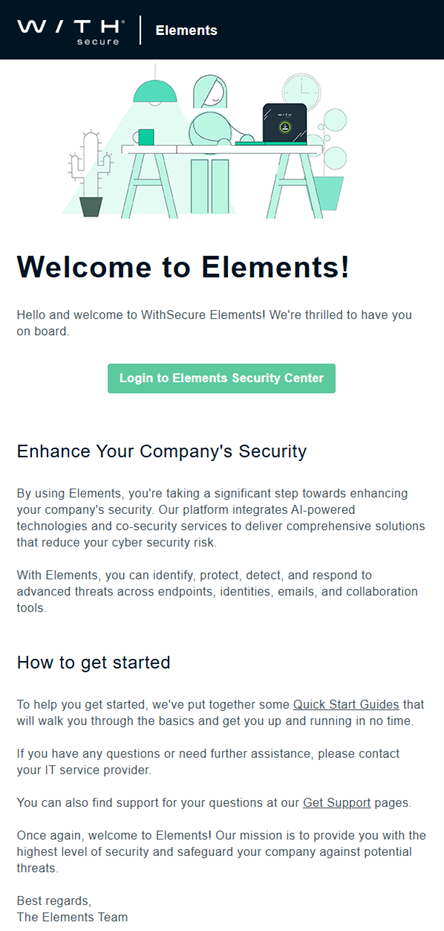
Wir freuen uns, ankündigen zu können, dass die Fluss der Willkommens-E-Mail beim Kunden-Onboarding ist jetzt live in Produktion!
Neu hinzukommende Kunden und Partner, die ein Produkt zum ersten Mal kaufen, erhalten automatisch Einführungs-E-Mails. Dies gilt sowohl für vom Unternehmen verwaltet und Partner-verwaltet Szenarien.
Was ist im Flow enthalten?
- Willkommen bei Elements, Anleitung für den Einstieg
- „Haben Sie sich bei Elements Security Center angemeldet?“ – Erinnerung
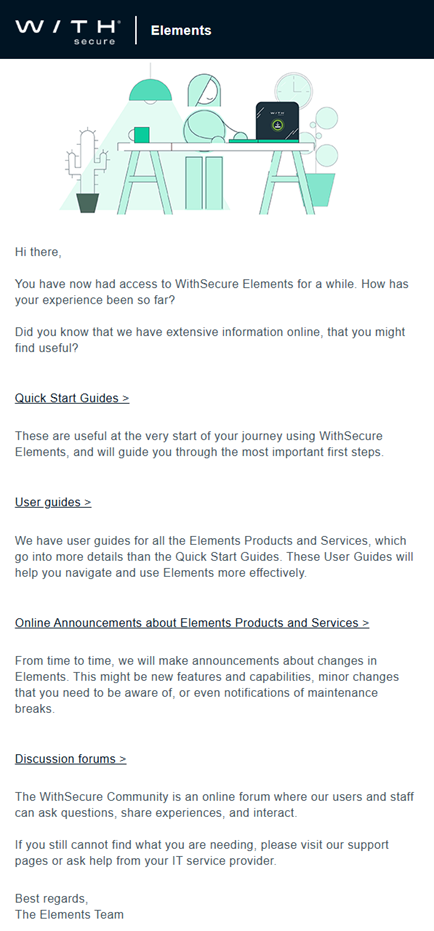
- Nützliche Ressourcen für die Verwendung von WithSecure Elements
E-Mail 1: Willkommen bei Elements, Anleitung für die ersten Schritte
Diese E-Mail wird unmittelbar nach der Registrierung des Kaufs in unserem System versandt.
E-Mail 2: „Haben Sie sich bei Elements Security Center angemeldet?“ Erinnerung
Dieses Schreiben wird zwei Tage nach dem Kauf versandt.
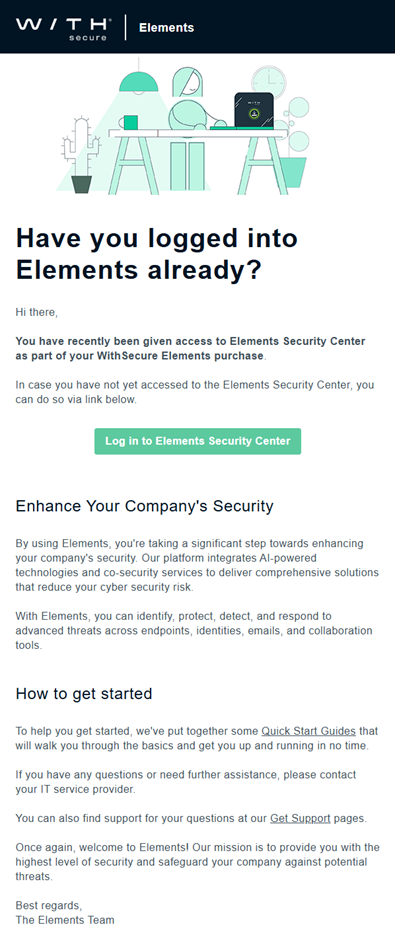
E-Mail 3: Nützliche Ressourcen für die Verwendung von WithSecure Elements
Diese Mail wird 9 Tage nach dem Kauf verschickt.
Falls Sie es verpasst haben
Elements Änderungen der Rollenzuweisungen – 15. Dezember 2025
Letztes Jahr haben wir angekündigt dass wir Änderungen an der Zuweisung von Benutzerrollen in WithSecure Elements vornehmen werden. Weitere Informationen über die nächsten Schritte finden Sie in unserem Spezialartikel.
Stilllegung von Vulnerability Management Benutzereinstellungen
Wir werden die Einstellungsseite für die Organisation von Schwachstellen-Benutzern bis Ende 2025 abschaffen und die Verwaltung dieser Benutzer an einen zentraleren Ort „Elements-Wide“ verlegen.
Weitere Informationen finden Sie in diesem Spezialartikel.
Teilen Sie Ihre Ideen mit uns
Unser Ziel ist es, die Welt gemeinsam mit Ihnen zu sichern – jetzt als WithSecure™. Um die bestmöglichen Produkte und Dienstleistungen im Bereich der Cybersicherheit mitzugestalten, empfehlen wir Ihnen, uns Ihre Ideen mitzuteilen über den Abschnitt Ideen auf der WithSecure Communitydie jetzt direkt über WithSecure™ Elements Security Center zugänglich ist.
Weitere Informationen
Changelogs und Versionshinweise für alle Teile von WithSecure™ Elements finden Sie auf der Hilfe-Center
This announcement was machine translated. The English version is the original.