


Elements Vulnerability Management機能の変更
編集部 2026年1月15日
機能変更と既知の問題に関するアップデート(2026年1月15日)
2025年12月末に廃止された脆弱性資産リストの変更に伴い、以下の既知の問題が発生したため、近日中に対応する予定です:
- アンマネージドデバイスのデバイス詳細ページ: デバイスが管理されていない場合、Elements Exposure Management (XM)ビューからデバイスの詳細へのリンクが、ページが見つかりませんエラー(404)になることがある。また、スキャンページからデバイス詳細へのリンクは、デバイスによっては壊れている可能性があります。
- 更新 15.1.2026:現在、ほとんどのデバイスで動作していますが、ごく稀に発生する可能性があります。残りのケースを解決するために取り組んでいます。
- ソフトウェアリストの可視性:現在、一部の非管理対象デバイスのソフトウェアリストは表示できません。
- 更新 15.1.2026:現在、ほとんどのデバイスで動作していますが、ごく稀に発生する可能性があります。残りのケースを解決するために取り組んでいます。
- アセット・プロパティの編集データのインポートが完了するまで、重要度、タグ、その他のEVMで管理されていた資産プロパティは一時的に編集できなくなります。
- 更新 15.1.2026:Elements Security Centerしかし、デバイスラベルを編集するためのAPI は、まだ作業中です。
インパクト
- 重要度やビジネス・コンテキストなど、一部のデバイス・プロパティは編集できない場合があります。
- 更新 15.1.2026: Tこの問題は修正されました。
- 管理されていないデバイスを含む一部のワークフローが中断される可能性がある。
- 更新 15.1.2026:この問題は修正されました。
- リンクが切れたり、デバイスの詳細が表示されない場合があります。
- 更新 15.1.2026: ほとんどのリンクとデバイスの詳細表示が修正されました。デバイスの数が限られている場合、「デバイスのUUIDが見つかりません」というメッセージが表示されることがあります。
緩和計画
既知の問題は、以下の方法で解決される。 遅くとも2026年1月12日.
その間に引き続き 調査結果そして 調査結果の定義Elements の「環境」メニューにある「脆弱性」ビューが、従来の「脆弱性」ビューの代わりとなる。また、Security configurations(セキュリティ構成)から Scans(スキャン)ビューに移動して、特定のスキャンによる脆弱性のリストをデバイスごとに整理して表示することもできます。問題が発生した場合は、サポートチームまでご連絡ください。
EVMからより包括的でインテリジェントなソリューションに移行するためのアップデートが完了するまで、ご理解とご辛抱をお願いいたします。 WithSecureElements Exposure Management(XM)。
– –
私たちは、WithSecureElements Vulnerability Management (EVM)のEOL(End of Life)を準備しており、EVMはより包括的でインテリジェントなソリューションに置き換えられます。 WithSecureElements Exposure Management(XM)。
XM これには以下が含まれるが、これらに限定されるものではない。
- 資産中心の事後的なセキュリティから、不動産全体の先を見越したセキュリティまで。
- 攻撃者があなたの地所で何ができるかを可視化する。
- 仕事の優先順位付けをより簡単に、より効率的に。
- 暴露の修復と文書化のためのAI支援。
- デバイスを超えて可視性を拡大。例:EntraID、Azure、AWS。
Elements 全体で統一されたユーザーエクスペリエンスを提供する努力の一環として、私たちはElements Vulnerability Management に関連するユーザーインターフェイスを改善している。この作業はまた、一貫性がなかったり、現在では広く採用されていないいくつかのVulnerability Management 機能を廃止することを意味します。
現在、EVMに影響を与えるこれらの変更を強調しており、また、XM 製品で同様の機能を使用し続ける場合にも影響を与えます。
EVM資産管理
- 脆弱性資産リストページは2025年12月末までに廃止される。今後、EVMの資産には以下の方法でアクセスできます。 デバイス > コンピューターそして デバイス > アンマネージドページ 前述の通りを選択し、表示ドロップダウンから”Vulnerability management”を選択します。
- API EVM資産管理のための「デバイス」ページを使用して管理できるすべてのプロパティが読み取り専用になります。これには、エイリアス、重要度、ノート/ビジネスコンテキストなどのフィールドが含まれます。
- 資産のEVMAPI は、読み取り専用モードでも動作しますが、統合を行う場合は、次のように移行することをお勧めします。 Elements API.
- 環境 / デバイス / デバイス・ディスカバリーは、機能が終了したため廃止されます。 コンピュータ・ビューで既に利用可能
EVMユーザー管理
- EVMのユーザー、グループ、ロールを管理するための古いユーザー・インターフェースは2025年12月末までに廃止され、Elements-wide “Security groups “機能が2026年初めに完全に取って代わる。
- EVM ユーザー管理API は廃止される予定である。
- アクセス管理は、Elements-wide を使って行うことができる。 組織設定 > セキュリティ管理者ページを参照されたい。
EVMダッシュボード
- 最もよく使われるウィジェットは レポート / マイレポート(サークルとゲージのウィジェットは、使用量が少ないため、バックポートされる予定はありません。)
- 既存のEVMダッシュボードのページは2025年12月末までに廃止される。
- すべてのカスタムVMダッシュボードは、お客様が再作成する必要があります。サポートが必要な場合は、サポート・ケースを作成してください。
EVMサマリーレポート
- すべてのEVMサマリー・レポートは レポート / Eメールによる通知とレポートページが追加された。新しいレポートもそこで設定することができ、古いページは2025年12月末までに廃止される。
- EVMAPI のレポート関連部分には変更はない。
- EVMサマリーレポートに関しては廃止はないが、レガシーとみなし、XM レポート機能のみを拡張する予定である。
EVMの脆弱性
- 露出 > 調査結果そして 暴露所見の定義のページと同じニーズを扱っている。 脆弱性そして 脆弱性カバレッジページがEVMでそうであるように、新しいビューはより多くのデータを含み、より質が高い。したがって 脆弱性そして 脆弱性カバレッジページが冗長になり、間もなく使用できなくなる。
- EVMAPI の脆弱性関連部分に変更はない。
- 推奨は、Elements の環境メガメニューにある所見および所見定義ビューを、脆弱性および脆弱性カバレッジビューの代わりに切り替えることである。
EVMインターネット・ディスカバリー
- EVMのインターネット・ディスカバリー・ページがビジュアル的にアップデートされましたが、使い勝手の面では変更はありません。
- 外部資産ページは、「環境」のデフォルト・ランディング・ページとなっている。 ネットワークメニューに対して インターネット・ディスカバリーがセカンダリータブになった。
EVM発券
- この機能は現在すでに終了段階に入っており、過去に利用したことのある顧客やパートナーしか利用できない。
- ユーザーインターフェースは2025年12月末までに使えなくなる。
- EVM発券API は、既存の統合も運用可能なように維持されます。一方、同じ結果を得るために、Elements レベルAPI を使用することをお勧めします。
セキュリティ設定 / スキャン / ネットワークスキャン
- すべてのスキャン関連ページがビジュアル・アップデート中。
- コンプライアンス(PCI)カラムは2025年12月末までにネットワークスキャン・ページから削除されます。関連機能は引き続きサポートされます。
管理 / 脆弱性の設定
- ページのビジュアルが更新されます。「一般設定 “と “セキュリティ設定 “タブは、簡素化の一環として、単一のビューに統合されます。
- 以下の設定はユーザーインターフェイスから削除されます:
- 連絡先の詳細は、使用されていないため。
- サブスクリプションは、管理 > サブスクリプションでも利用できます。
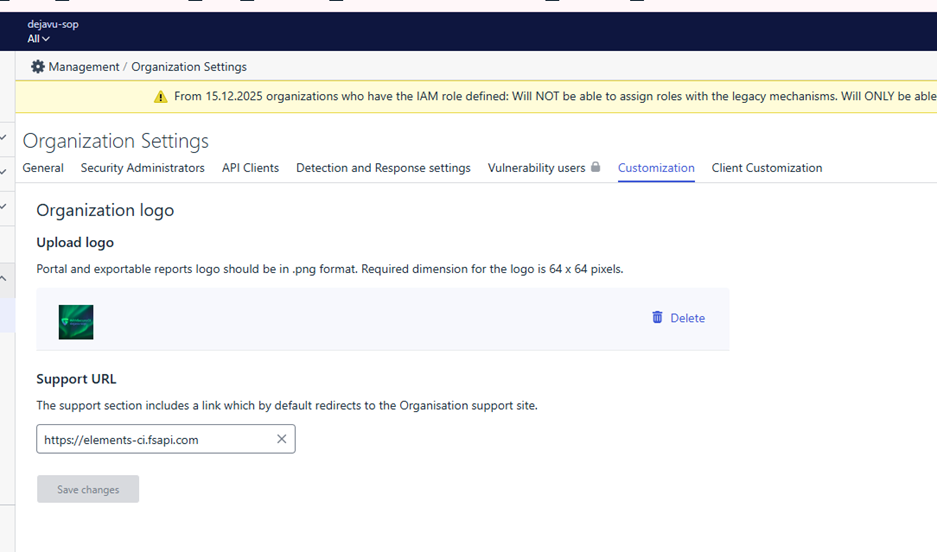
- “カスタマイズの設定 “は、以下の注意点とともに、”管理 > 組織設定 > カスタマイズ “でも利用可能です:
- 既存のVM設定は移行されない。しかし、これらの設定は常にVMスコープにのみ適用され、Elements の他の部分に影響を与えることはありませんでした。
- VMレポートは現在VM設定を使用しているが、2026年1月末までにElements カスタマイズ設定を使用するようになる(RADAR-32889)
- これは企業レベルではサポートされなくなり、パートナーだけになる。
- 脆弱性のステータスとワークフロー。XM ステータスに取って代わられようとしている。
- 資産のアーカイブは、EVMによって制御されなくなります。資産の自動クリーンアップは、Devicesページの “Automated deletion “機能で実行されます。
- IP アドレスに基づくログイン制限は、認証と認可をElements 全体で整合させるため、今後は利用できなくなります。
- 二要素認証を強制する。これはすでにElements レベルで強制されている。
- EVMのAPI キー定義は、Elements ユーザープロファイルページに表示されなくなるため、脆弱性設定ページから行う必要があります。
This announcement was machine translated. The English version is the original.