


Elements の新着情報 – 2025年7月
エディターズ・ハイライト
今回の「What’s New inElements 」は、6月最終週と7月全体をカバーする。
Extended Detection and Response
Endpoint Protection
WithSecureElements Agent forWindows and Server
エンドポイントクライアントの新バージョンが利用可能になった。このリリースにより、Elements Agent バージョン25.3が利用可能になりました(内部バージョン25.3.159)。
エンドポイントは、再起動することなく自動的にアップグレードする。
このリリースでは、新機能(プロファイル・エディターのアップデート)と修正が含まれています。
特徴
- アプリケーションコントロールの強化:BCD作成に新しいルールタイプを追加。OR条件により複数の条件を1つのルールにグループ化し、ルールの柔軟性を向上。
- ディスクの暗号化:リモート操作に加えて、プロファイルエディターから直接システムまたはすべての固定ドライブを暗号化する新しいオプション。
- マルウェアスキャン用のコンテキストメニューをクラシックまたはモダンWindows 11から選択できるオプション。
- URLフィルタリングに新しい人工知能カテゴリーを導入。
- リモート操作によるデバイスコントロールの無効化をサポート。
- 拒否されたサイトのセキュリティイベントの送信を無効にする新しいオプションを追加しました。この設定をオフにすると、管理者は拒否されたサイトへのアクセス試行に関連するセキュリティイベントを受信しなくなります。
- 新しいオプションを導入:デバイスがバッテリー駆動中にスケジュールスキャンをスキップする。この設定を有効にすると、デバイスがバッテリー駆動中にスケジュールスキャンが実行されなくなり、バッテリーの寿命が延びます。
- システムプロパティコントロールパネルアプレット(sysdm.cpl)を使用して定義された新しい「コンピュータの説明」値がポータルに送信され、デバイスリストおよびデバイス詳細のオペレーティングシステムアコーディオンの新しい列として利用できます(空の場合は非表示)。
WithSecureElements Agent for macOS
WithSecureElements Agent macOS 25.3.54466は2025年7月14日に一般発売(GA)された。
このリリースにより、以下のことが可能になる。
- 製品テレメトリーの改善
修正
- リアルタイムスキャンを無効にしても、wsavdプロセスが実行されていた。
- Chrome拡張機能が正しくインストールされているにもかかわらず、Chrome拡張機能が見つからないという通知
- wsbootstrapnativeクラッシュ
インストーラーは以下からダウンロードできます。 これ.
Elements Agent macOS 25.3.54466は以下のmacOSバージョンをサポートしています:
- macOS 15 セコイア
- macOS 14 Sonoma
- macOS 13 ベンチュラ
WithSecureMobile Protection for Android
Android向けアプリ「WithSecureElements Mobile Protection 」のアップデート(25.3.0023315)がリリースされました。
これには以下の新機能と改良が含まれている:
- フィッシング対策としてSMSプロテクションに対応しました。
- アプリと WithSecureElements Endpoint Protection ポータルが SMS プロテクション設定に対応しました。
問題を修正しました:
- アプリの安定性の向上
WithSecureElements Mobile Protection for iOS
iOS向けWithSecureElements Mobile Protection アプリのアップデート(25.9.11666)がリリースされました。
これには以下の新機能と改良が含まれている:
- フィッシング対策としてSMSプロテクションに対応しました。
- iPadデバイス用の許可リクエスト画面を追加
問題を修正しました:
- ブラウジングプロテクションのセキュリティイベントに、カテゴリ情報が正しく含まれるようになりました。
- アプリの安定性の向上
Exposure Management
WithSecureExposure Management の変更点は以下の通りです:
- フィルターを使用してアセットまたはファインディングページにナビゲートする際、ナビゲート時にフィルターが適用されなかった一部のリンクの修正。
- IDのMFAステータス
- 新しいMFAステータス(Inconclusive)が、使用されている条件付きアクセス・ポリシーの複雑さにより、現時点でMFAステータスを十分に判断できない場合に導入された。
- レコメンデーションリストビュー:ステータスインジケータが、ステータスカラムに色の付いた箇条書きとして追加されました:
- 赤い弾丸:勧告が新しく、注意を要することを示す
- 黄色の弾丸:過去30日間にクローズされた勧告が、主に新たな発見により再オープンされ、注意を要することを示す。
- 緑の弾丸:この場合、勧告も自動的に閉じられる。
- 概要報告
- レコメンデーション固定チャートは、アクター別の固定レコメンデーションの内訳を示します。アクターはユーザー(手動で推薦を閉じる)またはオートメーション(上記の緑の箇条書きのステータスで上記のロジックを説明)のいずれかになります。
- 模擬攻撃経路の可視化
- 小規模なデザインの改善
- 用語の変更 – アタックパスのステップ「シンプルさ」は「複雑さ」と呼ばれるようになった。
- 勧告の詳細から関連する調査結果および資産へのワークフローを改善
- レコメンデーション詳細ページでは、レコメンデーションに関連するファインディングとアセットのタブ付きウィジェットを導入
- ウィジェットのファインディング・タブでは、ファインディングのタイプ別にファインディングをグループ化し、異なるアセットのファインディング・インスタンスの繰り返しによるビューの乱雑さを回避しています。
- 例えば、CVE脆弱性については、現在1つの行のみが存在し、その行を展開することで、その1つのCVEによって影響を受ける資産を見ることができます。
- 所見ウィジェットは最初の数所見のみを表示し、それらをすべてフライアウトで見るには、表の上部にある “Show All “リンクをクリックする必要がある。
- 新しいウィジェットとして、攻撃経路の視覚化「プレビュー」をレコメンデーション詳細ページに追加
- ベストエフォートアプローチによる攻撃経路プレビューウィジェットは、攻撃経路の重要なアセットをハイライトします。
- Webアプリケーション内の設定ミスに対するEASMの新しい推奨事項が追加されました。
- ウェブアプリケーションを実行するターゲットに対して脆弱性ウェブスキャンを設定する必要があります。以下を参照してください。 本文書を参照してください。
Exposure Management ビジネス向け
WithSecureVulnerability Management ポータル
問題の修正と細かな改善
インターネット・ディスカバリー・ページがページネーションに対応し、発見されたすべてのサービスにアクセスできるようになりました。以前は、リストは500結果に制限されていました。今回のアップデートにより、最初の500件を超える結果も追加ページで簡単に表示できるようになり、発見された全セットをより簡単に探索できるようになりました。
新機能と改善
以下の非推奨API エンドポイントは削除されました:
- /ContentSecurityPolicyReport、
- /アカウント/サインイン
- /Account/oauthsignin.
System Scan
Authenticated Scanning for Windowsに以下の製品の脆弱性検出のサポートが追加されました:
- アドバンスド・ポート・スキャナーとアドバンスドIPスキャナー
- Apache EventMeshランタイム
- Bitvise SSHクライアント
- サイバーダックとマウンテンダック
- Dell iDRACツール
- エンバカデロ・デブCPP
- GoCDAgent および GoCD サーバー
- Hibernateバリデータ
- KEPServerEX
- ManageEngine Exchange Reporter Plus
- マークテキスト
- NXクライアント
- TSplus
さらに、Windows 認証およびエンドポイントagent スキャンは、最新の MicrosoftSharePoint Server のリモートコード実行脆弱性(CVE-2025-53770 および CVE-2025-53771) を検出することができます。
Exposure Management クラウド用
発見数が減った?- その理由は?
新しい アジュール固有ルールだ: ユーザーに対するMFAベースの条件付きアクセス・ポリシーの不備
このルールは テナントレベルに関する既存の2つのルールに関連している。 条件付きアクセス・ポリシーとMFA.
何が変わったのか? 新しいテナントレベルのルールに違反した場合、関連するユーザーレベルのルールは次のようになります。 スキップ.
何を期待するか: に気づくかもしれない。 所見数の少なさスキャン結果と クラウドセキュリティの動向ダッシュボード。これは予想通りであり、改善されたロジックを反映している。
ご質問やご意見がありましたら、お聞かせください!
Elements Foundations
Elements Security Center
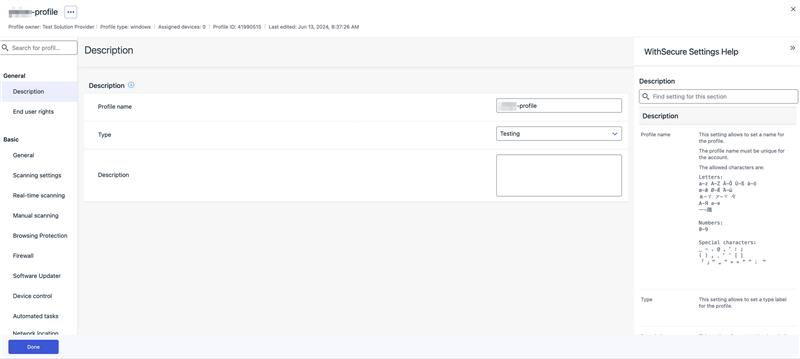
Windowsコンピューターとサーバーのための新しいプロファイルエディター
新しいWindows ComputersとServersのプロファイルエディターのリリースをお知らせします。
今回のリリースでは、以下の変更が加えられた:
- プロフィール・エディタのUI再設計、プロフィールの比較、複数プロフィールへの保存と公開
- ヘルプセクションが右側に
- クライアントUI上の設定を制御するためのエンドユーザー権限セクションの追加
- テーブルレイアウトの変更
- 新機能:新しいプロファイルエディタには、カスタムIOC(妥協の指標)ルールを作成する機能も含まれています。
XDR 機能へのアクセスを管理する新しいロール
私たちは、職務と権限の分離を強化するために設計された新しい役割の導入を発表できることを嬉しく思います。
この詳細については 専用記事.
念のため
自動化されたアクションがIdentity Security for Entra ID BCD のレスポンスジョブをサポートするようになりました。
自動アクション機能が拡張され、Entra ID BCD(Broad Context Detections)Identity Security 、応答ジョブを実行できるようになりました。詳細は 専用記事.
アイデアを共有しよう
WithSecure™の目的は、皆様と共に世界を安全にすることです。可能な限り最高のサイバーセキュリティ製品とサービスを共同創造するために、以下の方法でアイデアを共有することをお勧めします。 ウィズセキュリティのアイデアセクションCommunity現在、WithSecure™Elements Security Center から直接アクセスできます。
詳細情報
WithSecure™Elements のすべての機能に関する変更履歴およびリリースノートは、以下を参照してください。 ヘルプセンター
This announcement was machine translated. The English version is the original.