


2024年6月
Elements Security Center
カスタムレポートをPDFでEメール送信
以下の手順で、カスタムレポートをPDF形式でメール送信できるようになりました:
- ウィジェットを追加する:
- マイレポート」タブに移動する。
- 必要なウィジェットを追加して、カスタムレポートを作成します。
- ビューテンプレートを保存します。
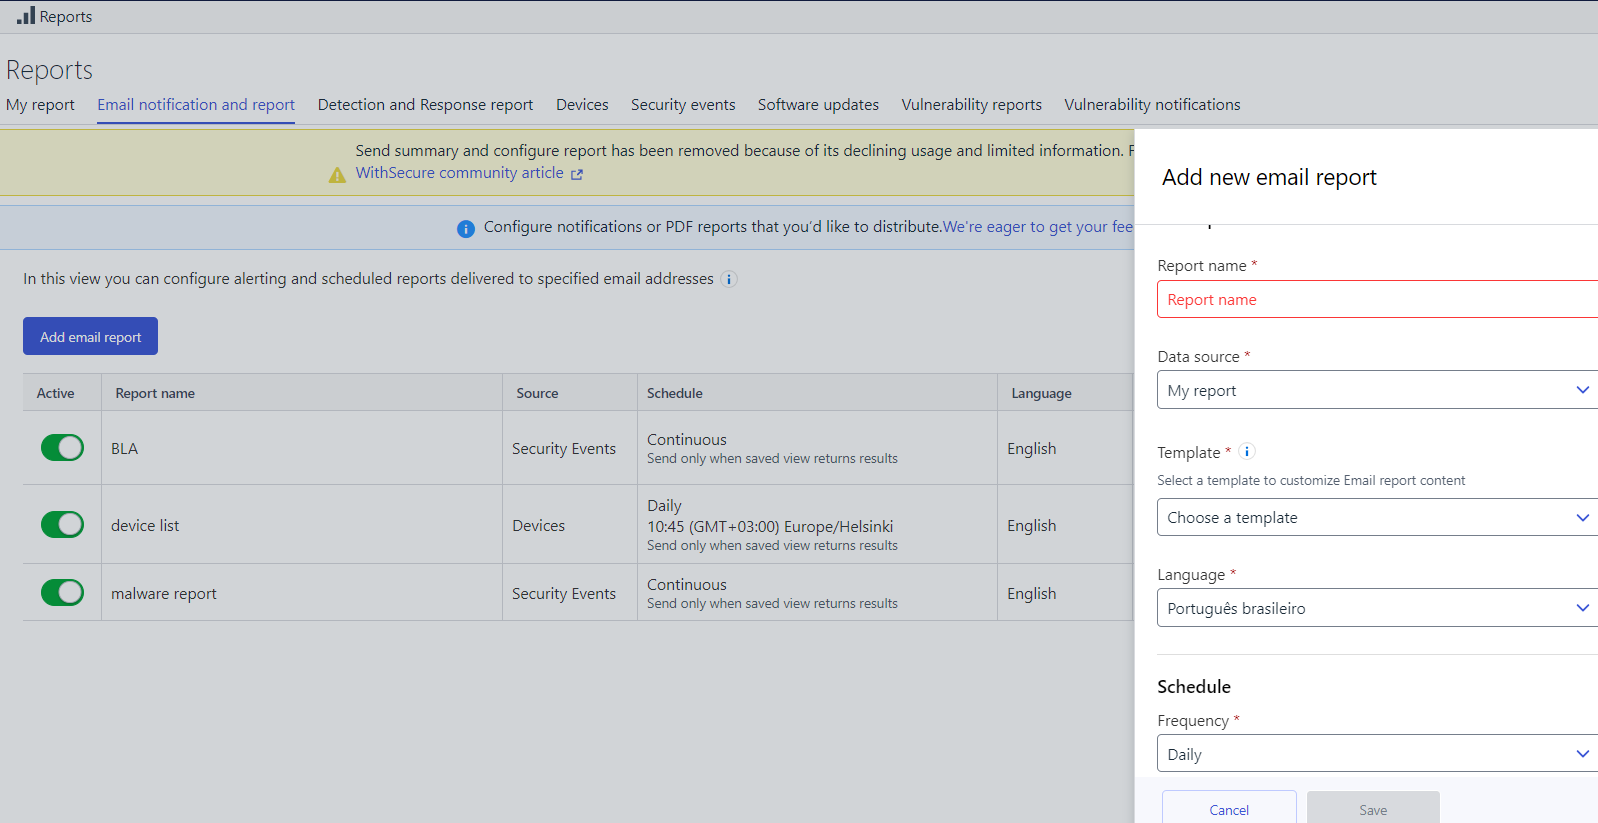
- メールレポートの設定
- メール通知とレポート」タブに移動します。
- メールレポートを追加」ボタンをクリックしてください。
- フライアウトで、「マイレポート」セクションに保存した個人または組織のビューテンプレートを選択します。
- Eメール設定を行う:
- レポートの言語を指定します。
- スケジュールを設定する(毎日、毎週、毎月)。
- 受信者リストに受信者を追加する。
- レシピエントの経験
- 受信者にはWithSecure からEメールが送られます。
- Eメールには、レポートをPDFでダウンロードするためのボタンが含まれています。
- PDFには、ダッシュボードと「マイ・レポート」ページの説明の両方が含まれています。
- レポートは7日間有効。
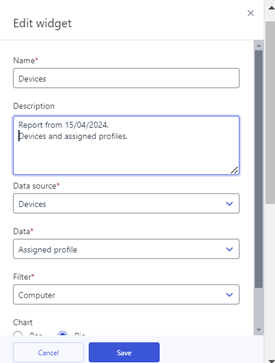
以下のスクリーンショットは、ユーザーが「マイレポート」タブ内で説明を追加/作成する方法を示しています。ユーザーは、必要な説明情報をマークしたり、追加/編集したり、必要に応じて説明を削除したりすることができます。説明は画面上とPDFレポートの両方に表示されます。
Elements Endpoint Protection
WithSecure Elements Agent Windows用:バージョン24.4
Windowsエンドポイントクライアントの新バージョンは、アーリーアクセスプログラムの参加者に提供され、8月からフルに利用できるようになります。
このリリースにより、Elements Agent バージョン 24.4 が利用可能になります(内部バージョン 24.4.356)。
エンドポイントは再起動なしで自動的にアップグレードします。
特徴
- Squid Proxy 6以上との互換性を強化し、よりスムーズな運用を実現しました。
- このリリースでは、ソフトウェア・アップデータ・エンジンが更新され、より信頼性の高い効率的なアップデートが可能になりました。
- ポータルのプロファイルエディターでオフロードスキャンを有効にしました。このプレミアム機能は、スキャン作業をオフロードすることにより、より効率的なリソース使用を可能にします。
WithSecure Mobile Protection Android用:バージョン24.5.0022817
このリリースには、以下の新機能と改善が含まれています:
- アプリとWithSecure Elements Endpoint Protection ポータルが未対応OSのセキュリティパラメータに対応しました。
- アプリとWithSecure Elements Endpoint Protection ポータルがウェブコンテンツコントロール設定に対応しました。
- StrandHoggの脆弱性が削除された
- アプリの安定性の向上
Elements Endpoint Detection and Response
次世代検出エンジン
パートナーおよびお客様には、EDR Broad Context Detections のすべてに対して、新しく改善されたリスクスコアが表示されます。新しいモデルは、検出ロジックのパフォーマンスを評価するために、解像度クロージャコードを使用してお客様の環境から学習します。強化すべき領域を特定することで、検出機能を改良・改善し、報告されたBCDの大幅な削減を目指します。
詳細はこちらの記事をご覧ください: 次世代XDR検出エンジン -WithSecure Community
WithSecure Endpoint Detection and Response受け入れ態勢を解除
このたび、すべてのお客様に「Accepted Behavior」を導入いたしました。
ユーザーまたはプロセスの動作を受け入れる抑制ルールを作成できるようになりました。この機能は、予期される動作のための広範なコンテキスト検出(BCD)をサイレンスするのに役立ちます。WithSecureのEDR ソリューションを使用しているパートナーや顧客は、この機能を利用して、環境内の特定の動作を許可することができます。例えば、ソフトウェア「ABC」に関連する「XYZ」と呼ばれるプロセスを信頼する場合、不要なアラートを回避するために同様のBCDを抑制することができます。
Accepted Behaviorは、BCD内のキー検出を抑制することで機能する。各 BCD には、疑わしい動作を強調する 1 つ以上のキー検出が含まれる。組織は、特定の状況に基づいて抑制ルールを作成できる。ただし、正当な動作も影響を受ける可能性があるため、ユーザは抑制の範囲を広げすぎないよう注意する必要がある。
このリリースの制限事項には、最大5つのキー検出を持つBCDで「受け入れられた動作」を有効にすることが含まれる。近日中にこれに対応し、キー検出の繰り返しにより同一のルールが作成されるケースに対処する予定です。
アクセプタド・ビヘイビアの詳細については、以下をご覧ください。 専用記事.
Elements Collaboration Protection
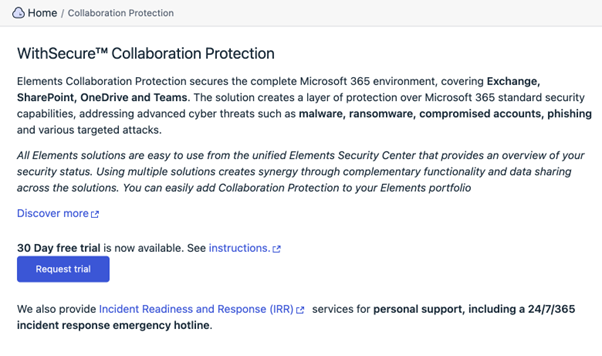
Collaboration Protection を今すぐお試しください。
Collaboration Protection の製品版トライアルが利用可能になりました。EPP管理者は、製品インターフェースから直接、評価版サブスクリプションを簡単に作成できます。
主なハイライト
- 簡単なアクティベーション:Collaboration Protection をクリックするだけで、トライアルを開始できます。
- 合理化されたセットアップ:購読手続きは、Eメールと電話番号を入力するだけ。
- セルフサブスクリプション:セルフサブスクリプションを始めるには、簡単な手順に従ってください。
この新機能により、Collaboration Protection の利点を最小限の労力で探索し、体験することができます。今すぐお試しいただき、コラボレーション・セキュリティの強化をご確認ください。
Elements Vulnerability Management
EVMシステムスキャン
Windowsの認証スキャンにおいて、脆弱性を検出するためのリストに以下のアプリケーションが追加された:
- 進捗 Telerik レポート
- 進捗 Telerik Test Studio
- プログレス Telerik UI for WinForms
- インテル VTune プロファイラー
- インテル グラフィックス・パフォーマンス・アナライザ
- インテル・グラフィックス・パフォーマンス・アナライザー・フレームワーク
- インテル・パワー・ガジェット
- IBM Cognos Controller
- イヴァンティ・エンドポイント・マネージャー
- ファイルカタリスト転送Agent
- Dropboxデスクトップ
- JetBrains RustRover
- ジェットブレインズ・ゴーランド
- JetBrains DataSpell
- JetBrains DataGrip
- ジェットブレインズ・クリオン
- ジェットブレインズ・アクア
- VIPREアンチウイルスプラス
- ハンコム事務所
- Veeam Backup Enterprise Manager
- アシュラー・ヴェラム製品
EVMポータルの変更
- Elements Vulnerability Management は、システムスキャン設定のためのSNMPをサポートしています。SNMP v3を使用して認証を設定できるようになりました。
- Device Discoveryビューの製品サブスクリプション名が更新されました。 続きを読む
統合
WithSecure Elements API レスポンス・アクションの作成
Elements API では、EDR のサブスクリプションを持つユーザーは以下のことができる。 レスポンスアクションを作成する.
のようなクエリの例(すべて1行で使用する。この例ではわかりやすくするために複数行に分けている):
curl -X POST -H "Authorization: Bearer {token}"   -H "Content-Type: application/json"
     -d '{"organizationId": "{organizationId}", "type": "netstat", "comment": "test",
         "targets": ["{deviceId}"], "parameters": {"maxFileHash": 10}}'
|
{ id: “{actionId}” } |
|---|
レスポンスには、作成されたアクションのIDが含まれます。
WithSecure Elements コネクタバージョン24.25
の新しいリリースが発表された。 Elements コネクタ24.25Windows版とLinux版の両方が利用可能になりました。このリリースには以下の変更が含まれています:
- セキュリティ・アップデート
- Spring Frameworkをバージョン5.3.34にアップグレードし、CVE-2024-22262に対処した。
- MSIインストールの修正:
- ローカライズされた Windows 環境での MSI インストールに関する問題を解決しました。
- DNS解決の修正:
- 孤立したDNSを使用する際に、上流のHTTPプロキシを経由してDNSが解決される問題に対処しました。
- WS-GUTS2の新規チャンネル登録:
- Elements Connectorは以下のWS-GUTS2チャンネルに加入する:
- swup-win-db
- サイドグレード
- elements-コネクター・ウィン
- elements-コネクター・リナックス
- Elements Connectorは以下のWS-GUTS2チャンネルに加入する:
設置オプション:
- 初回インストーラーは、ソフトウェアダウンロードページからダウンロードできます。
- チャンネルのアップグレードは6月25日(火)に予定されている。
Microsoft SentinelへのWithSecure Elements の新しい統合がリリースされた。
の新たな統合 WithSecure Elements マイクロソフトセンチネルへがAzureマーケットプレイスに公開された。
新しい統合は、より安全で、サーバーレスで、顧客のメンテナンスが不要です。Elements API でサポートされているすべてのセキュリティイベントをMS Sentinelにもたらします。
または、以下の手順に従って、コマンドラインからコネクタをインストールすることもできます。 ギズブ.
仕組み
この統合により、次のようなインジェストが可能になる。 WithSecure セキュリティ・イベントに Microsoft Sentinel Logsワークスペース.これは、Elements バックエンドからのセキュリティイベントを定期的にポーリングし、Azure クラウドに転送します。Sentinel管理者は、取り込まれたイベントを使用して、ワークブック、プレイブックを作成し、他の便利なSentinel機能を使用することができます。
その他の関心事項
月Threat Highlights Report: 2024年5月
- CitrixアカウントのMFA不足によるChange Healthcareの侵害で示されたように、サイバー攻撃防止における多要素認証(MFA)の重要性を強調。
- マイクロソフト社では、セキュリティの失敗を受けて、上級幹部の給与を新機能よりもセキュリティの優先順位に連動させたり、副CISOをエンジニアリングチームと提携させるなどの組織改革を行った。
- ロックビットに対する措置や、米国政府のサイバーセキュリティ機関であるCISAによるセキュア・バイ・デザインの誓約の開始など、サイバー犯罪者に対する継続的な法執行措置。
- ノルウェーのNCSCは、IPSec IKEv2 VPNや5Gデータ接続など、より安全な代替手段への切り替えを推奨している。
- ハッカーが攻撃能力を強化するために生成AIをどのように活用しているかについての調査や、そのような攻撃から身を守るための戦略など、AIセキュリティに関するニュースを洞察する。
2024年5月の脅威ハイライト・レポートの主な調査結果は以下の通りである:
- ランサムウェアの動向この報告書は、Citrixアカウントの多要素認証(MFA)不足によるChange Healthcareの侵害を取り上げ、サイバー攻撃を防止するためのMFAの重要性を強調している。
- マイクロソフトの組織変更:マイクロソフトは、新機能よりもセキュリティを優先させることを上級幹部の給与に反映させたり、副CISOをエンジニアリングチームと提携させたりするなど、セキュリティの失敗に対応するための組織改革を発表した。
- 法執行機関の行動: LockBitに対する現在進行中の措置や、米国政府のサイバーセキュリティ機関であるCISAによるセキュア・バイ・デザインの誓約の開始など、サイバー犯罪者に対する法執行機関の行動が注目されている。
- SSL VPN ソリューションにおけるゼロデイ脆弱性:チェックポイント社のファイアウォールVPNゲートウェイにゼロデイ脆弱性が見つかり、ノルウェーのNCSCは、IPSec IKEv2 VPNや5Gデータ接続など、より安全な代替手段に切り替えるよう組織に勧告した。
- AIセキュリティハッカーが攻撃能力を強化するためにどのようにジェネレーティブAIを使用しているか、またそのような攻撃から守るための戦略に関する研究が、報告書の中で強調されている。
- 統計と要約:複数の企業が2023年のサイバーセキュリティ統計とトレンドに関する報告書を発表し、進化する脅威の状況について洞察を示している。
念のため
重要なお知らせ:非推奨Elements Agent 登録のインストールサポート終了についてAPI
で発表された変更による。WithSecure Elements クライアント・インストールに関する今後の変更点廃止されたElements Agent 登録API に依存する古いインストーラバージョンからエージェントをインストールする機能は、近日中に削除する予定です。
我々は 強く古いインストーラーの使用は避け、常に最新版を入手することを勧める。 ダウンロードセンターまたは Elements Security Center.
1.08.2024以降、2022年以前に発行されたインストーラーを使用して、Agent の新規デプロイメントを行うことはできなくなります。
WithSecure 共同モニター・サービスの祝祭日適用範囲
私たちは、この度、正式に発表できることを嬉しく思います。 祝祭日をカバーする。 オフィス外での共同モニタリングサービスを提供する。
この補償は現在、以下の国で利用可能である。 全国祝祭日のみ:
- 北欧:フィンランド、ノルウェー、スウェーデン、デンマーク
- DACH: ドイツ、オーストリア、スイス
- 英国イングランド、ウェールズ、スコットランド、北アイルランド
- アメリカ連邦祝祭日のみ。
- オランダ
- ベルギー
- フランス(本土のみ)
- イタリア
- エストニア
- アイルランド共和国
- シンガポール
- 日本
上記に記載されていない国については、現在、祝祭日補償を利用することはできませんが、今後、追加を検討していく予定です。
詳細については、WithSecure 営業担当者にお問い合わせください。エンド・カスタマーの場合、これは通常、WithSecure の製品およびサービスを購入したパートナーです。
アイデアを共有しよう
WithSecure当社の目的は、皆様とともに世界を共同セキュリティで保護することです。最高のサイバーセキュリティ製品とサービスを共創するために、WithSecure™Elements Security Center から直接アクセスできるようになった当社のアイデアポータルを通じて、皆様のアイデアを共有されることをお勧めします。
詳細情報
WithSecure™Elements のすべての部分の変更履歴とリリースノートは、次の場所で見ることができます。 ヘルプセンター
This announcement was machine translated. The English version is the original.