


Elements の新着情報 – 2025年11月
Extended Detection and Response
Email and Collaboration Protection
パフォーマンスを向上させ、互換性を維持し、他のElements Security Center コンポーネントと統一して使用できるようにするため、多くの基礎ライブラリを含むアップデートをリリースしました。 ご注意ください:これらのアップデートにより、一部のUIスタイルが微調整されました。
電子メール通知における免責事項
ポリシーで設定された内容の外部管理者メール通知に、新しい免責事項メッセージが追加されました。免責事項のテキストは “このメールを受信しているのは、お客様の組織が WithSecureElements Collaboration Protection ソリューションを使用しており、管理者がこの通知を設定しているためです。ご不明な点がございましたら、管理者にお問い合わせください。“、英語で。
Identity Security
アイデンティティ・インベントリ機能
このたび WithSecureElements Identity Security for Entra IDの アイデンティティ・インベントリ機能.
セットアップ方法
- に行く。 クラウド → マイクロソフトのテナントページElements 。
- 新しい アイデンティティ目録EntraIDデータの読み取りを許可することで、EntraID機能を利用できるようになります(Azureのサブスクリプションは必要ありません)。
- スキャンが完了するまで待ちます(最大36時間かかる場合があります)。
- すべてのIDデータを見る 環境 → アイデンティティー.
Identity Inventoryを使えば、簡単に確認することができる:
- すべての利用者とサービス校長
- その種類と役割
- MFA(多要素認証)のステータス。
このアップデートにより、Entra ID 環境の ID を明確に把握することができます。
Exposure Management
新たな改善点を共有できることをうれしく思う。
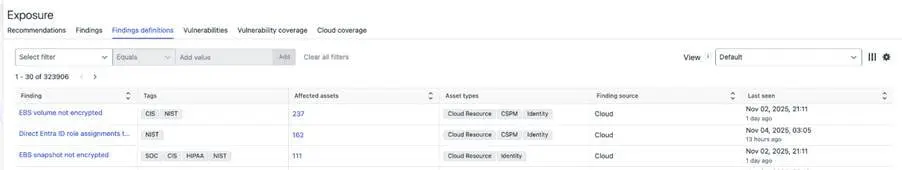
環境」→「暴露」に定義タブを追加
発見定義のページには、Exposure Management が検出できる、脆弱性、ID、クラウド資産、および外部攻撃サーフェスにまたがるすべての潜在的な発見タイプが一覧表示されるようになりました。Findings タブとは異なり、このビューには、現在影響を受けているアセットがない場合でも定義が含まれます。ページネーション、保存されたフィルタ、関連データへのナビゲーションをサポートしており、他のXM ビューと一貫性があります。
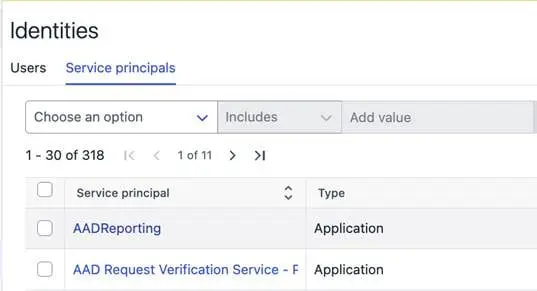
サービスプリンシパルタブの「環境」→「アイデンティティ」に追加
現在、IDリストには以下のものが含まれている。 エントラのサービス・プリンシパル各サービスプリンシパルの基本情報を提供する。ページネーション、保存されたフィルター、関連データへのナビゲーションをサポートしており、他のXM ビューと一貫性があります。
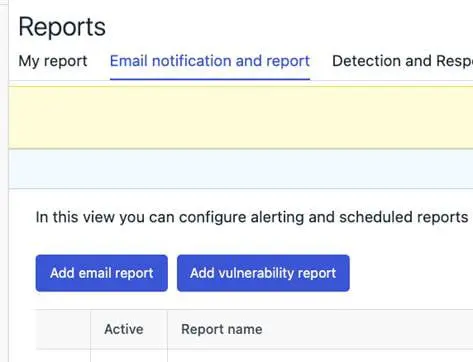
脆弱性レポートが新しい場所に
脆弱性レポート表示は、共通Elements でも利用できるようになりました。 レポート> 電子メールによる通知とレポート
既存の レポート> 脆弱性レポートは、それが完全に非推奨となり、新しい住処を好むようになるまで、並行して実行される。
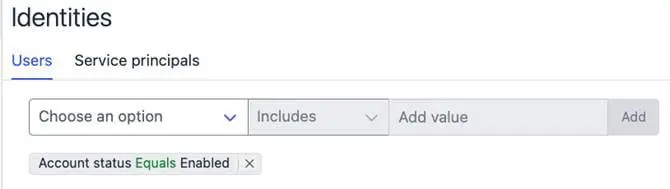
Identities ページには、デフォルトでアクティブな Identities のみが表示されます。
Identities]ページに新しいデフォルトフィルタが追加され、[Users]および[Service]プリンシパルの両方で有効なアカウントステータスを持つIDのみが表示されるようになりました。すべての ID を表示するには、フィルタを削除します。
採点の明確化
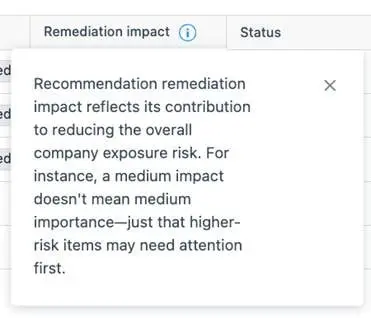
XM スコアリングの仕組みを明確にするため、所見と資産のウィジェット、リスト、および推奨と所見の詳細ページのすべての関連するリスクと影響の列に情報バブルが追加されました。
攻撃経路の可視化
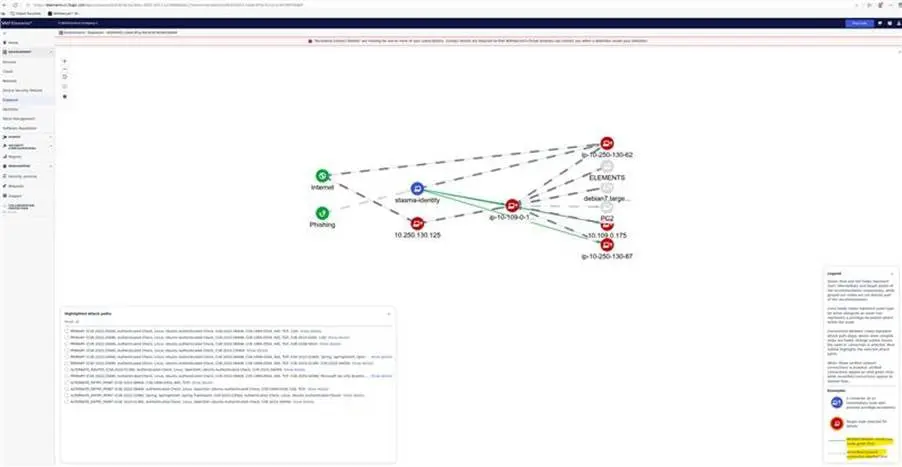
攻撃経路の可視化が更新され、攻撃経路図のノード間の検証済みの接続が表示されるようになりました。
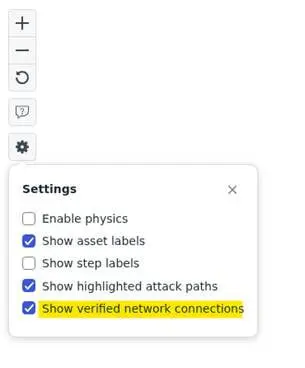
メインの攻撃経路可視化ビューに、検証済みのネットワーク接続を表示するオプションが追加されました。このオプションはデフォルトで有効になっており、コントロールパネルで切り替えることができます。
接続の確認が可能な場合、接続は緑色で表示されます。接続が破線で表示されるのは、検証が不可能な場合である。source ノードにEDR agent がインストールされていない場合、検証はできません。ステップ・フライアウトに、source ノードから到達可能なポートを示すフィールドが追加されました。 凡例パネルに、新しい説明テキストと新しい線スタイルのキーが追加されました。 攻撃経路シミュレータは、30日以上前の調査結果を破棄します。
Exposure Management ビジネス向け
ウィズセキュアVulnerability Management
- すべてのアセットとスキャンが削除された後でも、[Overall Status] ウィジェットに古い脆弱性データが表示され続ける問題を解決しました。アセットやスキャンが存在しない場合、ウィジェットは正しくデータを表示しないようになりました。
- スキャンノードのディスク容量低下に関する電子メール通知が送信されない問題を解決しました。
- 2025年末までの脆弱性ユーザーページの削除を告知するポップアップを追加。
- 2025年末までに以下のページが削除されることを知らせるポップアップ通知を追加:
- ホーム → 脆弱性
- レポート → 脆弱性レポート
- 暴露 → 脆弱性、
- 露出 → 脆弱性のカバー。
System Scan
Authenticated Scanningに以下の製品の脆弱性検出のサポートが追加された:
- Apache Flink CDC
Authenticated Scanning for Windowsに以下の製品の脆弱性検出のサポートが追加されました:
- オートホットキー
- バンブー・スタジオ
- バラマンディ・マネジメントAgent
- Dellディスプレイおよび周辺機器マネージャ
- イートン インテリジェント パワー プロテクター
- HPクライアント管理スクリプトライブラリ
- MailStore Outlookアドイン
- ネットバードVPN
- Wincor PORT IOドライバ
- NVIDIAアプリ
- NVIDIA Nsightグラフィックス
- QNAP NetBakレプリケータ
- ラズベリーパイ・イメージャー
- サービスウェア・プロセス
- ソニー光ディスクアーカイブ・ソフトウェア
- スタッシュキャット
Elements Foundations
Elements Security Center
検出と対応レポート
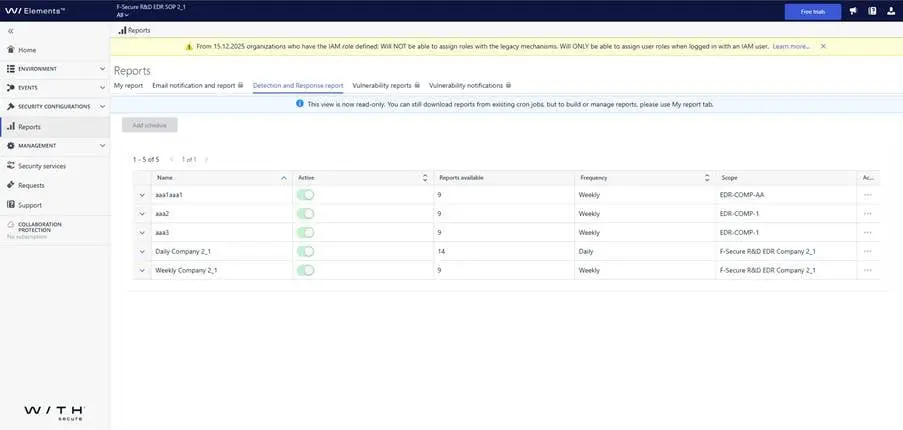
レポーティングの統一と合理化を図る計画に沿って、次のようなものがある。 検出と対応レポートElements のビューは現在、次のビューに移行している。 読み取り専用モード.
これは何を意味するのか?
- 検出と対応レポート]ビューで、新しいスケジューラを作成したり、既存のスケジューラを変更したりできなくなりました。
- 既存のアクティブなスケジューラーは、ビューが完全に削除されるまで、レポートを生成し続け、通常通りレポートをダウンロードすることができます。
次に何をすべきか?マイレポートタブを使い始め、できるだけ早くレポートをセットアップすることをお勧めします。マイレポートは、以前のビューと同じレポート機能をすべて提供します。より直感的に操作できるようになり、継続的な機能強化や新機能の追加も予定されています。 今すぐマイレポートに移行すれば、レポートへのアクセスが途切れることなく、最新のアップデートの恩恵を受けることができます。
ディテクション&レスポンス・レポート・ビューの完全削除は、以下のように予定されている。 Q1 2026.
Endpoint Protection 複数の組織でアクセス可能に
Elements Security Center ユーザー(セキュリティ管理者)は、複数の組織へのEndpoint Protection アクセスを付与できるようになりました。これにより、ユーザーの基本メールアドレスに追加のW/ビジネスアカウントを作成するために、電子メール+アドレス指定(example+subaddress@example .com)をする必要がなくなりました。
以前は、Endpoint Protection ロールを除き、Elements Security Center ユーザーは複数の組織のロールを保持できました。この例外は現在削除されており、他のロールは以前と同様に機能します。
例
この2つのプラス・アドレス・ユーザー・アカウントが、パートナー管理者 Jon Doe に、パートナーのソリューション・プロバイダー配下の10社のうち2社へのアクセス権だけを与えたとします:
- john.doe+A@DoeドットコムがA社にアクセスする。
- john.doe+B@DoeドットコムがB社にアクセスする。
ジョン・ドウは、A社とB社で仕事をするために、Elements Security Center に2回ログインしなければならなかった。今では、プラス・アドレスのアカウントは不要である。単一の ジョン・ドウ@Doeドットコムアカウントにアクセスできる。A 社と B 社(合計 10 社)を管理するソリューション・プロバイダーの IAM 管理者は、Jon Doe に両社へのアクセス権を付与できる:
- Elements 管理 > 組織設定 > セキュリティ管理者ビューに移動します。
- スコープをA社に変更
- 管理者の追加」をクリックし、次のように入力します。 ジョン・ドウ@Doeドットコム
- Endpoint Protection (またはその他の役割)を割り当てる
- 追加」をクリックする
- スコープをB社に変更
- ステップ3~5を繰り返し、B社のロールを割り当てる。
その後、ユーザーアカウント ジョン・ドウ@DoeドットコムスコープセレクターにA社とB社が表示され、別々のアカウントなしで切り替えができる。
パートナーおよび企業レベルの見解への影響
ユーザーにEPPロールが付与された場合 パートナーレベルこれらのビューは、会社レベルの役割割り当ての影響を受けません。パートナー組織が現在のビューとして選択されている場合、これらのビューは会社レベルの役割割り当ての影響を受けません。
いつ 一社を見る会社レベルでユーザに付与されたEPPロールは、パートナーレベルで割り当てられ、パートナーレベルから継承されたロールを拡張する(すなわち、追加する)。
例
ジョン・ドウジョン・ドウ@Doeドットコム) はソリューション・プロバイダーへの読み取り専用アクセス権を持っています。 コンピューター&モバイル読み取り専用。 彼は、このソリューションプロバイダで管理されている企業 A と B のデバイスをリストすることはできますが、完全な編集権限がないため、それらを変更することはできません。John は、スコープセレクタを使用して、Elements Security Center ポータルのビューを企業 A または企業 B に向けることができます。
ソリューションプロバイダの IAM 管理者は、John Doe に以下の権限を付与できます。 コンピュータ&モバイルフル編集A社のみの役割:
- Elements 管理 > 組織設定 > セキュリティ管理者ビューに移動します。
- スコープをA社に変更
- 管理者の追加」をクリックし、次のように入力します。 ジョン・ドウ@Doeドットコム
- を割り当てる。 コンピュータ&モバイルフル編集役割
- 追加」をクリックする
JohnがスコープとしてSolution Providerを選択した場合、パートナーレベルのアクセスでは、A社とB社のデバイスリストは読み取り専用のままです。スコープを A 社に変更すると、A 社のデバイスを編集できるようになりますが、B 社へのアクセスは読み取り専用 のままです。
パートナー階層を超えたアクセス
クロステナントのセキュリティ・ポリシーは、デフォルトで異なるソリューション・プロバイダー配下の企業やパートナー組織へのアクセスを防ぎます。
WithSecure が 2 つのソリューション・プロバイダを信頼関係でリンクしない限り、あるソリューション・プロバイダ配下の組織へのアクセス権を持つユーザを別のソリューション・プロバイダ配下の組織に追加することはできません。一旦ユーザアカウントがあるソリューションプロバイダと関連付けられると、別のソリューションプロバイダ配下の組織に権限を付与しようとすると、””エラーが発生します。この組織にユーザーを追加できない” エラーが発生した。
電子メール+アドレス指定(example+subaddress@example .com)に関する推奨事項
プライマリアカウントとEメールを使用して、複数の会社またはパートナー組織のEPPアクセスを追加できるようになりました。以前に作成したプラスアドレスのアカウントを削除し、メインアカウントに直接グラントを割り当てることをお勧めします。Elements 、コンテキストを切り替えるためにログアウトしたりログインし直したりすることなく、複数の組織へのアクセスを提供します。アクセス可能なすべての組織は、メインメールアドレスでログインした後、スコープセレクタに表示されます。
ということに注意してほしい。 Entra ID Federated SSOはプラスアドレッシングをサポートしていません。.プラスアドレスのユーザーアカウントを削除することで、Elements とメールドメインのフェデレーションが可能になり、Entra ID がElements Security Center のプライマリ ID プロバイダとして機能するようになります。
概要
- ソリューション・プロバイダー・パートナーのユーザーは、選択されたEPPアクセス権を付与される:
- サービス・プロバイダー組織
- 会社組織
管理者は、スコープセレクタを使用して、許可された組織を切り替えることができます。管理者は、他の組織へのアクセス権を持たないか、すべての組織への読み取り専用アクセス権を持ち、選択した組織の管理には高いアクセス権を持つことができます。
- サービスパートナーのユーザーは、選択した企業組織へのEPPアクセス権を付与することができます。
管理者は、スコープセレクタを使用して、許可された企業を切り替えることができます。管理者は、他の企業へのアクセス権を持たないか、すべての企業への読み取り専用アクセス権を持ち、選択した企業の管理には高いアクセス権を持つことができます。
- パートナーは、企業セキュリティのEPP側面のみを管理し、他の側面は企業またはWithSecureが直接管理する場合、専用のプラスアドレス・アカウントは必要ありません(例:XDR 、WithSecure Infinite)。
管理者は、スコープセレクタを使用して、部分的に管理されている会社に切り替えることができます。別のアカウントでログアウトしたり、ログインしたりする必要はもうありません。
統合
WithSecureAPI: 新しいワークフローを可能にする新しいレスポンス・アクション
の下に新しいレスポンス・アクション・エンドポイントを追加しました。
POST /response-actions/v1/execute/<name>
デバイスとアイデンティティの両管理におけるリモート実行機能を拡張する。
これにより、対象となるデバイスやIDに作用する新しいワークフローを自動化することができる。
このリリースでは、API 対応レスポンス・アクションの数が 8 から 32 に増加しました。
デバイス応答アクション
以下のデバイス応答アクションが利用可能である:
- フルメモリダンプの作成– デバイスからフルメモリダンプをアップロードする
- レジストリキーまたは値の削除– 指定した Windows レジストリキーまたは値を削除します。
- スケジュールされたタスクを削除する– 指定したWindowsスケジュールタスクを削除する
- Windowsサービスの削除– 指定したWindowsサービスを削除する
- WMI永続化オブジェクトの削除– Windows Management Instrumentation (WMI) 永続オブジェクトの削除
- 実行中のプロセスを列挙する– デバイス上で実行中のプロセスを列挙する
- WMI永続化メカニズムの列挙– イベントコンシューマ、フィルタ、バインディングを含むWMI永続化メカニズムを列挙する。
- ファイルシステム構造の一覧– パスのマッチングパターンに基づいてファイルシステムの構造を一覧表示する。
- レジストリ・キーと値のリスト– パスのマッチングパターンに基づいて、Windowsレジストリキーと値を一覧表示します。
- スケジュールされたタスクのリスト– デバイス上のすべてのWindowsスケジュールタスクを一覧表示
- amcacheファイルの取得– デバイスからアプリケーション互換性キャッシュ・ファイルを取得します。
- ウイルス対策ログの取得– セキュリティ分析のためにウイルス対策ソフトのログファイルを取得
- ブラウザのアーティファクトを取得する– デバイスからブラウザの履歴を取得
- イベントログトレースファイルの取得– .etl イベントログトレースファイルを取得します。
- デバイスからファイルを取り出す– パスの一致パターンに基づいてデバイスからファイルを取得する
- ジャンプリストファイルの取得– AutomaticDestinationsサブフォルダおよびCustomDestinationsサブフォルダに保存されているジャンプリストを取得します。
- マスターブートレコードの取得– 指定したドライブからマスターブートレコード(MBR)を取得します。
- マスター・ファイル・テーブルの取得– 指定したドライブからマスター・ファイル・テーブル(MFT)を取得します。
- ネットワーク接続の取得– ネットワーク接続、ルーティングテーブル、インターフェース統計、関連するプロセス情報を取得します。
- プリフェッチファイルの取得– プログラム実行の証拠となるWindowsプリフェッチファイルを取得します。
- プロセス・メモリ・ダンプの取得– 特定のプロセスのメモリーダンプを取得する。
- RDPキャッシュファイルの取得– リモートデスクトッププロトコル(RDP)のビットマップキャッシュファイルの取得
- 最近アクセスしたファイルの取得– 最近アクセスされたファイルやフォルダに関する情報をユーザーのアクティビティ成果物から取得します。
- レジストリハイブファイルの取得– Windowsレジストリのハイブファイルを取得
- SRUMデータベースの取得– システム再source 使用状況モニター(SRUM)データベースを検索します。
- Windowsイベントログエントリーの取得– 指定されたフィルターに基づいてWindowsイベントログエントリーを取得します。
- Windowsイベントログファイルの取得– Windowsイベントログファイルの取得
- プロセスを終了する– 指定されたパターンにマッチするプロセスを終了する
- スレッドを終了する– スレッドを終了する
アイデンティティへの対応
Microsoft Entra では、以下の ID 応答アクションを使用できます:
- Microsoft Entraでユーザーアクセスをブロックする– Microsoft Entraエコシステム内のすべてのリソースへのアクセスをブロックします。
- Microsoft Entraセッションの終了– ユーザーの Microsoft Entra セッションを終了します。
- Microsoft Entraのパスワードをリセットする– ユーザーの Microsoft Entra パスワードをリセットします。
対応措置の結果と添付書類
レスポンス・アクションは非同期に処理されます。いったんトリガーされると、その進行状況を監視することができます。データを返すレスポンス・アクションの実際の結果(たとえば、メモリー・ダンプやその他のファイル)を取得するための新しいエンドポイントが利用可能です:
GET /response-actions/v1/responses/tasks
このエンドポイントを使うことで、完了したレスポンスアクションによって生成されたファイルや添付ファイルをダウンロードすることができます。アクションがいつ終了したかを判断するには、まず GET /response-actions/v1/responses で状態をポーリングします。アクションが終了したとマークされると、添付ファイルは tasks エンドポイントからダウンロードできるようになります。
建設開始
完全なAPI ドキュメントは以下を参照。 Elements API 参考|ウィズセキュア™ コネクト
WithSecureElements コネクター
Elements Connector 25.44(WindowsおよびLinux用)がリリースされました。
このリリースには以下の変更が含まれている:
イベント転送:
- 転送イベントの言語オプションElements Connectorプロファイルの新しい設定により、転送されるイベントメッセージのローカライズが可能になりました。
- Exposure Management (XM) イベントをサポートXM イベントがサポートされ、暴露関連データの可視性が向上した。
脆弱性の修正:
- Java 17 アップデート (17.0.15 → 17.0.17)対応した脆弱性CVE-2025-53066, CVE-2025-53057.
- Spring Framework 6.2 アップデート (6.2.3 → 6.2.11)対応した脆弱性CVE-2025-41248, CVE-2025-41249.
その他の修正と改善
- 早期アクセス・グループ支援Elements Connector がアーリーアクセス・グループの更新を正しくサポートするようになり、パブリック・チャネルのバージョンと動作が一致しました。
- Linuxアンインストールの修正Linux システムで、アンインストール中にアップデートサービスが正しく削除されない問題を修正しました。
その他の関心事項
スレット・アドバイザリー情報
Docker Compose パストラバーサルの脆弱性 (CVE-2025-62725)
テクニカル・サマリー
- の致命的な脆弱性 Docker ComposeのOCIベースのアーティファクトの処理により、攻撃者はパスのトラバーサルを実行し、ホストシステムに任意のファイルを書き込むことができる。この欠陥は、レイヤーアノテーションの不適切な検証に起因しています。 YAMLファイルCI/CDパイプラインや開発環境で広く使用されている。
- 攻撃者は、ユーザーを騙して悪意のあるリモートアーティファクトを参照させることで、この欠陥を悪用することができる。これにより 作曲するディレクトリをキャッシュし、Compose プロセスがパーミッションを持つ場所であればどこにでもファイルを書き込みます。
Docker – runc コンテナ脱出と隔離バイパス
テクニカル・サマリー
- runcは、Docker、Kubernetes、およびその他のプラットフォームがコンテナの生成と管理に使用する低レベルのコンテナランタイムです。runcの最近の脆弱性により、攻撃者はコンテナの境界を抜け出し、ホスト・システムに不正アクセスできる可能性がある。
- cve-2025-31133 (cvss 7.1): maskedPaths を悪用してコンテナ・ファイルシステムの分離を回避する。
- cve-2025-52565 (cvss 8.4): dev/consoleマウントのレースコンディションにより、コンテナのエスケープと任意のファイル書き込みが可能。
- cve-2025-52881 (cvss 7.3): Linux Security Modules (LSM) をバイパスし、任意の書き込みガジェットを可能にすることで、ホストの保護を損なう。
- これらの脆弱性は、特にマルチテナント環境や本番環境において、特権の昇格、ホストの侵害、データの改ざんにつながる可能性がある。
アイデアを共有しよう
WithSecure™の目的は、皆様と共に世界を安全にすることです。可能な限り最高のサイバーセキュリティ製品とサービスを共同創造するために、以下の方法でアイデアを共有することをお勧めします。 ウィズセキュリティのアイデアセクションCommunity現在、WithSecure™Elements Security Center から直接アクセスできます。
詳細情報
WithSecure™Elements のすべての機能に関する変更履歴およびリリースノートは、次のサイトでご覧いただけます。 WithSecureユーザーガイドページを参照されたい。
This announcement was machine translated. The English version is the original.