


WithSecure ビジネスアカウント多要素認証の実施
からスタートする。2024年4月22日また、WithSecure Business Account forWithSecure Elements の使用には、多要素認証(MFA)を全員が使用する必要がある。
この変更は直ちに以下のログインに影響する:
- WithSecure Elements
同じアカウントが、WithSecure Business Account を使用する他のサービスでも使用されている場合、これらのサービスでも MFA が使用されます。そのようなサービスには以下が含まれます:
- WithSecure Community
- WithSecure Partner Portal
- WithSecure Business Account を使用するその他のサービス。
現在、MFAを設定する唯一の方法は、Elements Security Center を通して行うことですが、この可能性は後に他のサービスにも追加する予定です。
以下の口座 のみWithSecure Community またはWithSecure Partner Portal に使用されている。 ない 現時点では、WithSecure Elements 。
サイバー・セキュリティ・ベンダーとして、当社のソリューションは業界のベスト・プラクティスに従わなければならず、パスワードの漏洩によって機密情報や強力な機能が悪用されないようにしなければならないからです。MFAを使用することで、攻撃者をより困難にすることができます。当社の最近の記事”バーを上げる「MFAがどのように私たち全員を助けているかについては、こちらをご覧ください。
施行スケジュール
MFAの施行は2024年4月22日に開始されますが、地域によっては開始時期が異なるのでご注意ください。このため、ユーザーは施行が始まる前にMFAを有効にする時間を得ることができる。
Elements Security Center では、2024年2月1日以降、MFAが適用されないことを強調するバナーが掲載されています。このメッセージは、施行スケジュールに関する情報を含めて更新される予定です。
からスタートする。2024年4月22日のユーザーに対して実施される。 ヨーロッパ、中東、アフリカ(EMEA)と同様である。 米州.
のユーザーアジア太平洋地域は、運用上の理由からMFAを使用するまでに時間がかかる。 2024年7月31日.
MFAを設定していない場合は?
現在、ユーザーがElements Security Center にログインする際、MFA をまだ設定していない場合、アカウントに MFA を設定するよう促すバナーが表示されます。バナー内のリンクから設定が開始されます。現在、設定を完了する時間がない場合は、これをスキップして、Elements Security Center で通常通り作業を続けることができる。
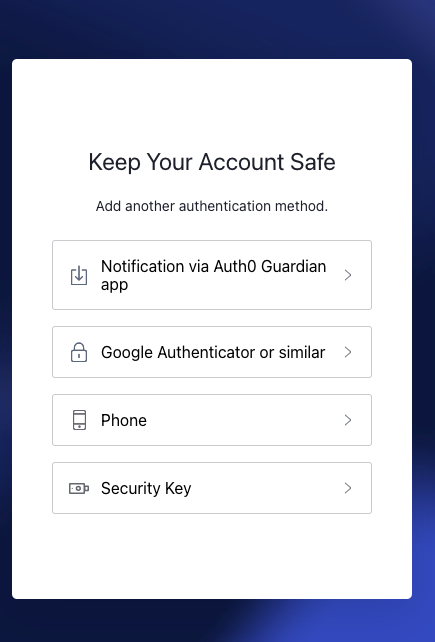
一度認証が有効になると、次回のログイン後、ユーザは認証方法を設定するよう促される。MFA を有効にするまで、Elements Security Center 。
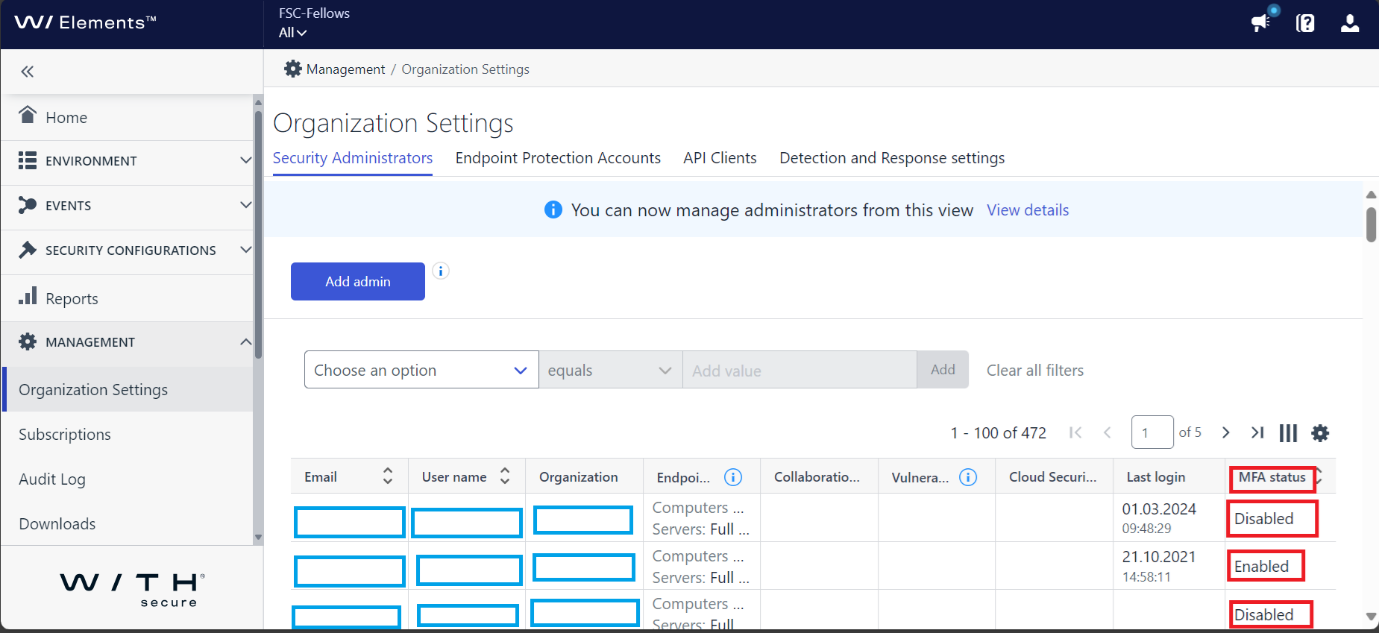
このため、MFA を施行前の期間にすでに設定しておくことを強くお勧めします。セキュリティ管理者は、Elements Security Center の “Management / Organization Settings “ビューを使用して、組織内の全ユーザーのMFAステータスをすでにチェックすることができます。
すでにベストプラクティスと推奨事項に従っているユーザーにとっては、今回の変更による影響はない。
利用可能なMFA方式
ログイン時にBusiness Account の認証情報を認証するには、複数の方法があります。さらに、以下の認証方法のいくつかが設定されている場合、信頼できるデバイスからのログインを簡素化するために、ラップトップまたはスマートフォンからのデバイス生体認証を使用できます。
最も安全な認証方法を選びましょう。FIDO2が最良の選択肢であり、認証アプリがそれに続く。SMSは最後の手段としてのみ使用してください。モバイルデバイスを紛失し、セキュリティキーや認証アプリをバックアップしていない場合、アカウントにアクセスできなくなりますのでご注意ください。
セキュリティキー(USB)
当社は、Yubico Yubikey、Google Titanなどのハードウェアセキュリティキーでパスキー技術をサポートしています。FIDO2規格
セキュリティキーのストレージとしてのスマートフォン
ハードウェア・セキュリティー・キーに加え、同様の技術をサポートするスマートフォンやタブレットから直接使用することも可能です。 FIDO2規格.
TOTP(時間ベースのワンタイムパスワード)用認証アプリ
を使用してWithSecure Business Account にログインする。 TOTP認証が設定されると、二次認証として時間制限付きのセキュ リティコードを入力するよう求められます。このセキュリティコードは、TOTPをサポートするアプリケーションを使用して表示できます。
スマートフォンやノートパソコン用のオプションもある:
- Microsoft Authenticator、Google Authenticator、その他多数のスマートフォン向け認証機能
- ノートパソコン用パスワード管理ソフト(1Password、KeepassXCなど
Auth0 ガーディアン認証アプリがプッシュ通知に対応
についてオーサ0ガーディアンアプリケーションを使用することもできます。このアプリケーションは アンドロイドそして iOSWithSecure Business Account を使ってログインすると、簡単なプッシュ通知を受け取ることができる。
OTP(ワンタイムパスワード)用SMS
ログインダイアログに入力する必要があるワンタイムパスワードを受信するためにSMSを使用することは可能です。SMSメッセージはユーザにコストがかかる可能性があり、またSMSメッセージはセキュリティ侵害の可能性があるため、セカンダリ「フォールバック」認証方法の一部としてのみ使用することをお勧めします。
詳細はこちら
MFAの設定方法については WithSecure へようこそElementsガイド
This announcement was machine translated. The English version is the original.