


Juli 2024
Highlights der Redaktion
Ab dieser Ausgabe von What’s New werden wir einige neue Produktbezeichnungen einführen, um sie an unsere globale Website anzupassen.
Extended Detection and Response (XDR)die Folgendes umfasst
- Endpoint Securitymit
- Endpoint Protection (EVP)
- Endpoint Detection and Response (EDR)
- Email and Collaboration Protection (CP)
- Identity Security (IS)
Exposure Management (XM)die Folgendes umfasst
- Vulnerability Management (VM)
- Cloud Security Posture Management (KSPM)
Co-Security Servicesdie Folgendes umfasst
- Managed Detection and Response (MDR)
- Co-Monitoring Service
- Reaktion auf Vorfälle
Elements Foundation (FND)die Folgendes umfasst
- API Integrationen
- Jede Portalfunktionalität, die nicht durch eine der oben genannten Produktkategorien abgedeckt ist
Extended Detection and Response
Endpoint Detection and Response
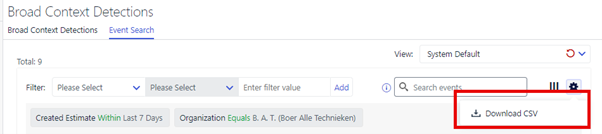
EDR: EventSearch CSV-Export verbessert
Wir haben vor kurzem den EventSearch CSV-Export verbessert, um die Anzahl der exportierbaren Ereignisse von 500 auf 5000 zu erhöhen. Ziel ist es, den Benutzern von Elements einen einfachen Zugang zur Überprüfung und Analyse der EDR Telemetrie auf flexible Weise zu ermöglichen.
EDR: Einführung von Advanced Response actions für Linux
Wir haben jetzt einen neuen Satz von ‚Advanced Response‘ Aktionen für Linux veröffentlicht. Dies bedeutet, dass Sie jetzt in der Lage sind, Dateien abzurufen, Netzwerkverbindungen abzurufen und Prozesse auf Linux-Endpunkten zu beenden. Im nächsten Quartal werden wir diesen Bereich auf Linux SE-Geräte und Mac-Endpunkte ausweiten.
Die vollständige Liste der Reaktionsmaßnahmen finden Sie auf der
.
Die Linux-Response-Aktionen können auch über die Website Elements API ausgelöst werden, siehe die Dokumentation unter API.
Email and Collaboration Protection
Wir haben jetzt einen Wiederholungsversuch unter Umgehung der Sperre hinzugefügt, wenn eine SharePoint/Teams/OneDrive Datei aufgrund eines gesperrten Status nicht verschoben werden kann.
Identity Security
Sichtbarkeit von Sicherheitsereignissen
Administratoren können nun die Sicherheitsereignisse im Zusammenhang mit Identity BCDs und deren Details einsehen.
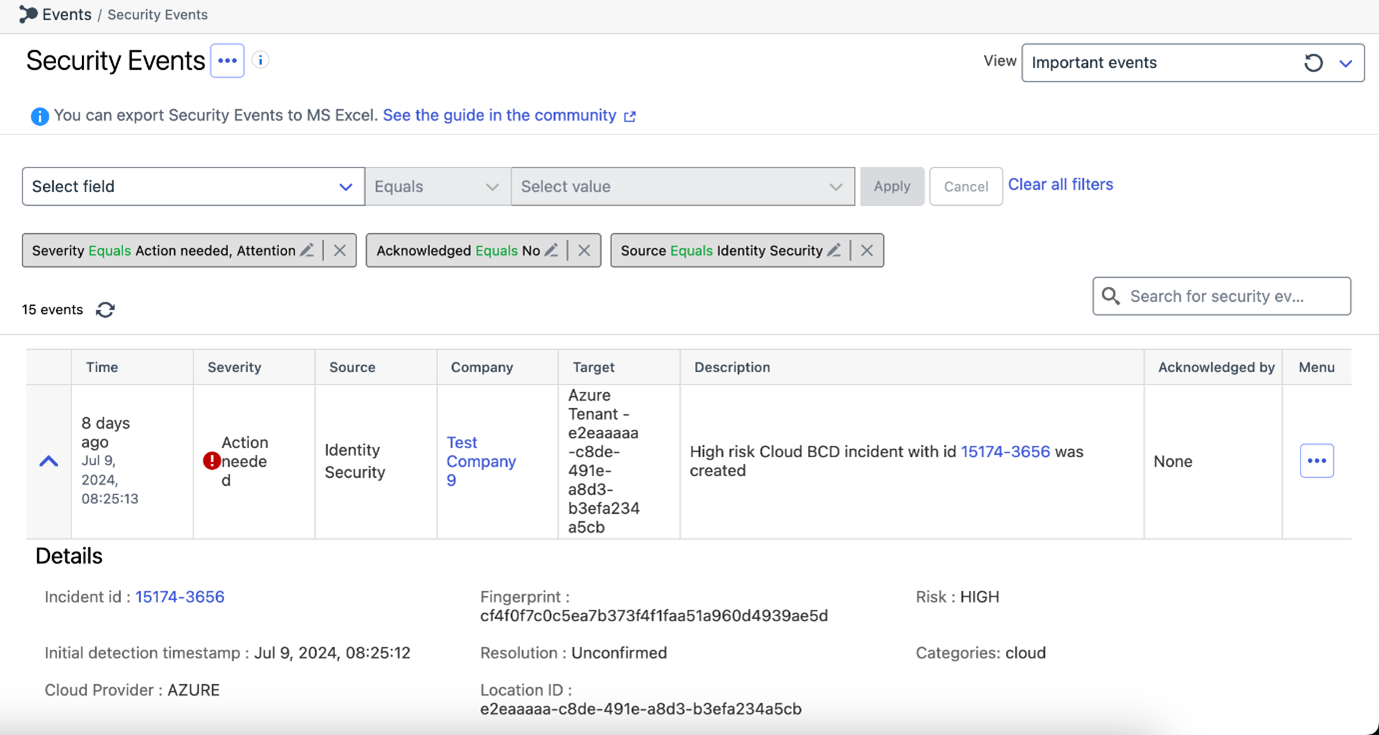
Sie können auch E-Mail-Benachrichtigungen für diese Ereignisse erstellen, indem Sie eine Ansicht erstellen, die Ereignisse auf der Grundlage von Source als ‚Identity Security‘ filtert. Sobald Sie einen E-Mail-Bericht auf der Grundlage dieser Ansicht konfiguriert haben, können Sie in regelmäßigen Abständen E-Mail-Benachrichtigungen für die Identitätsereignisse erhalten
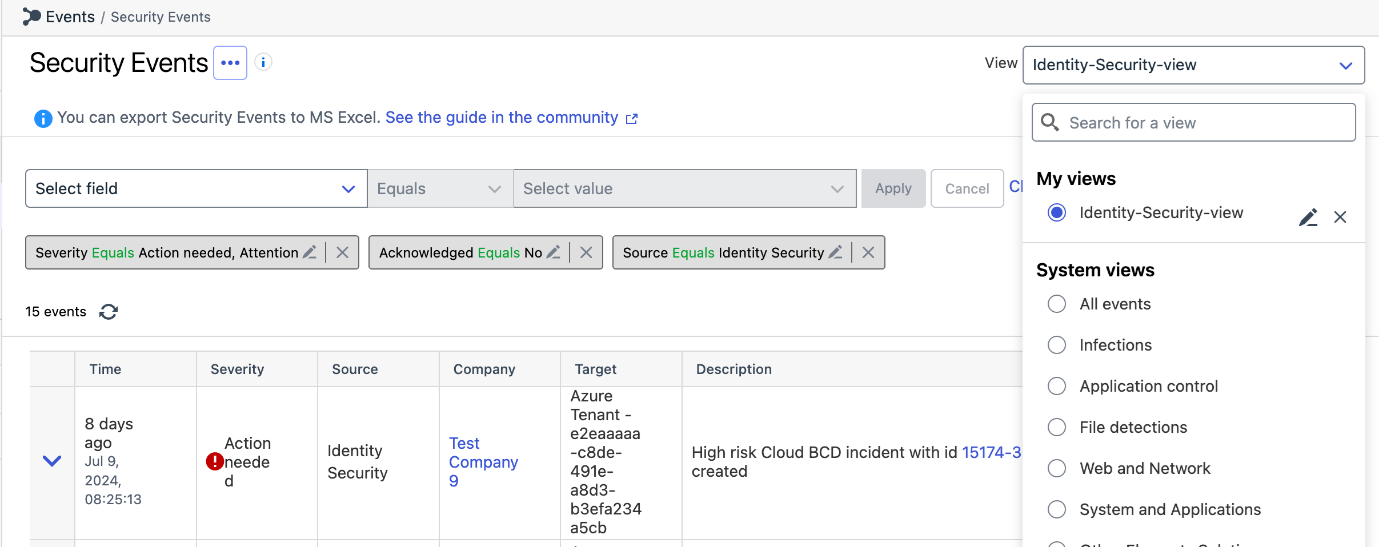
Der Administrator kann für diese Ereignisse ähnliche Aktionen durchführen wie für andere Ereignisse, z. B. „Bestätigen“, „Alle Zielereignisse anzeigen“, „Alle ähnlichen Ereignisse anzeigen“.
Exposure Management
Vulnerability Management
EVM: Windows Scan Node Agent
Wir haben jetzt eine neue Version des Windows Scan Node Agent
Diese Version erkennt neuere Versionen von Microsoft C++ Redistributable korrekt.
EVM: System Scan
Wir haben der authentifizierten Überprüfung für Windows Erkennungen zur Überprüfung von Sicherheitslücken in den folgenden Produkten hinzugefügt
- Citrix uberAgent
- ProtonVPN
- Mozilla Thunderbird (auch in Endpunkt-Scans agent )
- Citrix-Bereitstellung
- Citrix Workspace-Anwendung
- Dell Alienware Kommandozentrale
- Siemens Automation Lizenz-Manager
- ONLYOFFICE DokumentenServer
EVM: Portal
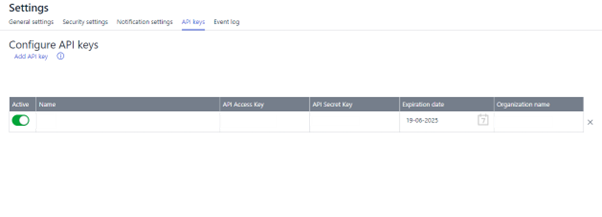
API Tastenansicht verschoben
Die Ansicht API Keys wurde auf die Seite mit den Organisationseinstellungen verschoben und ist nun als Registerkarte oben auf der Seite verfügbar.
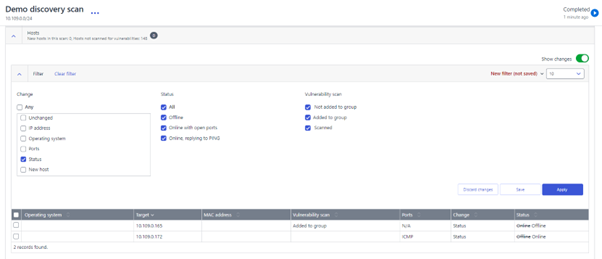
Discovery Scan-Detailansicht aktualisiert
Wir haben ein Problem behoben, bei dem in der Discovery Scan-Detailansicht keine Hosts angezeigt wurden, die ihren Status von online auf offline geändert hatten, wenn sie nach „Statusänderung“ gefiltert wurden. Es ist notwendig, den Scan neu zu starten.
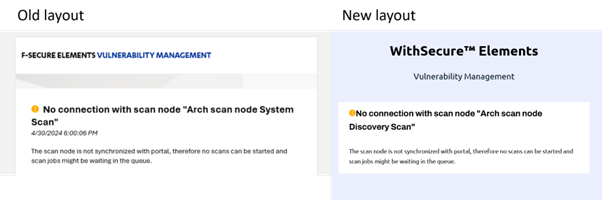
Das Layout der sofortigen Scan-Knoten-Benachrichtigungen wurde aktualisiert.
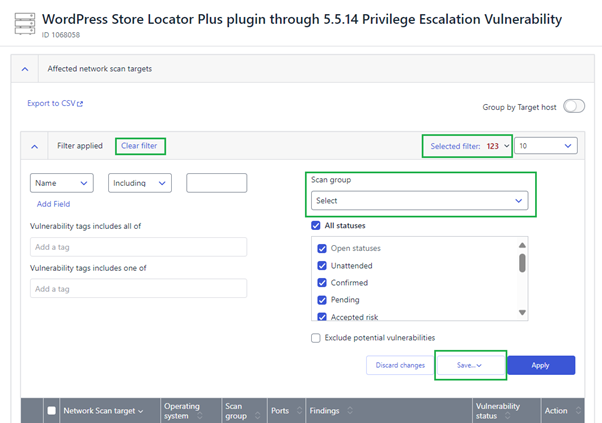
Mehrere Probleme in der Schwachstellen-Detailansicht behoben
Im Abschnitt „Betroffene Netzwerk-Scan-Ziele“ wurde die Filterung nach Scangruppen sowie das Speichern, Aktualisieren, Wiederherstellen und Löschen des Filters verbessert.
Elements Foundations
Elements Security Center
Partner-Logo auf Elements Security Center
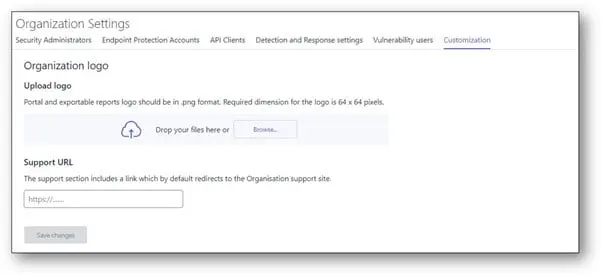
Partner möchten vielleicht ihr Logo auf Elements Security Center anzeigen, wenn es von ihren Wiederverkäufern oder Kunden verwendet wird. Wir hatten eine Lösung, um Partnerlogos in den Portalen EPP und Vulnerability Management anzuzeigen. Da wir unsere Angebote in Element Security Center vereinheitlichen, benötigen wir das Partnerlogo für die gesamte Elements Security Center.
Eine neue Registerkarte „Anpassung“ unter den Organisationseinstellungen, auf der ein Partner (SOP-Ebene) ein Logo und eine Support-URL einfügen kann. Das Logo wird in der linken unteren Ecke von Element Security Center angezeigt und ist auf allen Seiten sichtbar. Es ersetzt alle Logos, die möglicherweise in der alten EPP- oder Vulnerability Management -Lösung konfiguriert waren.
Wenn die URL konfiguriert ist, ersetzt sie die WithSecure-Support-Url auf der Registerkarte „Support“ (hinter dem Link „Zur Website gehen“).
Die Multi-Faktor-Authentifizierung ist jetzt obligatorisch in Elements
Ab dem 1. August 2024Die Multi-Faktor-Authentifizierung (MFA) ist für alle Benutzer von Elements obligatorisch. Benutzer, die keine MFA-Methode eingerichtet haben, müssen dies bei ihrer nächsten Anmeldung nachholen.
Falls Sie es verpasst haben
Ende der Unterstützung für alte Installationsprogramme
Wir möchten Sie daran erinnern, dass wir ab dem 1. August 2024 die Installation mit sehr alten Produktinstallationsprogrammen nicht mehr unterstützen. Die Kunden sollten sicherstellen, dass sie die neuesten Installationsprogramme verwenden.
Die verwendeten Installateure MÜSSEN jetzt MINDESTENS
- Windows-Version 24.3.300
- Mac Version 24.1.52031
- Linux Version 12.0.482
Weitere Informationen hierzu finden Sie auf der MitSecure Community Artikel
Teilen Sie Ihre Ideen mit uns
Unser Ziel ist es, die Welt gemeinsam mit Ihnen zu sichern – jetzt als WithSecure™. Um die bestmöglichen Cybersicherheitsprodukte und -dienstleistungen mitzugestalten, empfehlen wir Ihnen, Ihre Ideen über unser Ideenportal mitzuteilen, das jetzt direkt über WithSecure™ Elements Security Center zugänglich ist.
Weitere Informationen
Changelogs und Versionshinweise für alle Teile von WithSecure™ Elements finden Sie auf der Hilfe-Center
This announcement was machine translated. The English version is the original.