


mars 2024
Points forts de la rédaction
Prochaine version : Elements Agent pour Mac 24.1
Une nouvelle version de Elements Agent pour Mac sera bientôt disponible. Les administrateurs doivent créer des profils MDM WithSecure pour permettre une migration transparente : Veuillez consulter le journal des modifications de Elements Agent pour Mac pour plus de détails.
Elements Security Center
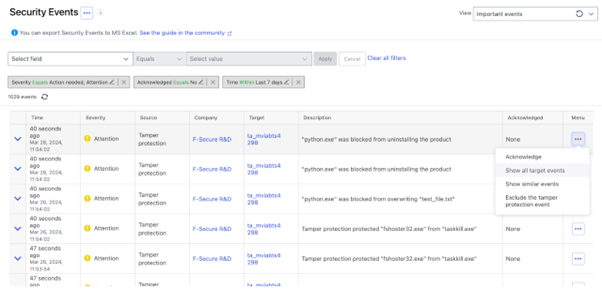
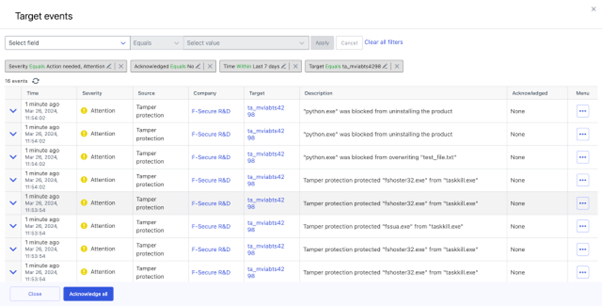
Accusé de réception en masse des événements de sécurité en fonction de la cible
Il est désormais possible d’effectuer un acquittement de masse des événements de sécurité
Autres améliorations
Page sur les appareils
La recherche du nom d’hôte est désormais possible dans la vue des appareils
Rapports
Nous avons renommé l’onglet « Rapports par courriel » en « Rapport par courriel et notification ». De plus, nous avons clarifié le texte d’information qui l’accompagne. L’objectif de cette amélioration est de souligner que cette fonction est un outil précieux pour notifier aux utilisateurs les dispositifs non conformes (par exemple, les dispositifs dont la protection contre les logiciels malveillants est désactivée) ou pour recevoir des alertes liées à des événements spécifiques (par exemple, un logiciel malveillant bloqué ou un incident survenu sur le site EDR ).
Rapports/Mon rapport
Si un utilisateur n’a pas encore créé de rapport, il verra désormais une option lui permettant d’accéder à des widgets prédéfinis. Cette amélioration vise à aider les utilisateurs à comprendre les types de tableaux de bord qu’ils peuvent créer.
Lors de l’ajout d’un tableau de bord à « Mon rapport », le nom du modèle (champ de données) est désormais clairement affiché sous le tableau de bord. Cette amélioration garantit la transparence et aide les utilisateurs à comprendre les sources de données utilisées pour créer leurs tableaux de bord personnalisés.
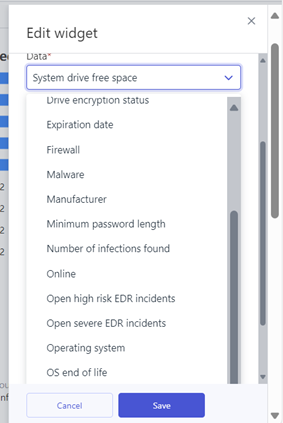
Nous avons élargi les informations sur les appareils disponibles pour la création de rapports dans « Mes rapports ». Les utilisateurs ont désormais accès à un plus grand nombre de paramètres lors de la création de leurs rapports personnalisés.
Rapports/Email et rapport de notification
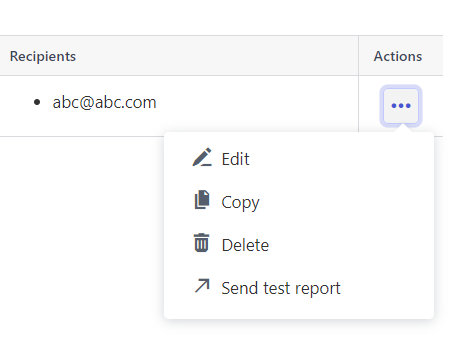
Les utilisateurs peuvent désormais envoyer un rapport de test directement à partir de la section « Rapports/Email and Notification Report ». Cette option simplifie le processus de test des nouvelles notifications par courrier électronique ou des nouveaux rapports.
Elements Endpoint Protection
Elements Agent pour ordinateurs et serveurs : Version 24.2
Une nouvelle version des clients endpoint est disponible et cette version rend disponible la version 24.2 de Elements Agent (version interne 24.2.187).
Les terminaux sont mis à niveau automatiquement, sans redémarrage.
Caractéristiques :
Nouveaux mécanismes de mise à jour WithSecure Elements agent .
Nous utilisons des services dorsaux qui sont complètement distincts des services utilisés par les produits F-Secure. Par conséquent, cette version introduit de nouvelles adresses de serveurs où les points d’extrémité se connectent. Le passage aux nouveaux services backend s’effectue comme la mise à niveau automatique habituelle des points finaux. Il ne nécessite qu’un minimum de bande passante supplémentaire.
Note que si le point de terminaison ne dispose pas des dépendances ACS (Azure Code Signing), il ne sera pas mis à niveau automatiquement vers la version 24.2 (et sera automatiquement mis à niveau une fois que le problème ACS sera résolu).
Pour plus d’informations, voir Changements dans la prise en charge de Microsoft Windows – Niveau de correctif minimum – WithSecure Community
Prise en charge de Windows sur les processeurs ARM64
Nous avons le plaisir d’annoncer que la version 24.2 de ‘WithSecure Elements EPP for Computers’ et ‘WithSecure Elements EPP for Computers Premium’ introduit la prise en charge des appareils Windows ARM64. Les fonctionnalités suivantes sont prises en charge :
- Analyse heuristique et comportementale
- DeepGuard
- Protection étendue du web
- Gestion du pare-feu
- Gestion intégrée des correctifs
- Contrôle des appareils
- Retour en arrière
Elements Mobile Protection: Release new Mobile Protection
Nous venons de publier une nouvelle version de Elements Mobile Protection pour les appareils Android et iOS.
En bref, cette version apporte les avantages suivants :
Améliorer l’expérience globale de l’utilisateur et la fiabilité lorsque le trafic de navigation est protégé
- Une nouvelle Passerelle réseau pour protéger le trafic réseau, en utilisant également le site WithSecure Security Cloud , pour une analyse rapide et transparente.
- Note: Le composant Network Gateway de l’appareil remplacera la fonctionnalité VPN actuelle.
- Un nouveau plugin de protection de la navigation pour Mobile Safari sur les appareils iOS
- Visibilité des événements Elements Mobile Protection dans le site Elements Security Center
Comme certains des changements sont assez importants, nous avons créé un article avec Questions fréquemment posées
Elements Endpoint Detection and Response
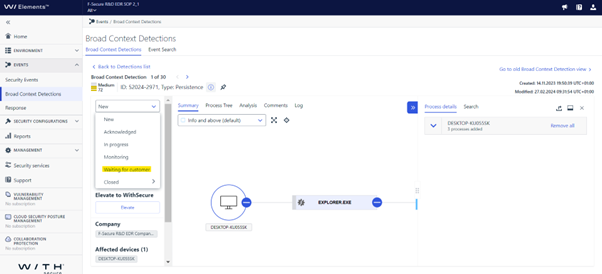
Element Endpoint Detection & Response : Nouveau statut « Waiting for customer » disponible pour les détections en contexte large
L’utilisateur peut désormais mettre à jour le statut d’un BCD en indiquant « En attente d’un client ».
En attente du client – L’incident est en attente de confirmation/réponse du client final avant de pouvoir être traité.
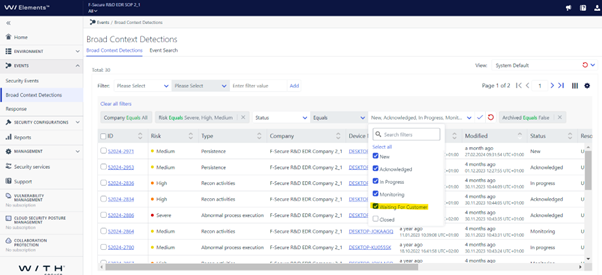
L’utilisateur peut également filtrer les BCD en fonction de cet état :
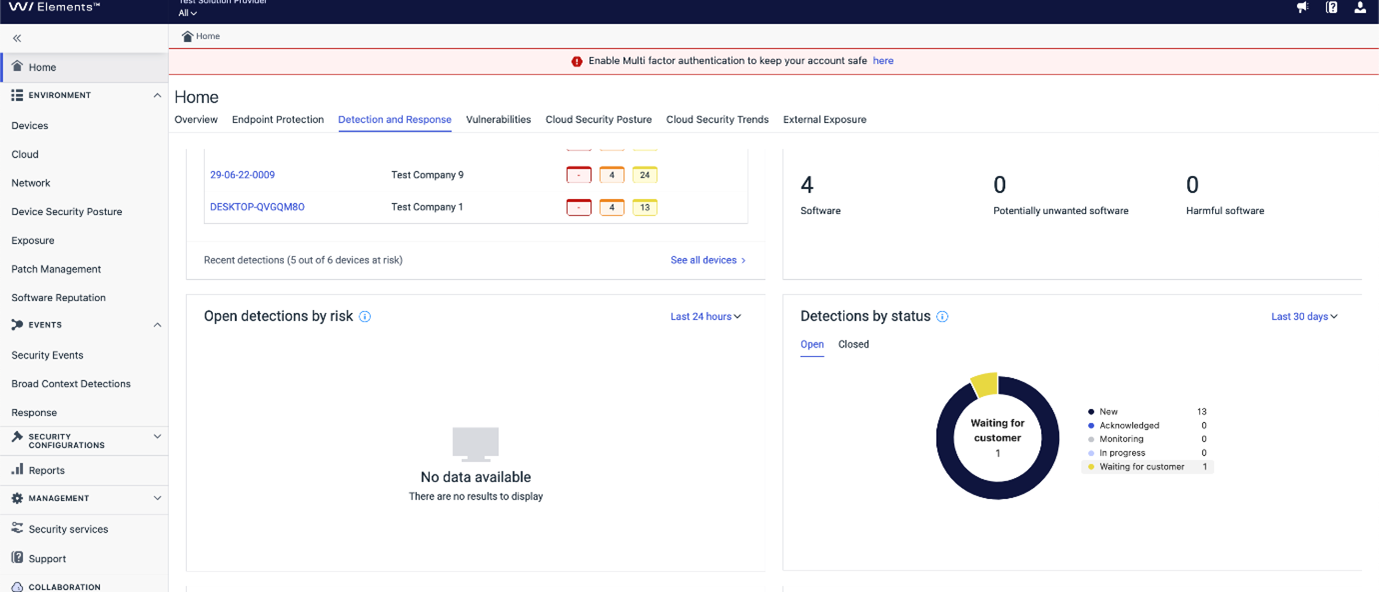
Le tableau de bord donne également un aperçu du statut :
Elements Vulnerability Management
EVM : Analyse du système
Des détections ont été ajoutées pour vérifier les vulnérabilités des produits suivants, dans le cadre d’une analyse authentifiée sur Windows :
- Outil de diagnostic Lenovo
- Mise à jour du système Lenovo
- Lenovo Service Bridge
- Pilote de gestion d’énergie Lenovo
- Lenovo Vantage
- Fondation de l’interface système Lenovo
- Mise à jour Dell
- Livraison numérique Dell
- Dell SupportAssist Enterprise
- Dell SupportAssist et Dell SupportAssist for Business PC
- Outil de diagnostic de l’autonomie de la batterie d’Intel
- Technologie Intel Dynamic Tuning
- Réunion TeamViewer
- TeamViewer Host
- cURL
- Espace de travail Devolutions
- FontForge
- Inventaire de la neige Agent
- Marionnette Bolt
- Éditions PaperCut
- Secure Connect Gateway – Application Edition
Autres éléments d’intérêt
Mensuel Threat Highlights Report: Février 2024
Voici plus d’informations sur les principaux problèmes évoqués dans le rapport « Threat Landscape Update » de février 2024 :
- Incidents d’exploitation de masse : des incidents d’exploitation massive en cours impliquant des vulnérabilités dans Ivanti ConnectSecure et ConnectWise ScreenConnect, soulignant la nécessité critique pour les organisations de corriger rapidement ces vulnérabilités afin d’éviter une compromission généralisée.
- Attaques par ransomware : La poursuite des attaques de ransomware en février, avec des opinions et des statistiques variées sur l’état du secteur des ransomwares. Cela témoigne de la menace persistante que représentent les acteurs du secteur des ransomwares et de l’importance de mesures de cybersécurité solides pour atténuer ces attaques.
- Apprentissage automatique et LLM pour les activités malveillantes: Machine Learning et Large Language Models (LLMs) pour les activités malveillantes telles que la fraude et le piratage autonome. Cela met en évidence l’évolution des tactiques utilisées par les acteurs de la menace et la nécessité d’une détection avancée et de stratégies d’atténuation dans les défenses de cybersécurité.
- Phishing/Maldoc Exploits : le rapport fait état d’une augmentation significative des exploits de type phishing/maldoc ciblant les logiciels clients. Des vulnérabilités spécifiques telles que CVE-2023-21716, CVE-2023-38831, CVE-2023-23376 et CVE-2023-23397 sont mises en évidence, ce qui indique la prévalence de ces techniques d’exploitation et l’importance d’une détection rapide et de mesures de prévention.
- Le groupe Lazarus exploite une faille dans les pilotes Windows : te rapport mentionne l’exploitation par le Lazarus Group d’une vulnérabilité de type « zero-day » (CVE-2024-21338) du pilote Windows pour désactiver les outils de sécurité. Cela souligne la menace posée par des acteurs sophistiqués et la nécessité pour les organisations de rester vigilantes face à de telles attaques ciblées.
Au cas où vous l’auriez manqué
Application de l’authentification multifactorielle
À partir du 22 avril 2024, nous commencerons à imposer l’utilisation de l’authentification multifactorielle pour accéder au site WithSecure Elements Security Center . Vous trouverez plus de détails sur notre site article dédié
Partagez vos idées avec nous
Notre objectif est de co-sécuriser le monde avec vous – maintenant en tant que WithSecure™. Pour cocréer les meilleurs produits et services de cybersécurité possibles, nous vous recommandons vivement de partager vos idées via notre portail d’idées, désormais accessible directement à partir de WithSecure™ Elements Security Center .
Plus d’informations
Les modifications et les notes de mise à jour pour toutes les parties de WithSecure™ Elements peuvent être consultées sur le site suivant Centre d’aide
This announcement was machine translated. The English version is the original.