


2024年3月
エディターズ・ハイライト
近日リリース:Elements Agent for Mac 24.1
Elements Agent for Macの新バージョンが間もなくリリースされます。管理者は、シームレスな移行をサポートするために、WithSecure MDMプロファイルを作成する必要があります:詳しくは Elements Agent for Mac changelogをご覧ください。
Elements Security Center
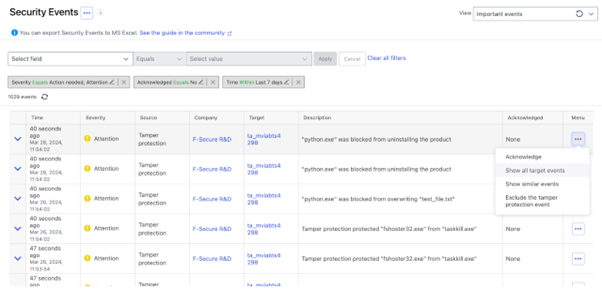
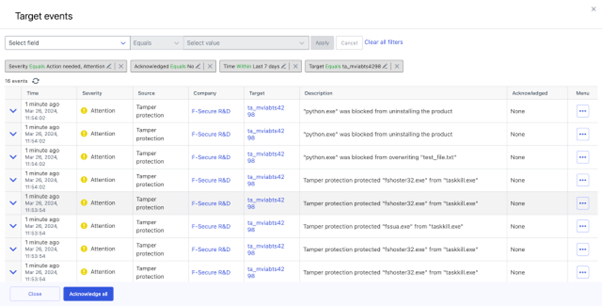
ターゲットに基づくセキュリティ・イベントの大量通知
セキュリティ・イベントの大量承認が可能になった。
その他の改善
デバイスのページ
デバイスビューでホスト名の検索がサポートされました。
レポート
電子メールレポート」タブの名称を「電子メールと通知レポート」に変更しました。この機能強化の目的は、この機能が、非準拠デバイス(マルウェア保護が無効になっているデバイスなど)についてユーザーに通知したり、特定のイベント(マルウェアがブロックされた、EDR インシデントなど)に関連するアラートを受信したりするための貴重なツールとして機能することを強調することです。
レポート/私のレポート
ユーザがまだレポートを作成していない場合、定義済みのウィジェットにアクセスするオプションが表示されるようになりました。この機能強化は、ユーザが作成できるダッシュボードの種類を理解しやすくすることを目的としています。
マイレポート」にダッシュボードを追加する際、テンプレート名(データフィールド)がダッシュボードの下に明確に表示されるようになりました。この機能強化により透明性が確保され、ユーザーはカスタマイズしたダッシュボードの構築に使用されたデータソースを理解しやすくなります。
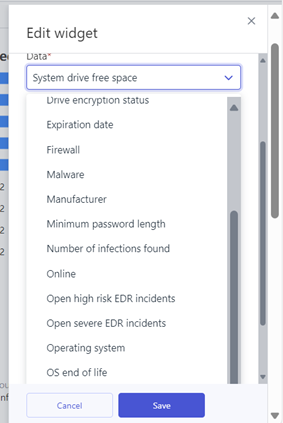
マイレポート」内でレポートを作成する際に利用できるデバイス情報を拡張しました。カスタマイズしたレポートを作成する際に、より幅広いパラメーターにアクセスできるようになりました。
レポート/電子メールと通知レポート
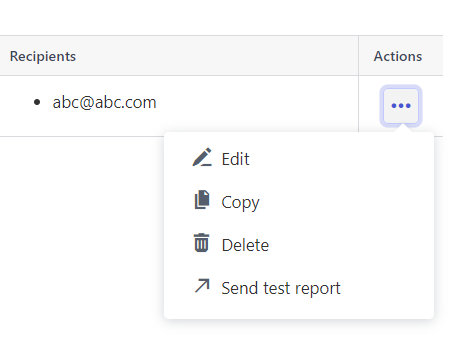
ユーザーは、「レポート/Eメールと通知レポート」セクションから直接テストレポートを送信できるようになりました。このオプションは、新しいEメール通知やレポートのテストプロセスを簡素化します。
Elements Endpoint Protection
Elements Agent コンピュータおよびサーバー用:バージョン24.2
エンドポイントクライアントの新バージョンが利用可能になり、今回のリリースでElements Agent バージョン24.2が利用可能になりました(内部バージョン24.2.187)。
エンドポイントは、再起動することなく自動的にアップグレードする。
特徴
新しいWithSecure Elements agent 更新メカニズム。
私たちは、エフセキュア製品で使用されているサービスとはまったく異なるバックエンド サービスを使用しています。したがって、このリリースも 新しいサーバーアドレスを導入に接続します。新しいバックエンド・サービスへの切り替えは、通常の自動エンドポイント・アップグレードと同様に行われる。余分な帯域幅は最小限で済む。
注エンドポイントにACS(Azure Code Signing)の依存関係がない場合、自動的に24.2にアップグレードされません(ACSの問題が解決されれば自動的にアップグレードされます)。
詳細は以下を参照のこと。 Microsoft Windows におけるサポートの変更 – 最小パッチレベル -WithSecure Community
ARM64プロセッサ上のWindowsをサポート
WithSecure Elements EPP for Computers」と「WithSecure Elements EPP for Computers Premium」のバージョン24.2で、Windows ARM64デバイスをサポートするようになりました。以下の機能がサポートされます:
- ヒューリスティック&行動分析
- ディープガード
- 広範なウェブ保護
- ファイアウォール管理
- 統合パッチ管理
- デバイス制御
- ロールバック
Elements Mobile Protection新しいリリースMobile Protection
このたび、AndroidとiOSの両デバイスに対応した新バージョンElements Mobile Protection 。
簡単に説明すると、このバージョンには次のような利点がある:
ブラウジング・トラフィックを保護する際の全体的なユーザー・エクスペリエンスと信頼性の向上
- 新しい ネットワーク・ゲートウェイWithSecure Security Cloud を利用し、シームレスで高速なスキャンを実現。
- 注:デバイス上のネットワーク・ゲートウェイ・コンポーネントは、現在のVPN機能を置き換えます。
- iOSデバイスのMobile Safari用の新しいブラウジング保護プラグイン
- Elements Mobile Protection Elements のイベントへの可視性Security Center
いくつかの変更点は非常に重要であるため、我々は以下の記事を作成した。 よくある質問
Elements Endpoint Detection and Response
Element Endpoint Detection & Response:Broad Context Detectionsに新しいステータス「Waiting for customer」が追加されました。
BCDのステータスを “顧客待ち “として更新できるようになりました。
顧客待ち-インシデントを進行する前に、エンドカスタマーの確認/応答待ちです。
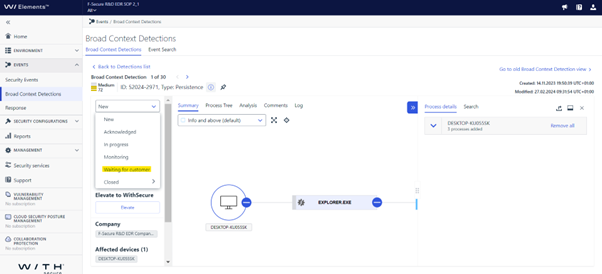
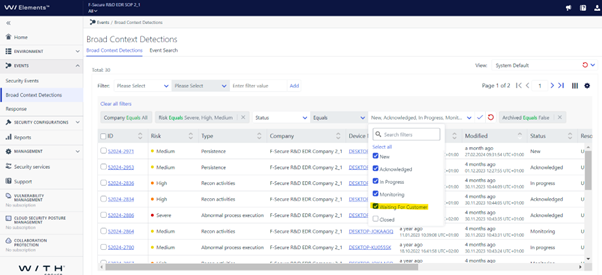
ユーザーはこのステータスでBCDをフィルタリングすることもできる:
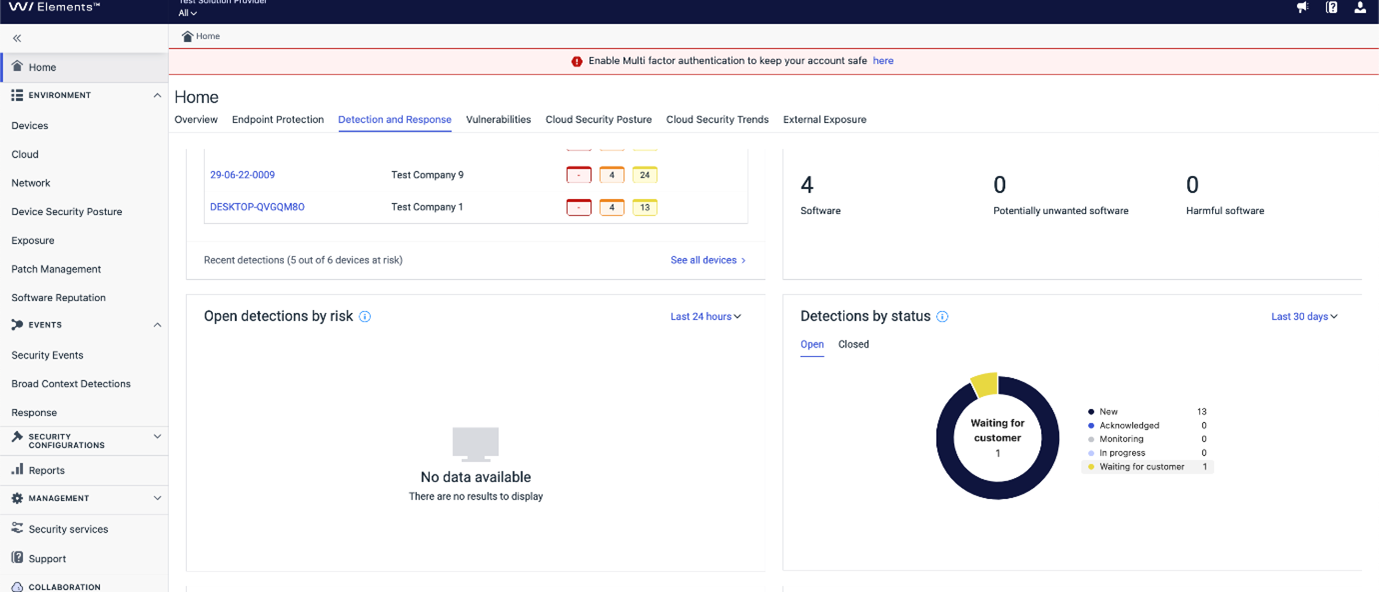
ダッシュボードには、ステータスの概要も表示される:
Elements Vulnerability Management
EVMシステムスキャン
Windowsの認証スキャンにおいて、以下の製品の脆弱性をチェックするための検出が追加された:
- レノボの診断ツール
- レノボ・システム・アップデート
- レノボ・サービスブリッジ
- レノボ電源管理ドライバ
- レノボ・バンテージ
- レノボ・システム・インターフェイス・ファウンデーション
- デル・アップデート
- デル・デジタル・デリバリー
- デルサポートアシストエンタープライズ
- デルサポートアシストおよびデルサポートアシスト for Business PC
- インテル電池寿命診断ツール
- インテル・ダイナミック・チューニング・テクノロジー
- TeamViewerミーティング
- TeamViewerホスト
- cURL
- デボリューションズ・ワークスペース
- フォントフォージ
- 雪の在庫Agent
- パペットボルト
- ペーパーカット版
- セキュアコネクトゲートウェイ – アプリケーション版
その他の関心事項
毎月Threat Highlights Report :2024年2月
2024年2月の脅威情勢最新報告書に含まれる主要問題についての詳細は以下の通りである:
- 大量搾取事件:Ivanti ConnectSecureおよびConnectWise ScreenConnectの脆弱性を狙った大規模な悪用事件が発生中であり、広範な侵害を防止するために組織がこれらの脆弱性に速やかにパッチを適用する必要性があることを強調しています。
- ランサムウェア攻撃2月に入ってもランサムウェア攻撃が続いており、ランサムウェア分野の状況についてさまざまな意見や統計が発表されている。このことは、ランサムウェアの脅威が根強いこと、そしてそのような攻撃を軽減するための強固なサイバーセキュリティ対策の重要性を示している。
- 悪意ある活動のための機械学習とLLM:機械学習と大規模言語モデル(LLM)は、詐欺や自律的ハッキングなどの悪意ある行為に使用されます。これは、脅威行為者によって使用される進化する戦術と、サイバーセキュリティ防御における高度な検出および緩和戦略の必要性を浮き彫りにしています。
- フィッシング/マルドックの悪用 本レポートでは、クライアント・ソフトウェアを標的としたフィッシング/マル ドック詐欺の大幅な増加が指摘されている。CVE-2023-21716、CVE-2023-38831、CVE-2023-23376、CVE-2023-23397といった特定の脆弱性が強調されており、これらの悪用手法の蔓延と、タイムリーな検出および防止対策の重要性が示されています。
- Windowsドライバのゼロデイを悪用するLazarusグループ:tLazarusグループは、Windowsドライバのゼロデイ脆弱性(CVE-2024-21338)を悪用し、セキュリティ・ツールを無効化している。これは、洗練された脅威行為者がもたらす脅威と、組織がこのような標的型攻撃に対して警戒を怠らない必要性を強調している。
念のため
多要素認証の実施
2024年4月22日より、WithSecure Elements Security Center にアクセスする際、多要素認証の利用を強制します。詳しくは 専用記事
アイデアを共有しよう
WithSecure当社の目的は、皆様とともに世界を共同セキュリティで保護することです。最高のサイバーセキュリティ製品とサービスを共創するために、WithSecure™Elements Security Center から直接アクセスできるようになった当社のアイデアポータルを通じて、皆様のアイデアを共有されることをお勧めします。
詳細情報
WithSecure™Elements のすべての部分の変更履歴とリリースノートは、次の場所で見ることができます。 ヘルプセンター
This announcement was machine translated. The English version is the original.