


2023年7月
Elements セキュリティセンター
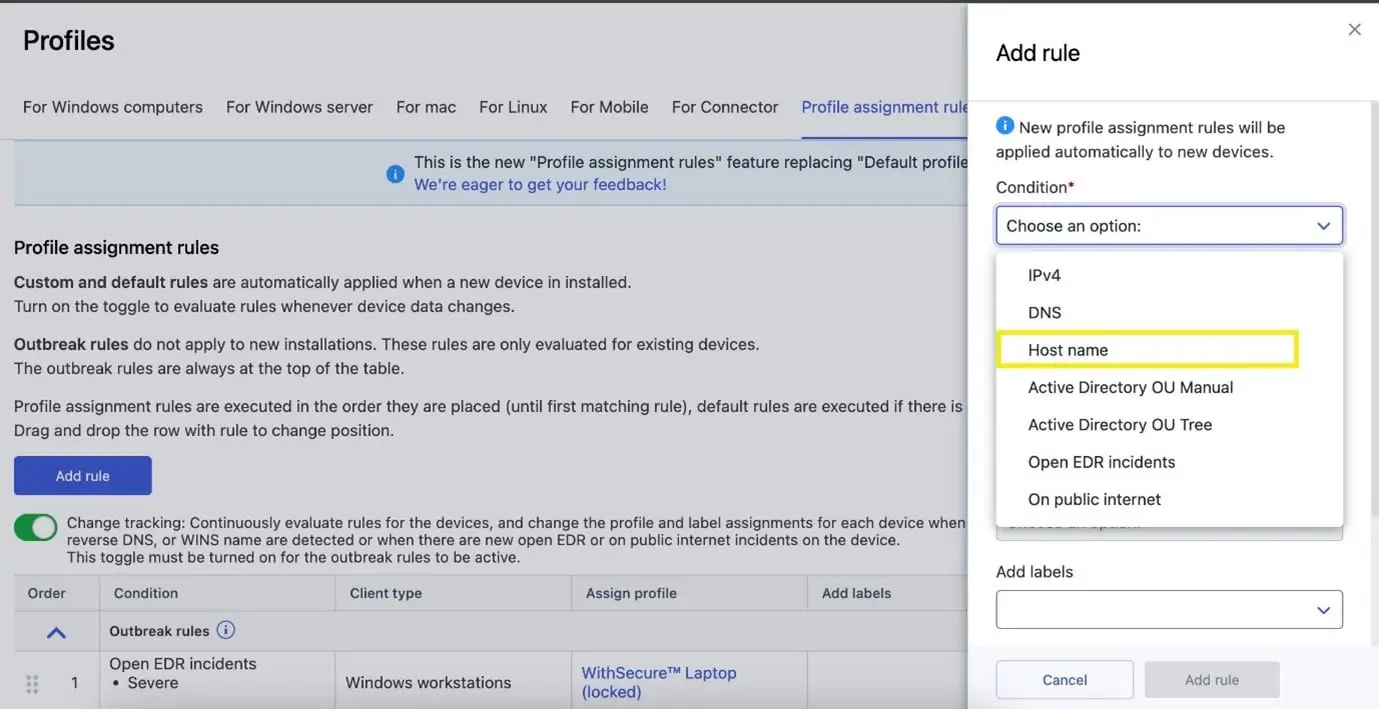
プロファイル割り当てルールにおいて、”WINS “は “ホスト名 “に名称変更されました。
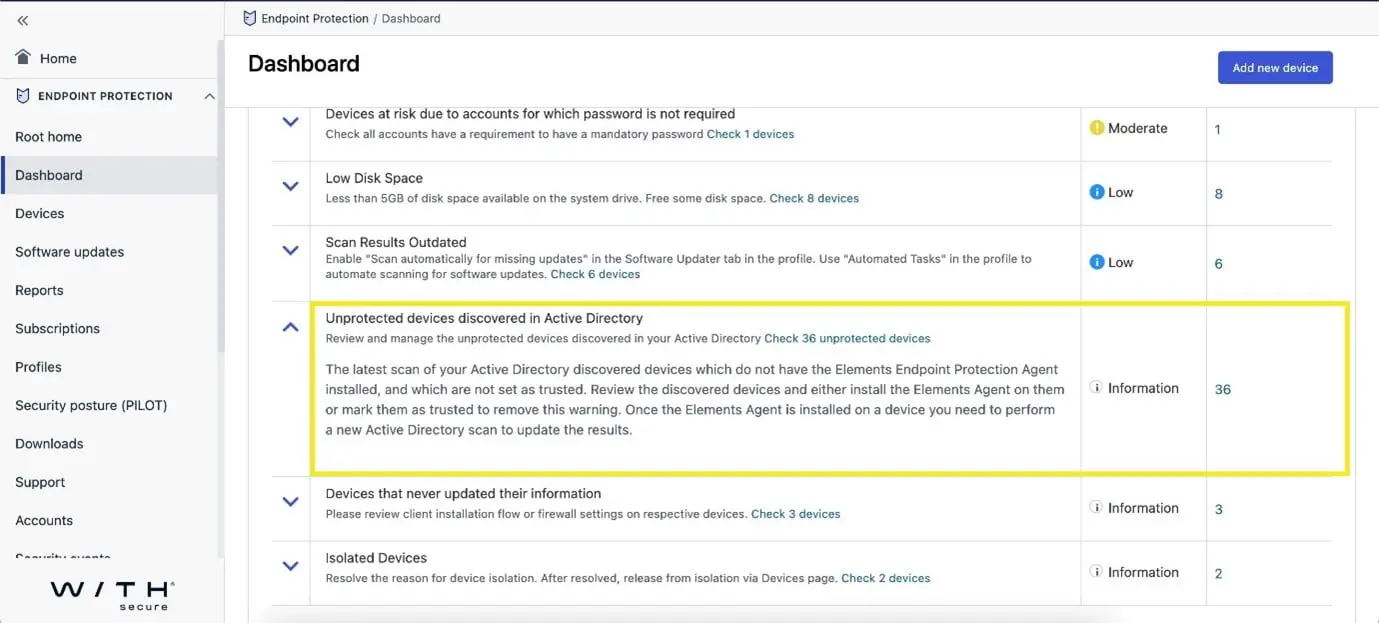
Dashboard- 課題リストに、企業の信頼されていないデバイスの数が表示されるようになりました。
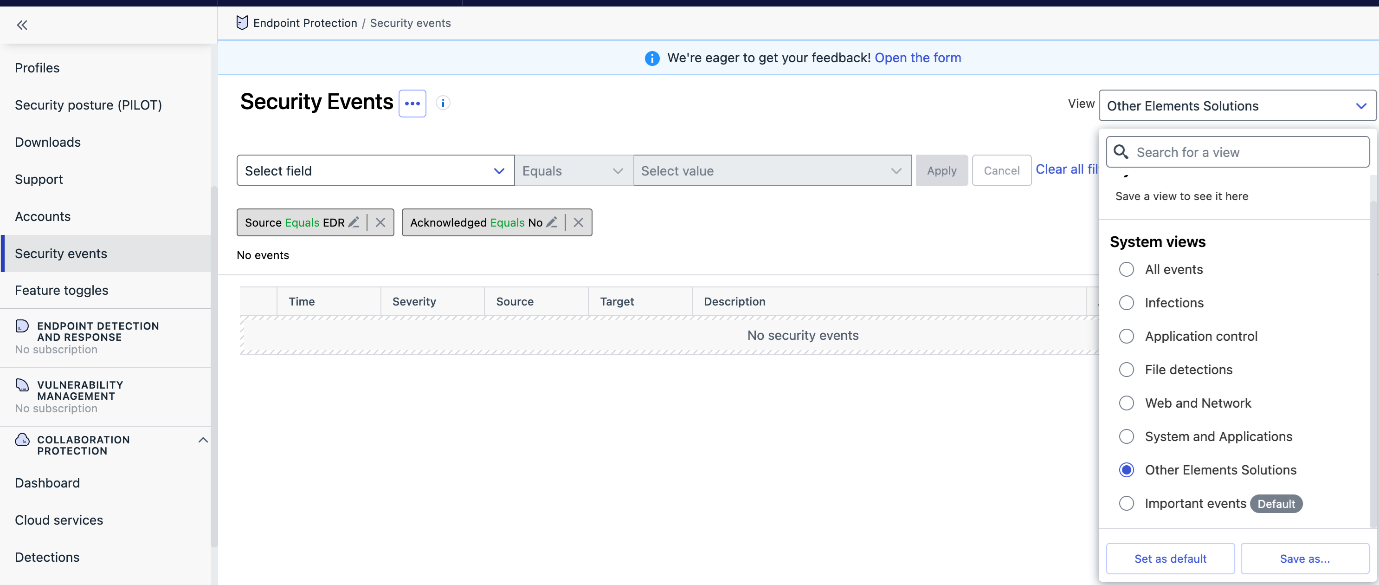
新しいSystem Views が追加された。Security Events
- ファイル検出
- ウェブとネットワーク
- システムとアプリケーション
- その他Elements ソリューション
Security Events タブに新しいチャートが追加されました。
Reports セクションに新しいグラフをいくつか追加し、イベント数をソース別にグループ化して表示するようにした。
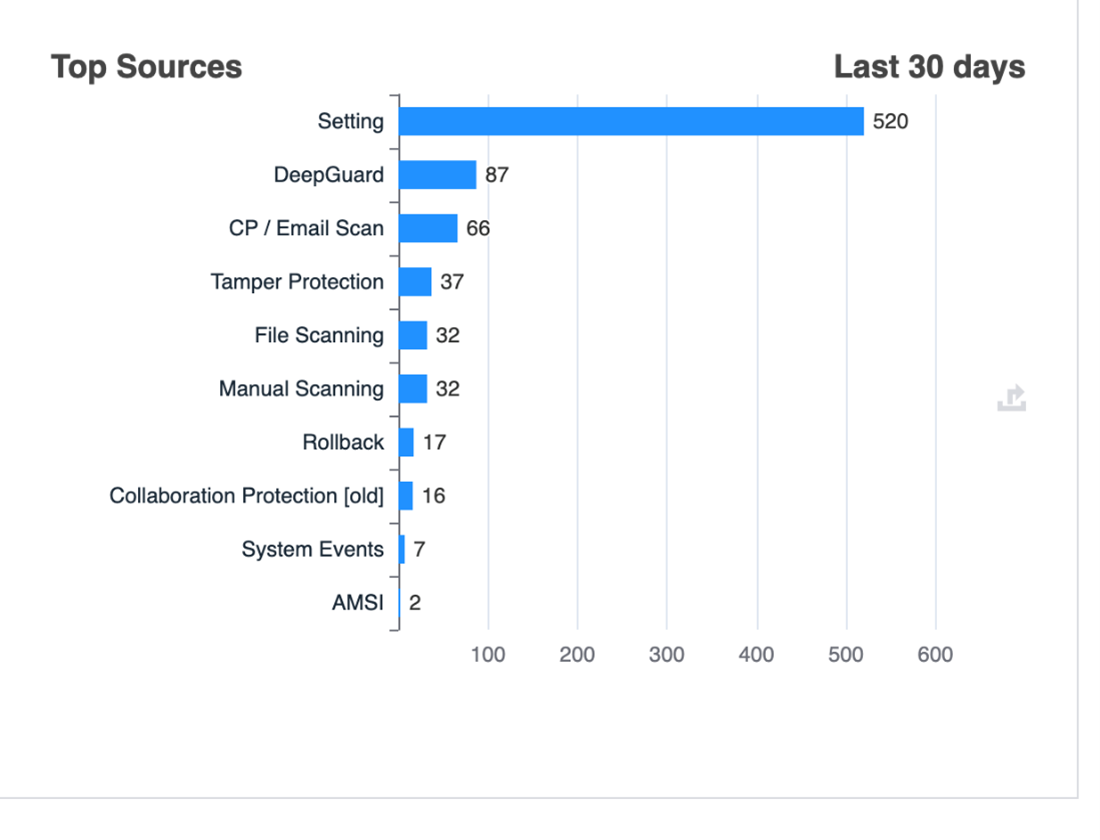
さらに、以下のチャートもある:
- Web Content Control – トップ・ブロック・カテゴリー
- Data Guard – ブロックされたアプリケーションのトップ
- Device Control – トップ・ルール・ブロック・デバイス
- Tamper Protection – トップ・アラート・タイプ
- System Events – トップイベントの種類
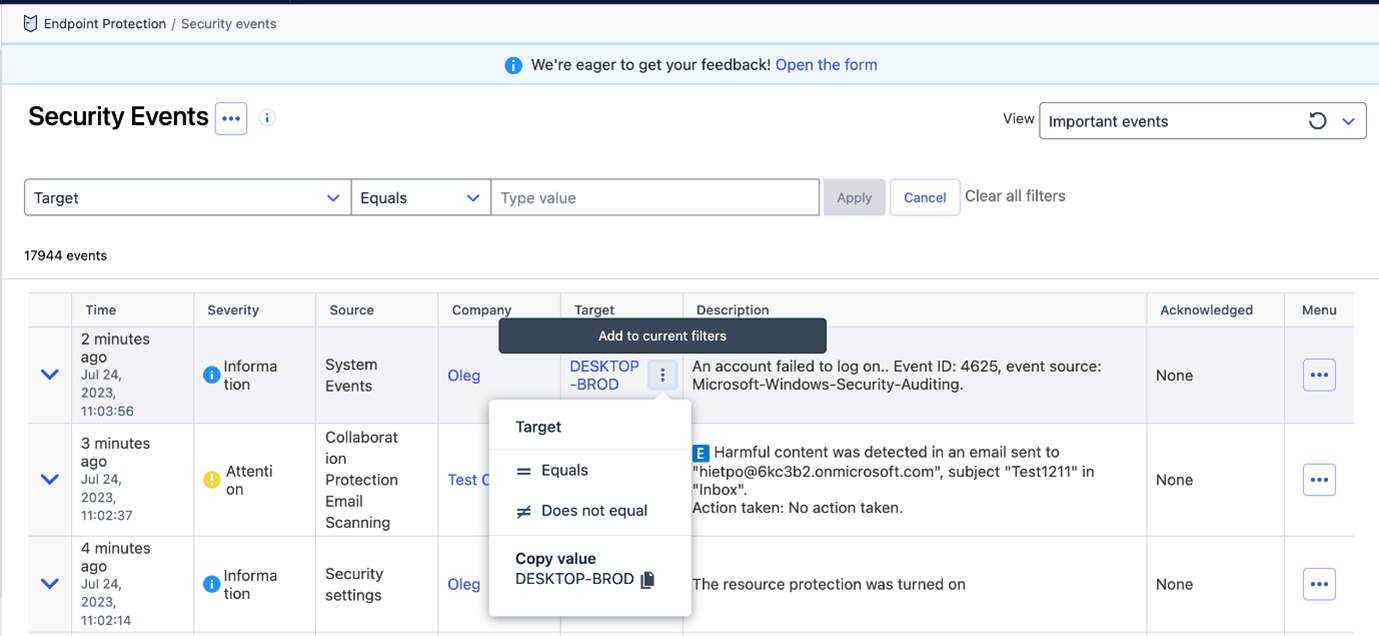
Security Events は、 列( と の両方)でフィルタリングできる。Target Filter Panel Quick Filter
- フィルターは2023年6月1日以降のイベントから適用されます。
- 古いイベントについては、”Device UUID” フィルタをフォールバックオプションとして使うべきである。
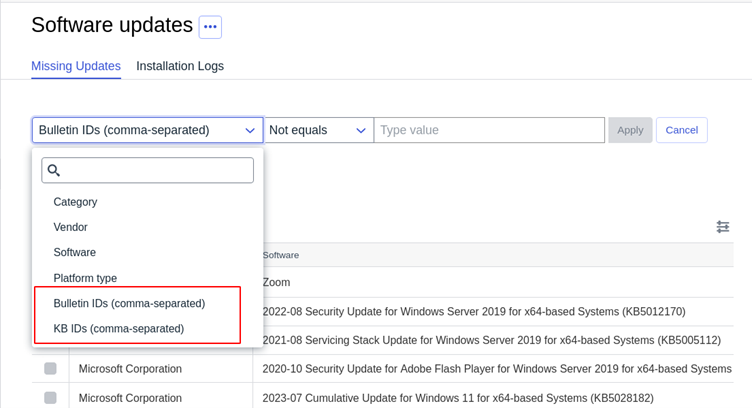
見つからないアップデートは、Bulletin id とKB id
Security Events Operations が監査されるようになった。
これらの謝辞は、Reports →Audit Log の下に表示され、分析することができる。
Elements エンドポイントプロテクション
Elements モバイル・プロテクション:iOSバージョン23.1.10291リリース
iOS 用WithSecure Elements Mobile Protection アプリのアップデート(23.1.10291)がリリースされました。
このリリースによってもたらされるもの:
- アクティベーション段階でのエラー処理が改善され、より効率的になった。
- アプリがサポートするようになった:
- オン/オフのクイックアクションNetwork Protection
- ショートカットオートメーションによるアプリごとのVPN
このアプリは、WithSecure Elements Endpoint Protectionポータルと共に、現在サポートされている:
- “Request diagnostic file” リモートoperations
- 以下のセキュリティ・パラメータを設定する:
- 通知許可の変更
- ジェイルブレイクしたデバイスの検出
- オープンWiFiに接続されたデバイス
- シミュレータ上で動作するアプリ
- アプリはクローン
- パーソン・イン・ザ・ミドル脆弱性のチェック
- 古いオペレーティング・システム
- ネットワークはプロキシ設定を使用する
- 使用可能なディスク容量のチェック
Elements モバイル保護:アンドロイドバージョン23.1.0022525
Android 用WithSecure Elements Mobile Protection アプリのアップデート(23.1.0022525)がリリースされました。
このリリースには以下が含まれる:
- アプリがバックグラウンドで実行される際の信頼性が向上しました。
このアプリとWithSecure Elements Endpoint Protection ポータルを併用すると、以下が表示されます。
- デバイスがMDMに登録されている場合
- アプリのバージョン形式は、他のWithSecure 製品と互換性があります。
- 割り当てられたプロファイルの名前とバージョンは、ユーザーインターフェイスの[バージョン情報]セクションに表示されるようになりました。
- アップデート後、アプリがユーザーに新しいパーミッションを要求するようになりました。
アプリおよびWithSecure Elements Endpoint Protection ポータルは、以下のリモートoperations をサポートするようになりました:
- Request diagnostic file
- デバイスにメッセージを送る
- マルウェアスキャンを開始する
- 全ステータスを送信
そして、以下のセキュリティー・パラメーター:
- 通知許可の変更
- ロケーション許可の変更
- ファイルアクセス許可の変更
さらに、以下のsecurity events :
- 感染発見
Elements エンドポイントの検出と応答
この変更はまだ本番にはリリースしていませんが、EDR の自動アクションに近々変更が加えられることを発表しました。この変更の詳細は コミュニティ専用記事
Elements コラボレーションの保護
新しく追加されたメールボックスのオンボーディング・ロジックは、ユーザーの期待とニーズに応えるために見直された。
以前は “Automatically protect newly-added mailboxes” オプションをオンにすると、新しく追加されたメールボックスは自動的に保護されました。十分なライセンスがない場合は、古いメールボックス(アルファベット順)から保護が解除されました。
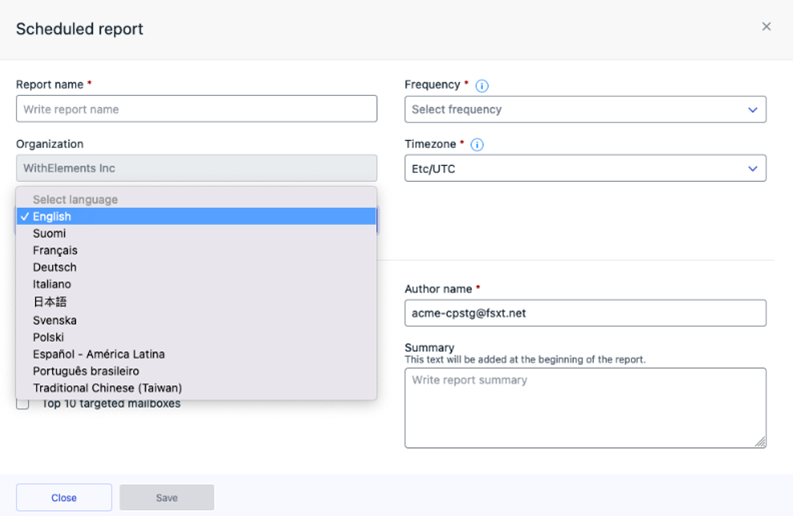
さらに、reports 、多言語で利用できるようになった:
英語、フィンランド語、フランス語、ドイツ語、イタリア語、日本語、スウェーデン語、ポーランド語、スペイン語、ポルトガル語、繁体字中国語(台湾)。
管理者は、好みの言語でレポートを生成できるだけでなく、すでにスケジュールされているreports の言語設定を編集することもできます。ユーザー設定で定義された言語は、レポートのローカリゼーションのデフォルトとして設定されます。この機能により、target 利用者の言語嗜好に沿った便利なレポート形式が保証されます。
Elements 脆弱性管理
Elements 脆弱性管理ポータル
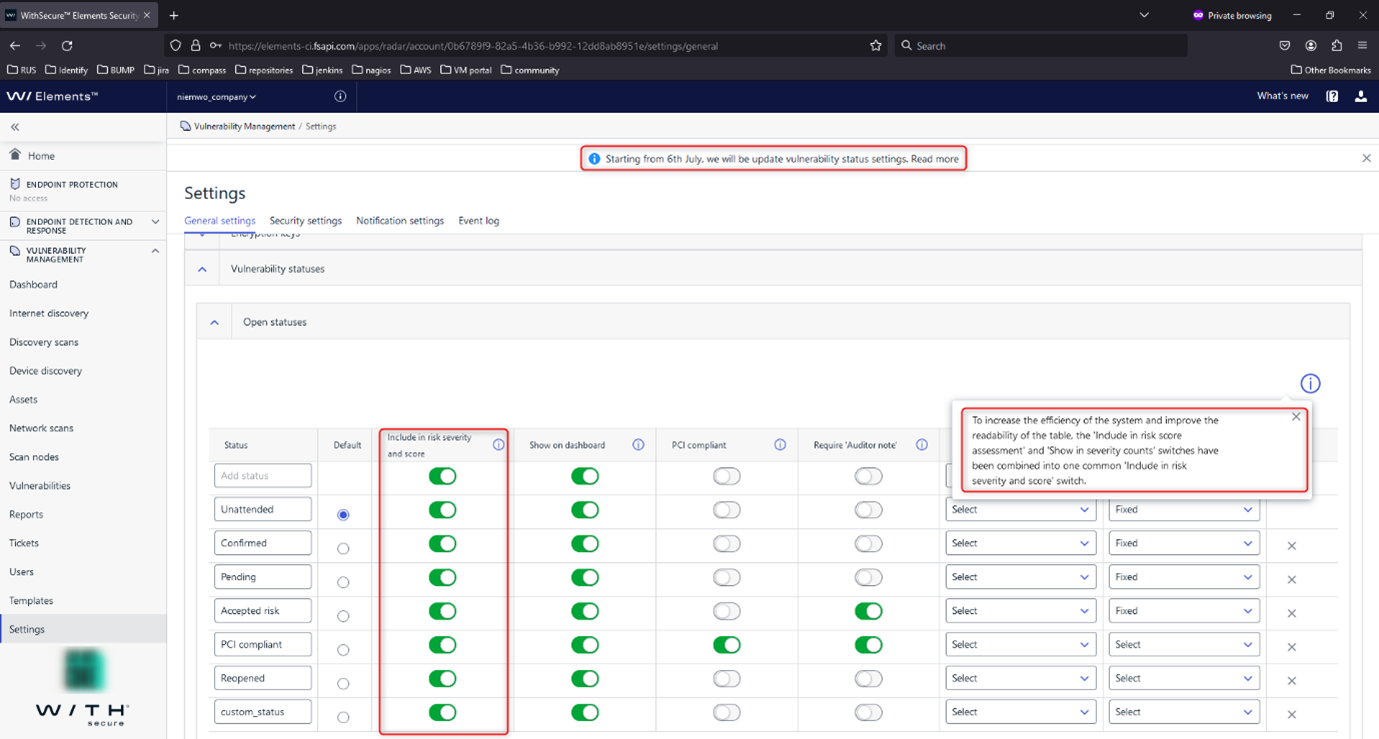
システム効率と表の見やすさを向上させるため、「リスクスコア評価に含める」スイッチと「重大度カウントに表示する」スイッチを統合し、「リスクの重大度とスコアに含める」という単一の統一スイッチにした。
このスイッチが特定の脆弱性ステータスで無効になっている場合:
- そのようなステータスの脆弱性は、資産リスクを評価する際には考慮されない。
- このステータスを持つ脆弱性は、脆弱性全体の数にカウントされない。
このアップデートは、コンフィギュレーション・プロセスを合理化し、脆弱性のリスクと深刻度の評価をより明確にし、管理できるようにすることを目的としている。
また、APIキー認証情報を使用して認証されたネットワークデバイスのスキャンをポータルでサポートするようになりました。ユーザーは、リモートデバイスに秘密のAPIトークンを提供することで、スキャンを認証できるようになりました。
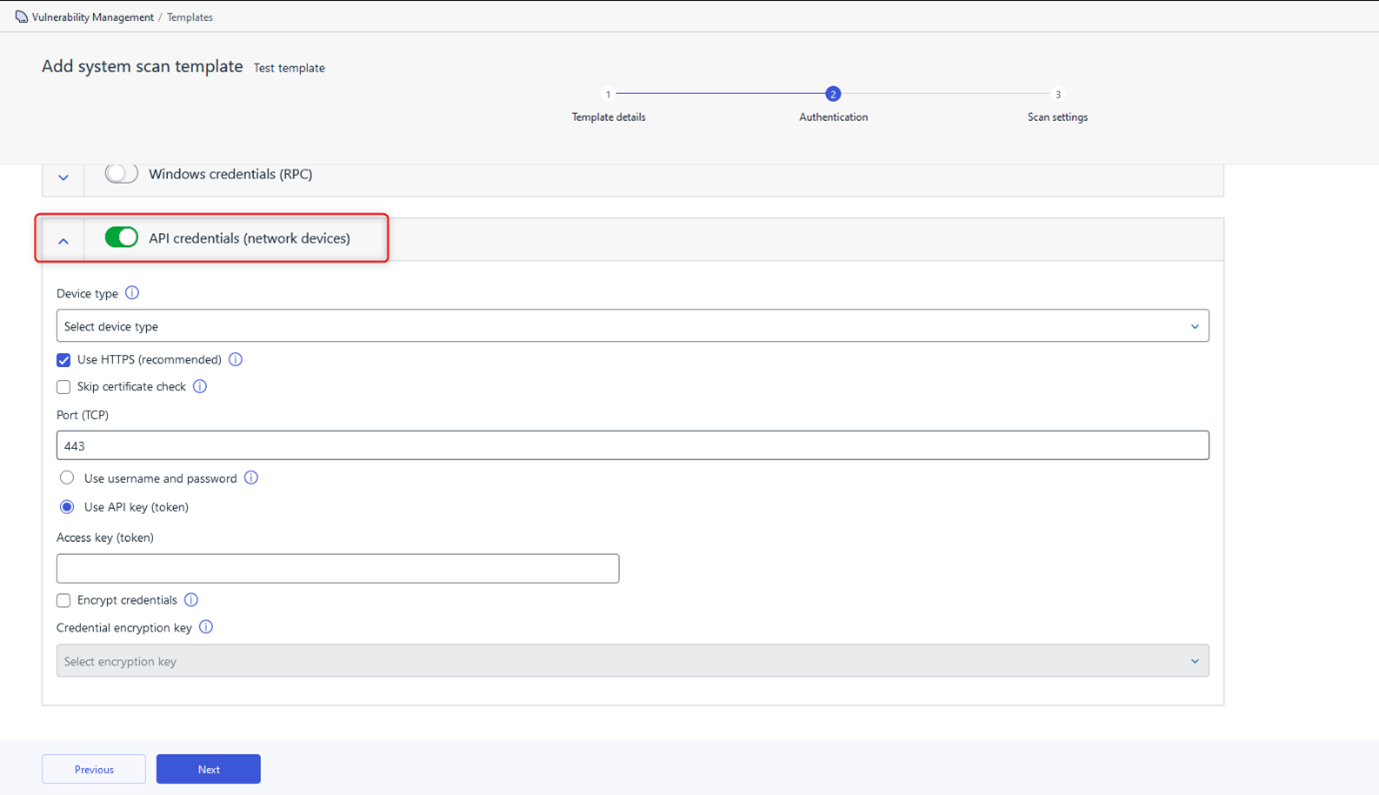
Elements 脆弱性管理システムのスキャン
Windowsの認証スキャンに以下の機能が追加された。
- Progress MOVEit Transferにおける脆弱性の検出
- GLPIエージェントの脆弱性を検出する
- Dell Display Managerの脆弱性を検出する
- Veeam Agentの脆弱性を検出する
- Bitwarden Desktopの脆弱性を検出する
- Audacityの脆弱性を検出する
- Citrix仮想アプリケーションおよびデスクトップにおける脆弱性の検出
- Nessus Network Monitorで脆弱性を検出する
- HPE統合スマートアップデートツールの脆弱性を検出する
- Atera Agentの脆弱性を検出する
- NinjaRMM エージェントの脆弱性を検出する
- QNAP QVPNデバイスクライアントの脆弱性を検出する
加えて
- 認証されたWindowsとエンドポイントエージェントスキャンでもMongoDBソフトウェアで検出された脆弱性を報告する。
Elements 脆弱性管理Linuxスキャンノードエージェント
Linux Scan Node Agentの新バージョンがリリースされ、以下の点が変更されました:
Apiモードスキャンで使用される認証情報のBase64デコード
API経由で認証されたネットワークデバイスのスキャンをポータルでサポート
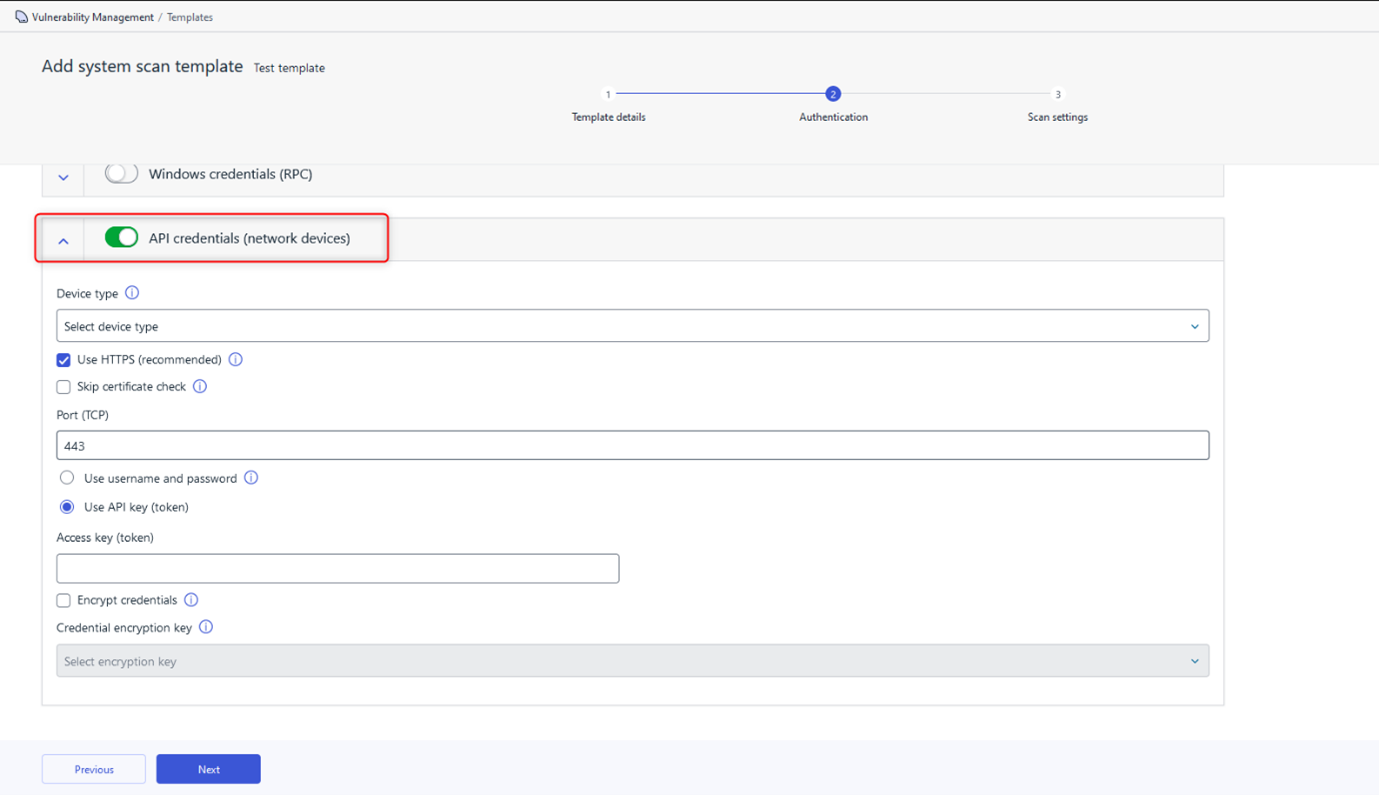
統合
Elements API:
EDR 事故状況の管理
の新しいエンドポイント。 の状況を管理する。EDRインシデントが利用可能になりました。これにより、MSSPはSOCプラットフォーム(SOARなど)からEDR インシデントのステータスを更新することができます。これは、Elements Security Centerでステータスを最新に保つだけでなく、偽陽性として閉じるときに特定のインシデントを自動的にホワイトリストに登録するためにも重要です。
デバイスとインシデントの新しいフィルター
インシデントとデバイスに新しいフィルターが追加されました:
- 事件新しいフィルター リスクレベルに導入された。 インシデント・リスティング・エンドポイント.これは、より高いリスクレベルの事故をリストアップするために使用される。
- デバイス新しいフィルター サブスクリプションキーに導入された。 デバイス・リスト・エンドポイント.これは、指定されたサブスクリプションキーのデバイスのみをリストアップする可能性を可能にします。
その他の関心事項
月間脅威ハイライトレポート2023年6月
クロップによるMOVEitの脆弱性の大量悪用
Clopランサムウェアグループは、安全なファイル転送ソフトウェアであるMOVEitの脆弱性を悪用し、複数の組織が所有する機密データにアクセスした。この攻撃により、78の組織に属するデータが流出した。
BYOVD(脆弱なドライバーの持ち込み)」テクニックを使用したAV/の終了。EDR
サードパーティ製ドライバの脆弱性を悪用することで、アンチウイルス(AV)やエンドポイント検知・対応(EDR )システムを回避するために、脅威行為者が使用するテクニックについて考察する。この手法では、攻撃者が自分自身の脆弱なドライバをシステムに持ち込み、それを悪用して機密データにアクセスします。
中国APTグループのボルト台風に関する活動
Volt Typhoonとして知られる中国のAPT(Advanced Persistent Threat)グループは、フォーティネット製品の脆弱性を悪用して、標的のシステムに初期アクセスすることを好むことで知られています。
人気ゲーム「マインクラフト」のMODに毒が盛られる
人気ビデオゲーム「Minecraft(マインクラフト)」用の悪質なMODが脅威者によって作成された。これらのMODは、ユーザーのログイン認証情報を盗み、マルウェアを拡散するように設計されています。
ハクティビズムの最新状況
新しいグループ、戦術、ターゲットなど、ハクティビズムの世界の最新動向。ハクティビズム(Hacktivism)とは、個人またはグループが政治的または社会的アジェンダを推進するためにハッキング技術を使用するサイバー活動の一形態である。
ランサムウェアの動向
新たに3つのランサムウェア・グループが確認されたほか、6月を通して最も活発だったグループに関する攻撃規模や統計に関する最新情報を紹介する。
念のため
アイデアを共有しよう
私たちの目的は、皆様とともに世界を共同セキュリティで守ることです – 現在、WithSecure™.最良のサイバーセキュリティ製品とサービスを共同創造するため、WithSecure™Elements セキュリティセンターから直接アクセスできるようになった当社のアイデアポータルを通じて、アイデアを共有することをお勧めします。
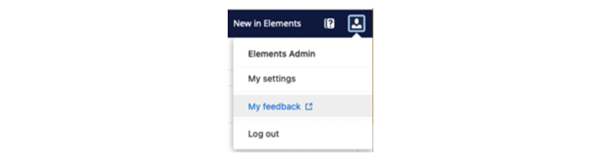
詳細情報
WithSecure™Elements のすべての部分の変更履歴とリリースノートは、次の場所で見ることができます。 ヘルプセンター
This announcement was machine translated. The English version is the original.