


2023年10月
エディターズ・ハイライト
Elements API 多くのレスポンス・アクションをサポート
私たちは、本番環境における追加のレスポンス・アクションの開始を発表できることを嬉しく思います。これには以下が含まれます:
- プロファイルの割り当て
- マルウェアのスキャン
- メッセージの表示
- デバッグ・ロギングなどの機能を有効にする
- 診断ファイルの収集
これらの機能強化は、SOARを使用するパートナーにとって非常に重要である。
例えば、(隔離する代わりに)制限されたプロファイルを割り当て、制限の理由をユーザーに知らせるメッセージを表示することができる。プレイブックはまた、直ちにスキャンをトリガーしたり、Microsoft イベントログをセキュリティイベントとして収集するようにプロファイルを設定したり、デバッグログを有効にしたり、診断ファイルを収集したりすることもできる。これにより、アナリストは、インシデントの作業を開始するときに、より多くの情報を自由に利用できるようになる。
Endpoint Protection API は非推奨となりました。
Elements API の「missing software update」機能のサポートにより、Endpoint Protection API は完全に置き換えられました。できるだけ早くElements API に移行し、Elements コネクタが古いEndpoint Protection API を使用しないようにしてください。
Elements Security Center
Elements ニュースセンターのご紹介
Elements Security Center に追加された最新機能の一つであるElements ニュースセンターのリリースをお知らせいたします。この機能により、Security Center で何が起きているのか、試したくなるような新機能の詳細を読んだり、最新の変更履歴を素早く参照したり、変化し続ける脅威の状況に対応する準備が簡単にできるようになります。
ニュースセンターについて詳しくは、以下をご覧ください。 専用記事
Elements Endpoint Protection ポータル
メールレポート
電子メールレポートは、毎日、毎週、毎月の間隔で送信するように設定できるようになりました。また、管理者はレポートを受信したい時間帯を選択することができます。
URL情報のプライバシー・ノート
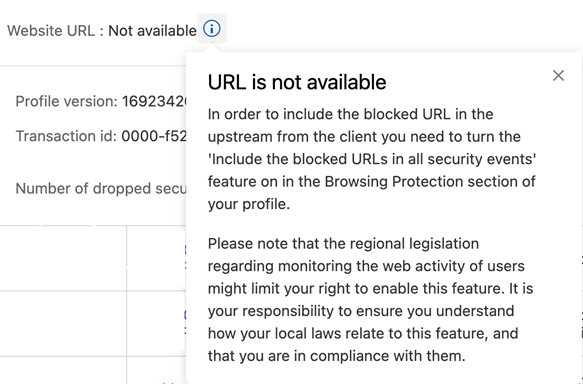
セキュリティイベントの詳細に、なぜウェブサイトのURL情報がイベントから欠落しているのかを説明する情報と、プロファイルでそれを有効にする方法についてのガイダンスを追加しました。
ダイナミック・リスク・スコアとアウトブレイク・コントロール
プロファイル割り当てルールにおいて、動的リスクスコアをアウトブレイク制御のトリガーとして使用できるようになりました。これにより管理者は、既知の脅威に対してアクティブなエクスプロイトが存在する場合に、エンドポイントデバイスの安全性を確保するためのルールをさらに定義できるようになった。
自動化されたタスクは、ユーザーの不在時にも実行可能
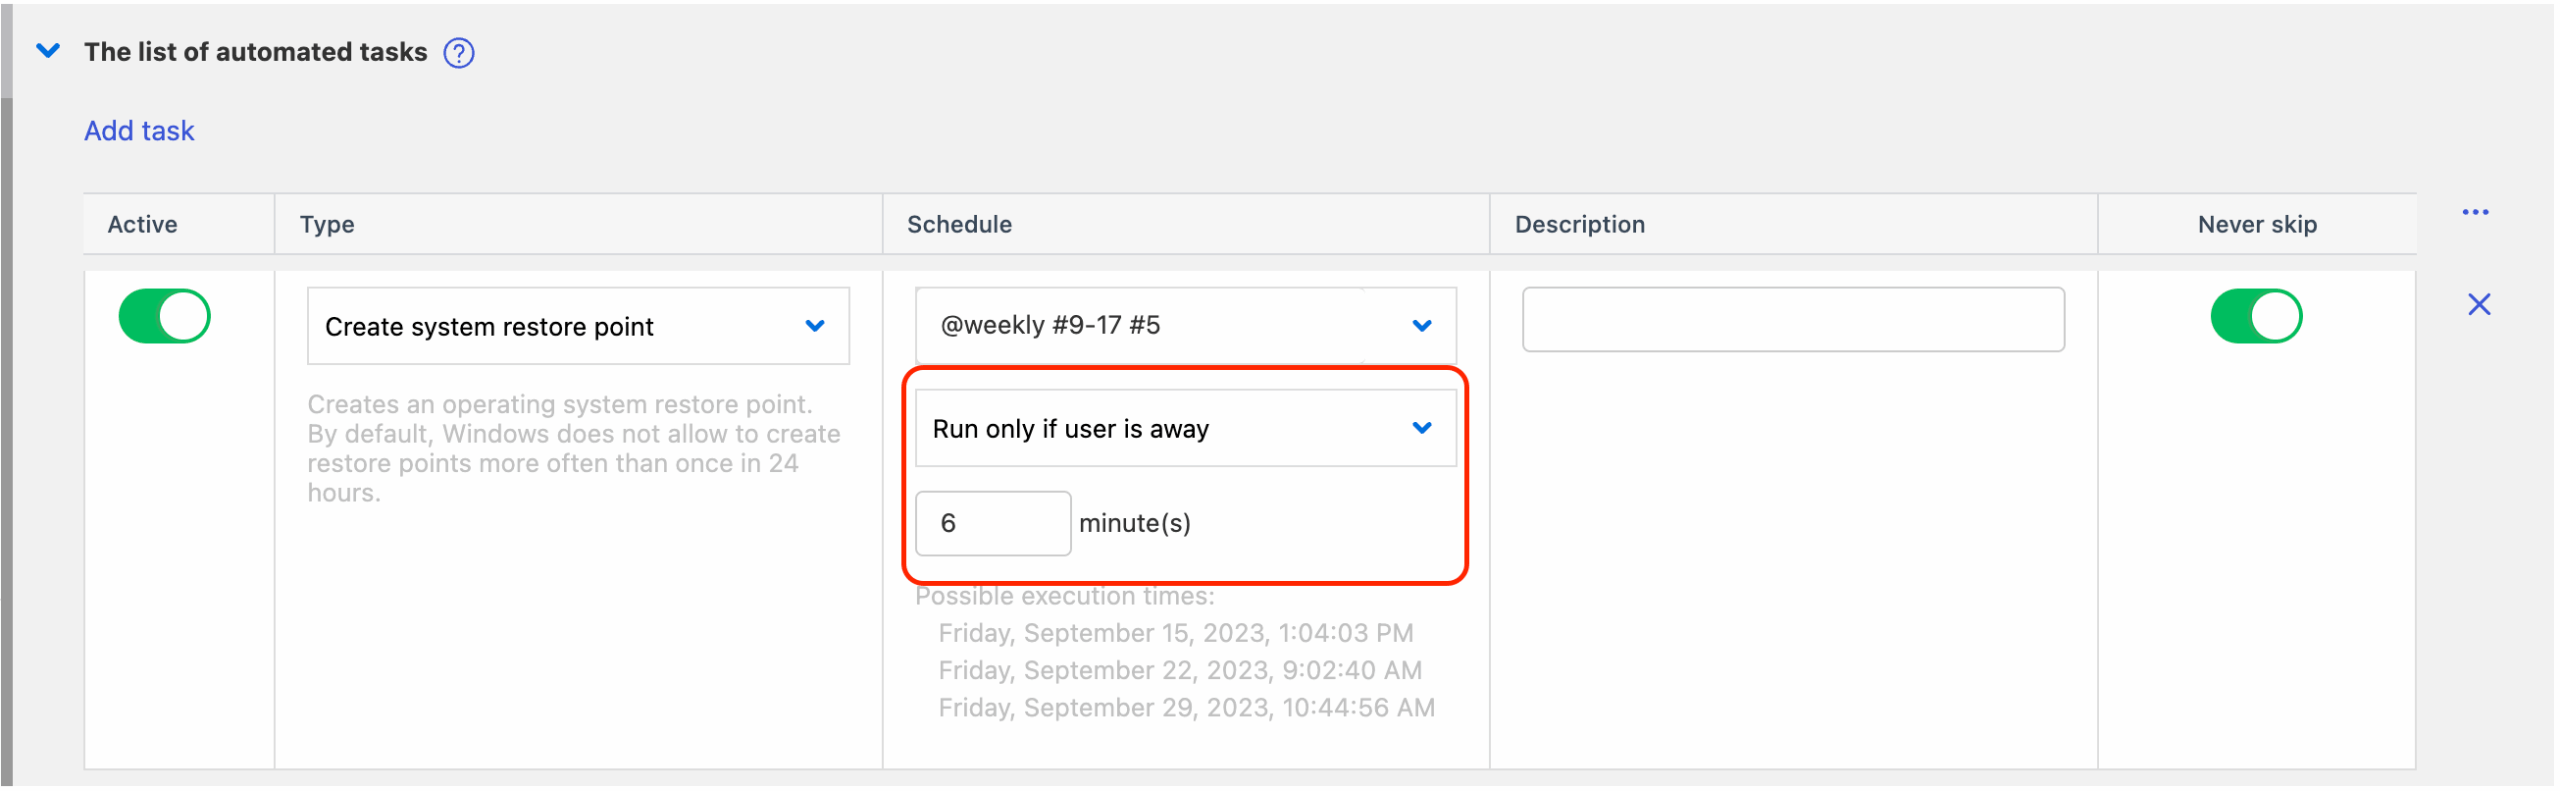
ユーザーの “離席 “後に発動する自動タスクを定義できるようになった。
ルールと除外のためのカスタムノート
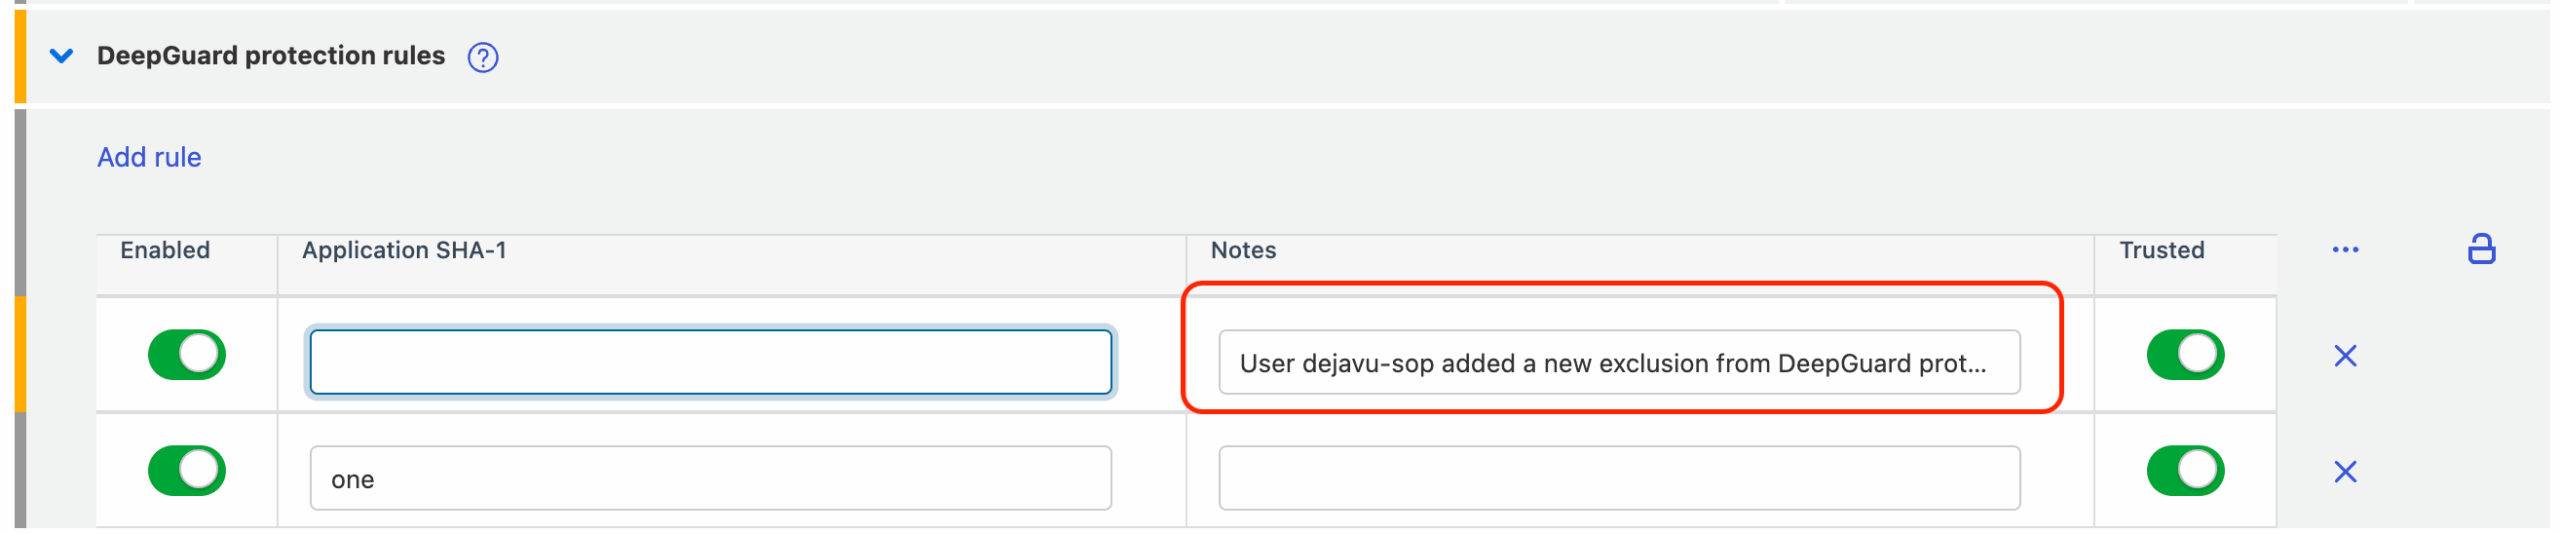
新しい除外項目やルールにカスタムノートを追加できるようになりました。
すべてのセキュリティスキャンに対するグローバル除外
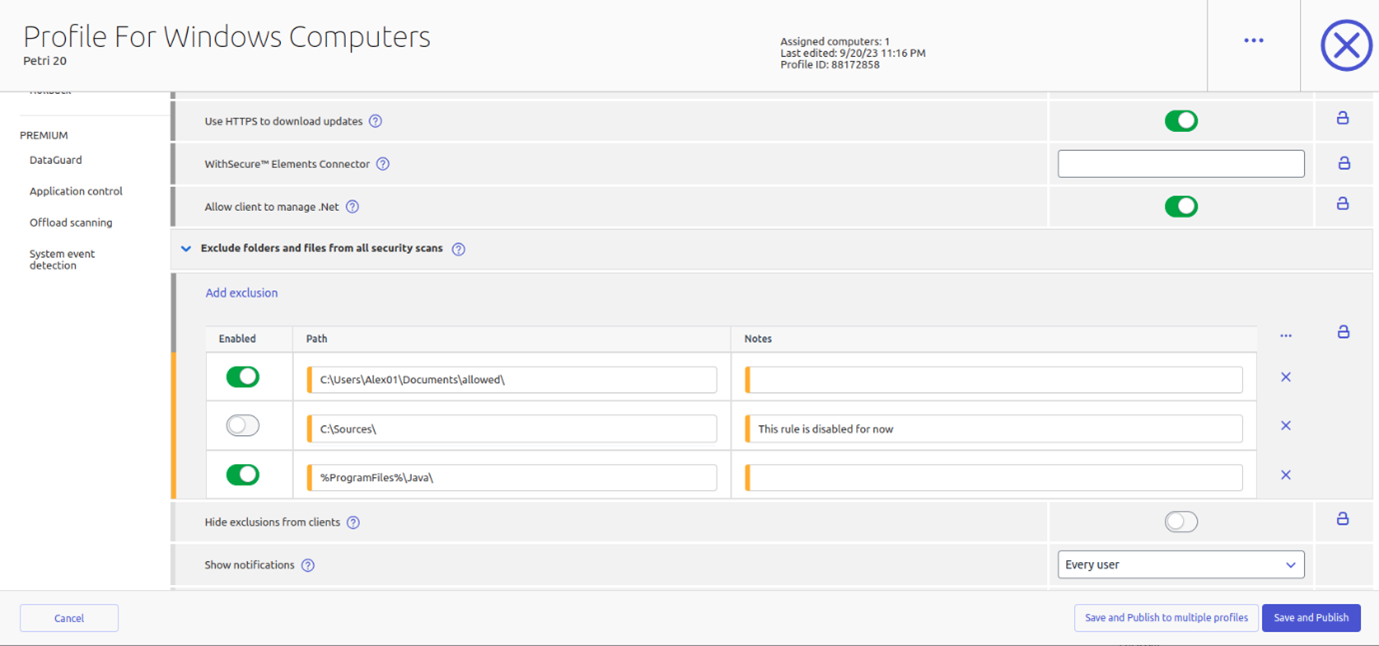
すべてのスキャンに対してグローバル除外を定義できるようになりました。
Elements Endpoint Protection
Elements Mobile Protection アンドロイド用
アンドロイド用アプリWithSecure Elements Mobile Protection のアップデートがリリースされた。
このリリースには、以下の新機能と改善が含まれています:
- アプリのNotificationsビューには、管理者が要求したすべての操作が表示されます。
- アプリの通知ビューがフィルタリングに対応
- 購読ステータスが「バージョン情報」ビューに移動しました。
Elements Mobile Protection IOS用
WithSecure Elements Mobile Protection iOS用アプリのアップデートがリリースされた。
このリリースには、以下の新機能と改善が含まれています:
- アプリの通知ビューに、管理者がリクエストしたすべての操作が表示されるようになりました。
- アプリの通知ビューがフィルタリング機能をサポートしました。
Elements Agent Windowsワークステーションおよびサーバー用
エンドポイントクライアントの新しいバージョンが利用可能になると、エンドポイントは再起動することなく自動的にアップグレードする。
今回のリリースでは、以下の変更が加えられた:
ネットワーク・インストーラーの改善
このアップデートでは、ネットワークインストーラの信頼性が向上し、インストールプロセス中のネットワーク接続の問題やエラー報告がより適切に処理されるようになりました。
プライバシーとライセンス条件
プライバシーポリシーとエンドユーザーライセンス条項のリンクは、以前はf-secure.comを使用していましたが、WithSecure サイト “download.withsecure.com “を指すように変更されました。
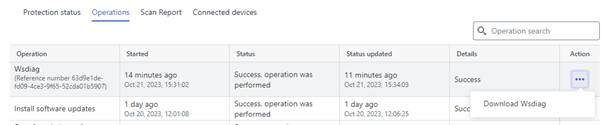
診断ファイルの名前を変更
診断ファイル “fsdiag.zip “は “wsdiag.zip “にリネームされました。
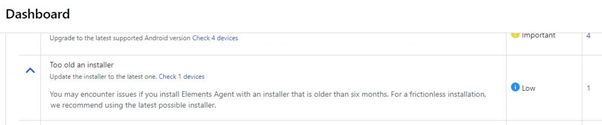
旧インストーラー警告
Elements Security Center ダッシュボードに、Elements Agent が 6 ヶ月以上前のインストーラでインストールされている場合、警告が表示されるようになりました。摩擦のないインストールのために、可能な限り最新のインストーラを使用することをお勧めします。
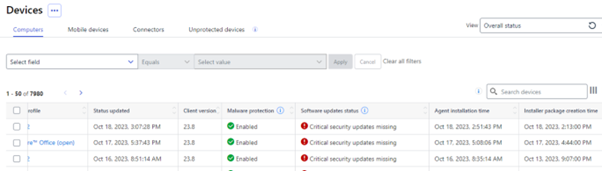
デバイスビューのインストールに関する追加情報
Elements Security Center の「デバイス」ビューに、インストールに関連する追加情報を追加しました。これには以下が含まれます。 Elements Agent 設置時間そして インストーラーパッケージ作成時間.
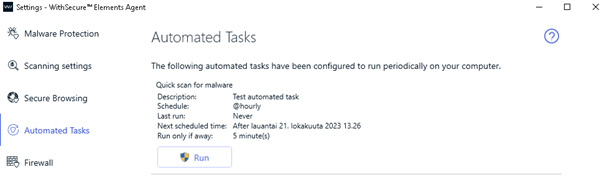
イベント履歴と自動タスクの改善
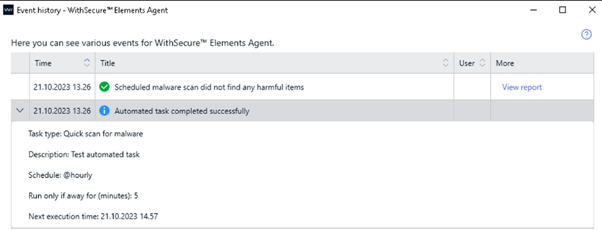
Agent [設定]-[自動タスク]ビューおよび[イベント履歴]リストが改善され、自動タスクの[不在]オプションが表示されるようになりました。離席中]オプションは、ユーザーが定義された数分間離席した後に自動タスクを実行することができます。
Elements Collaboration Protection
新しい検出詳細ビュー
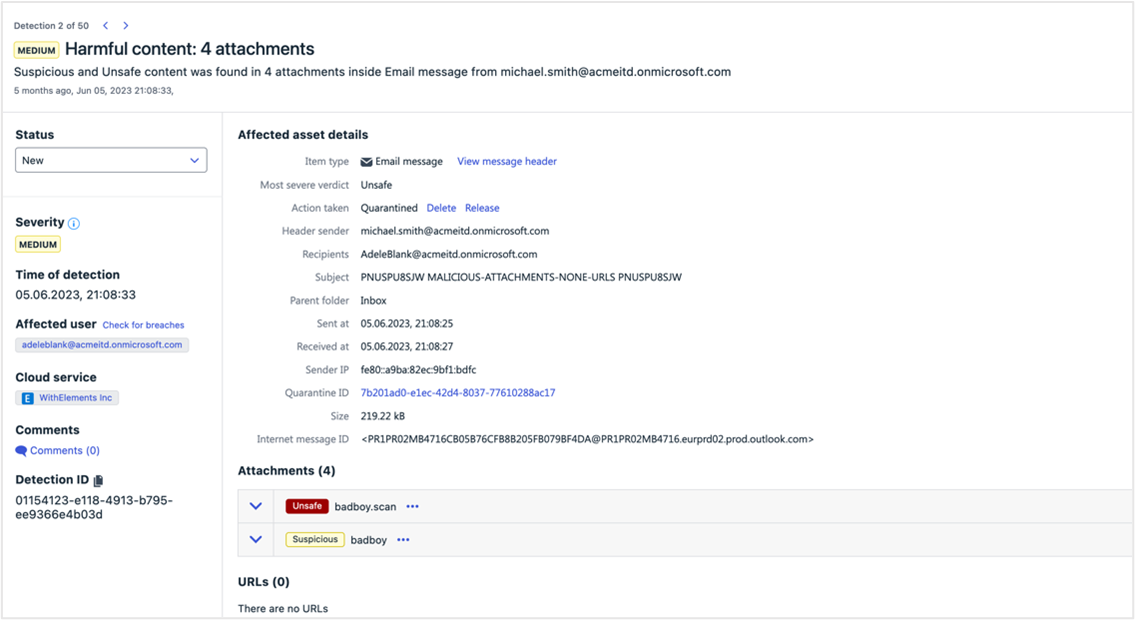
検出の詳細ビューは、セキュリティ管理者のニーズによりよく応え、日々のワークフローをサポートするためにリニューアルされた。
Elements のデザインと機能の一貫性をサポートするために、ページが完全に再設計されました。例えば、セキュリティ管理者は、検出ビューに戻ることなく、事前にフィルタリングされた検出の間を移動することができます。
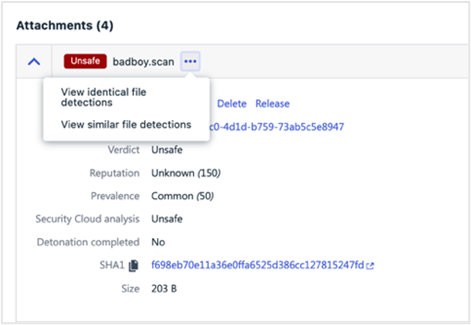
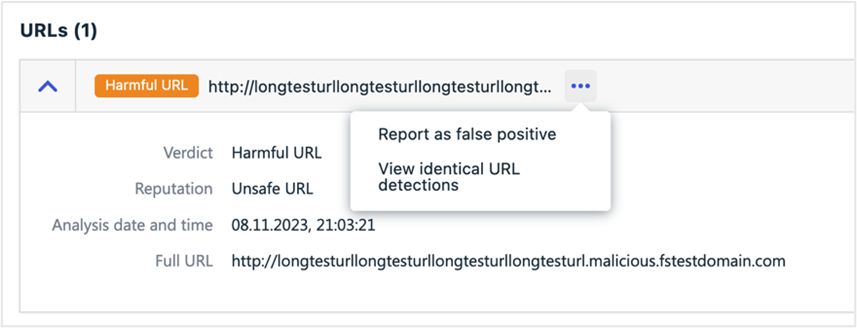
しかし、今回のアップデートは、フェイスリフトにとどまらない。レスポンスアクションは、検疫と検出の詳細ビューの間の不要なナビゲーションを照明するために、そのビューに導入されました。追加情報とクロスリンクは、意思決定プロセスをサポートすることを目的としている。
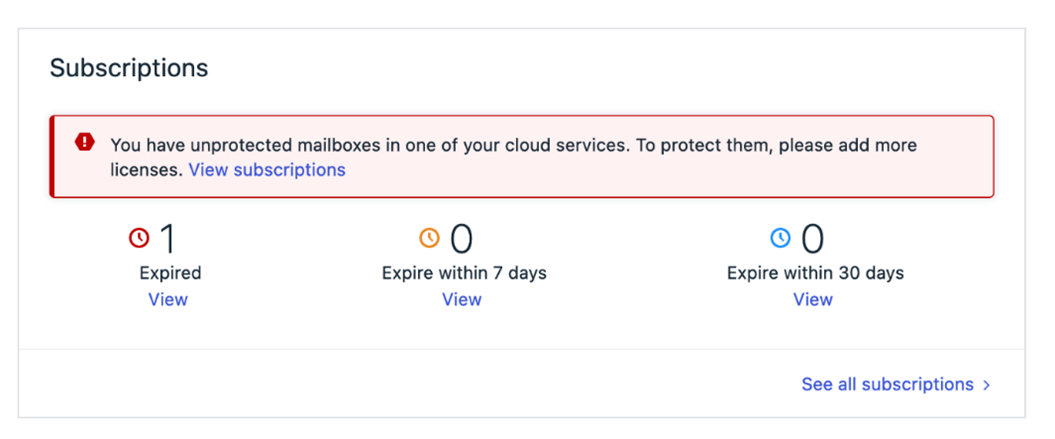
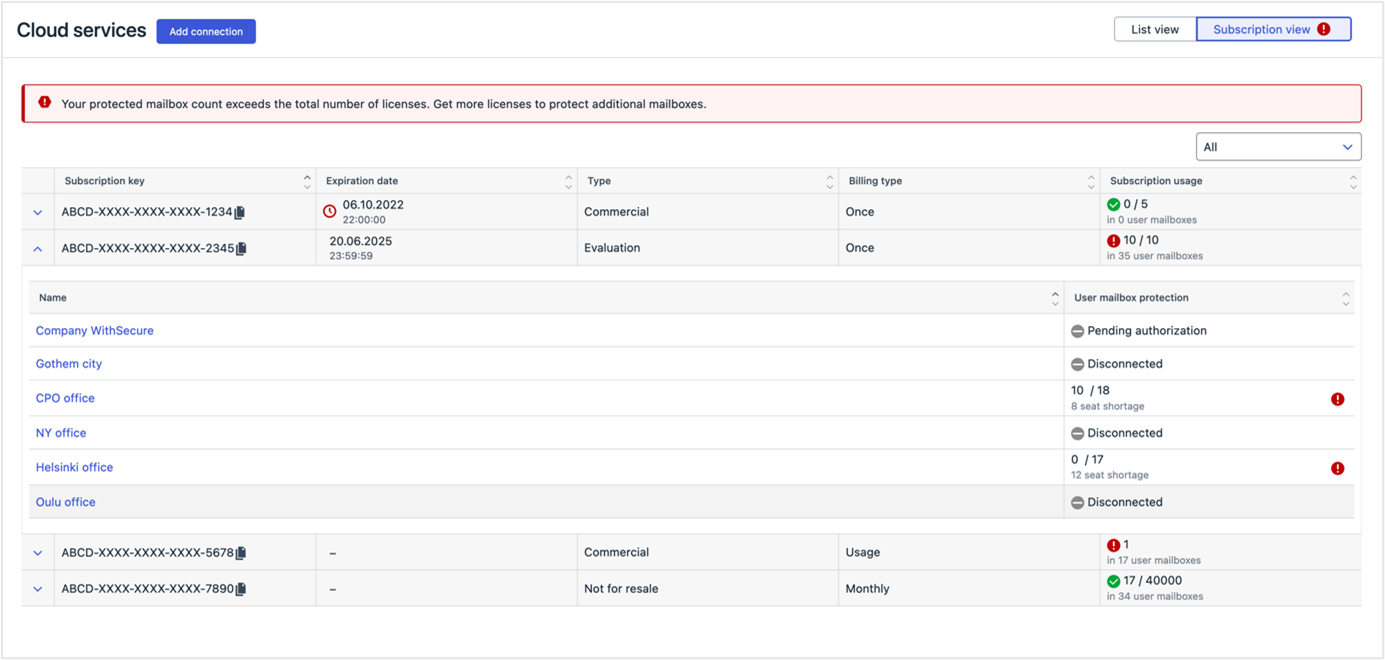
ライセンス停止による無防備なメールボックスがなくなる
クラウドサービス全体で利用可能なライセンス、その使用状況、および停止状況の概要が改善されました。クラウドサービス]ページの[サブスクリプション]ビューのデザインが一新されたことで、ライセンスの停止によって保護されていないアセットがどれなのかが明確になりました。
さらに、メールボックスの数がライセンスの総数を超えると、ダッシュボードとクラウドサービスのページでセキュリティ管理者に通知されます。これは、組織がライセンス要件に準拠していることを保証するのに役立ちます。
Elements Vulnerability Management
システムスキャン
Windowsの認証スキャンに以下の機能が追加された:
- Vivaldiの脆弱性を検出する
- JSCAPE MFTの脆弱性を検出する
- Honeyviewで脆弱性を検出する
- GitHubの脆弱性を検出する
さらに、JSCAPE MFT Server製品(バージョンなし)の検出がリモートスキャンに追加されました。
統合
Elements API
Elements Collaboration Protection (ECP)セキュリティ・イベント
電子メール、Teams、Onedrive、Sharepointに関するセキュリティイベントが追加されました。.
ご注意ください: これらのイベントにアクセスするために、統合は、以前の “Read list of security events “を置き換える、新しいAPI エンドポイント “Query EPP,EDR andCollaboration Protection Security Events “に変更する必要があります。
EDR 、インシデントと検出の両エンドポイントに説明が追加された。
API を通してEDR インシデント分析を読み、レポートやチケットに追加することができる。EDR 、インシデントの検出に関する人間にとってわかりやすい説明は、SOAR内のインシデントのトリアージに役立つ。
より良いデバイスのフィルタリング
ADグループ、オペレーティングシステム、パブリックIPアドレスを使用したフィルタリングが可能になりました。
欠落しているソフトウェアの照会 デバイスごとのアップデート
パッチが不足しているデバイスをチェックし、不足しているパッチのリストを取得することが可能になりました。
これらの新機能のリリースに伴い、Elements API 。 Endpoint Protection API の対応するエンドポイントの寿命が尽き、その結果Endpoint Protection API は完全に非推奨となった。
インシデント・エンドポイントのパフォーマンス改善
パフォーマンスを向上させるために、API の呼び出し元は、クエリに archived=false を含める必要があります。
例
curl -H “Authorization:https://api.connect.withsecure.com/incidents/v1/incidents?archived=false
新たなレスポンス・アクションを用意
については デバイス操作エンドポイントのサポートが追加された:
- プロフィールを割り当てる
- マルウェアをスキャンする
- ショーメッセージ
- デバッグ・ロギング機能をオンにする
- 診断ファイルの収集
その他の関心事項
月刊Threat Highlights Report: 2023年9月
QakBotとDarkGate
QakBotは2007年から活動しているバンキング型トロイの木馬です。近年では、ランサムウェアやその他のマルウェアの配布に使用されています。DarkGateは、QakBotが残した穴を埋める新しいマルウェア・ファミリーです。
チームフィッシャーとストーム0324
TeamsPhisherは、Microsoft Teamsユーザーを標的としたフィッシングツールです。Storm-0324は、TeamsPhisherを使用してマルウェアを配布することが確認されている脅威行為者です。
サブドメインの悪意ある乗っ取り
これは、脅威行為者が合法的なウェブサイトに属するサブドメインを制御し、マルウェアのホストやフィッシング攻撃に利用する手法を指す。
ジュニパーのファイアウォールとスイッチにおける脆弱性の誤スコアリング
ジュニパーのファイアウォールおよびスイッチに存在する脆弱性のことで、当初は深刻度が低いとされていたが、後に深刻度が高いことが判明した。この脆弱性により、攻撃者は認証をバイパスして機密情報にアクセスできる可能性がある。
カナダとヨーロッパにおけるハクティビスト攻撃
ハクティビズム(Hacktivism)とは、政治的または社会的大義を推進するためにハッキングやその他の形態のデジタル・アクティビズムを利用することを指す。報告書では、カナダとヨーロッパにおける最近のハクティビストによる攻撃(政府ウェブサイトや重要インフラへの攻撃を含む)を取り上げている。
ランサムウェアの動向
ランサムウェアは、被害者のファイルを暗号化し、復号鍵と引き換えに支払いを要求するマルウェアの一種です。本レポートでは、ランサムウェア攻撃の統計と傾向を示すとともに、いくつかの新しいランサムウェアファミリーを紹介しています。
注目される脆弱性とエクスプロイトの問題
この報告書では、攻撃者が機密情報へのアクセスや重要なインフラを破壊するために使用する可能性のある複数の脆弱性とエクスプロイトが強調されている。これらには、CVE-2018-0802、CVE-2018-8653、CVE-2018-0798、CVE-2023-23397、CVE-2017-0199、CVE-2017-11882、CVE-2010-0033、CVE-2023-28274、CVE-2010-4452、CVE-2023-21716が含まれる。
月刊Threat Highlights Report: 2023年10月
フィンランドでフィッシングキャンペーンが発生
フィンランドの組織を標的にしたフィッシング・キャンペーン。攻撃者は、合法的な情報源からと思われる偽の電子メールを送信するなど、さまざまな手口でユーザーを騙してログイン認証情報を提供している。
インフォステア市場
感染したシステムから機密情報を盗むように設計されたマルウェアの一種であるinfostealer市場の現状。同レポートは、現在この市場は少数の主要プレイヤーによって支配されており、マルウェアはしばしばアンダーグラウンド・フォーラムで販売されていると指摘している。
Oktaの情報漏洩による影響
IDおよびアクセス管理サービスを多くのサードパーティに提供しているOkta社への侵害に伴う影響の概要。報告書によると、攻撃者はHARファイルに含まれる認証情報、クッキー、セッショントークンを悪用することで、1Password、Beyond Trust、Cloudflareの顧客アカウントにアクセスできたという。
HTTP/2ラピッドリセットDDoSテクニック
HTTP/2 プロトコルの脆弱性を悪用した新しい DDoS 手法。この手法では、特別に細工された一連のリクエストを送信することで、サーバーに接続をリセットさせ、サービス拒否を引き起こします。
ハクティビストの風景
イスラエルで進行中の紛争によってさらに形成されたハクティビストの現状。報告書は、ハクティビスト・グループが、メッセージを広め、活動を調整するために、ますますソーシャルメディアを利用していると指摘している。
ランサムウェアの状況
攻撃回数や身代金要求額など、既知のランサムウェア攻撃に関する統計。同レポートは、ランサムウェア攻撃があらゆる規模の組織にとって引き続き大きな脅威であることを指摘している。
ダークゲート・マルウェア
この報告書には、複数のマルウェア・ファミリーを使用してデジタル・マーケティングの専門家を標的としている、金銭的動機に基づくサイバー犯罪者であるDarkgateマルウェアに関する広範な調査への言及が含まれている。
念のため
macOS 14 “Sonoma “をサポート
macOS 14の現在のサポートについては、以下をご覧ください。 専用記事
WithSecure のネットワークアドレスElements
ほとんどのお客様にとって、WithSecure Elements 。しかし、一部の管理者は、ネットワークから到達可能なアドレスを厳しく管理しています。 総合リストクライアントが接続するすべてのサーバーの。
アイデアを共有しよう
WithSecure当社の目的は、皆様とともに世界を共同セキュリティで保護することです。最高のサイバーセキュリティ製品とサービスを共創するために、WithSecure™Elements Security Center から直接アクセスできるようになった当社のアイデアポータルを通じて、皆様のアイデアを共有されることをお勧めします。
詳細情報
WithSecure™Elements のすべての部分の変更履歴とリリースノートは、次の場所で見ることができます。 ヘルプセンター
This announcement was machine translated. The English version is the original.