


August 2023
Highlights der Redaktion
WithSecure Produkte und macOS 14 „Sonoma“
Leider sind wir noch nicht ganz bereit, die neue macOS 14 „Sonoma“-Version zu unterstützen, die Apple gerade veröffentlicht. Unseren aktuellen Stand und unsere Empfehlungen finden Sie in unserem Spezialartikel.
Elements Security Center
Nicht installierte Geräte werden jetzt in der Ansicht Verwaltete entfernte Geräte angezeigt
Diese Ansicht zeigt Geräte an, auf denen Elements agent deinstalliert wurde, und unterstützt derzeit nur Windows-Agenten.
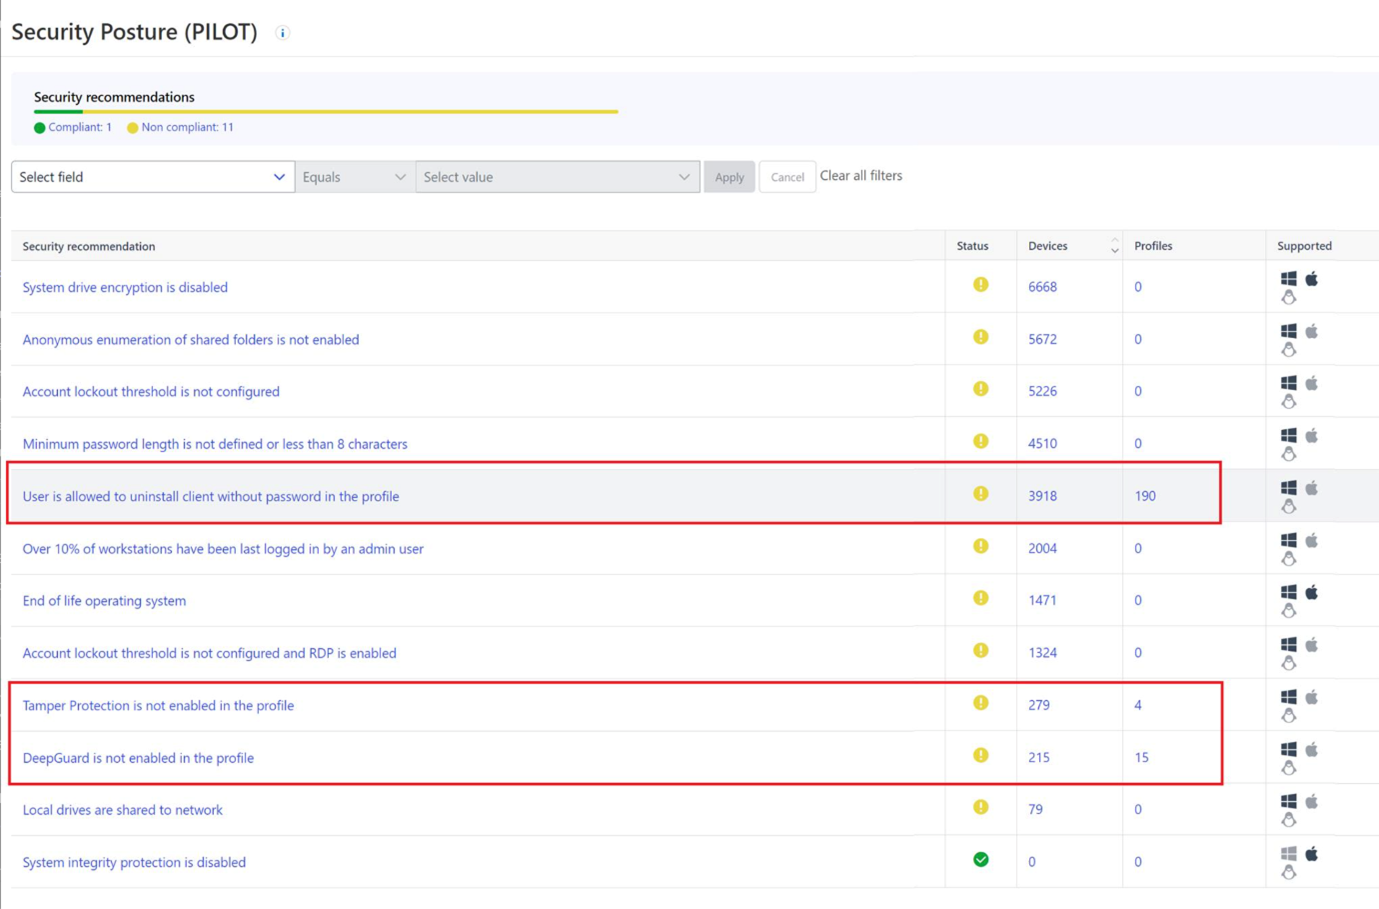
Sicherheitslage neue profilbasierte Bewertungen
Es wurde eine neue Form von Punkten zur Analyse der Sicherheitslage hinzugefügt. Diese analysieren Daten aus den Profileinstellungen, um Administratoren vor potenziell riskanten Konfigurationen zu warnen.
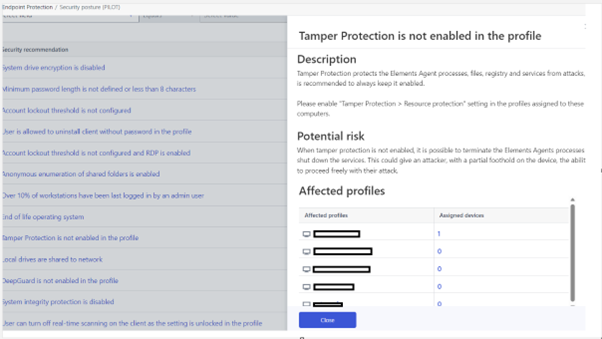
Geräte, die dem betroffenen Profil zugeordnet sind, werden unter „Sicherheitsstatus“ angezeigt.
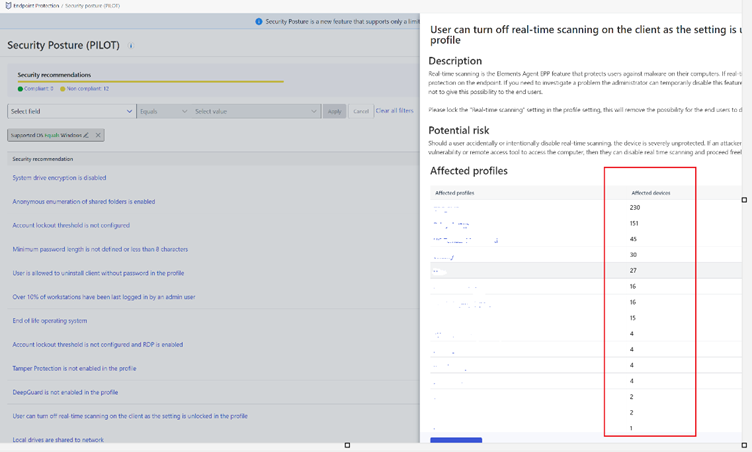
Anzahl der Geräte und Plattform in der Ansicht „Sicherheitsstatus“ angezeigt
Das Flyout für profilbasierte Bewertungen zeigt jetzt die Anzahl der Geräte für jedes betroffene Profil zusammen mit einem Plattformsymbol an, das auf die Geräteansicht verweist.
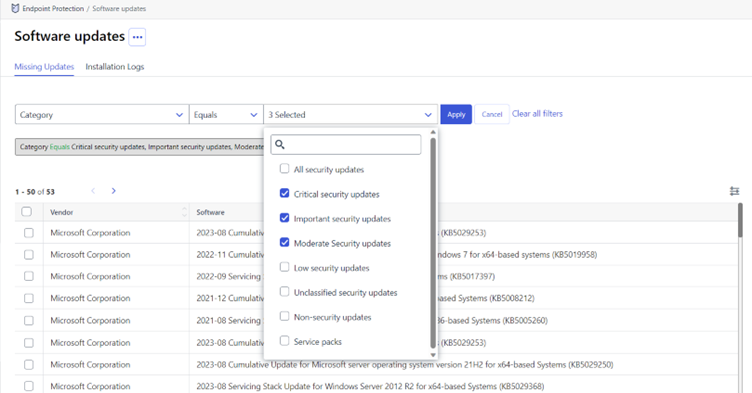
Fehlende Updates und Installationsprotokolle können jetzt gefiltert werden
Sicherheitsereignisse umfassen jetzt Collaboration Protection Ereignisse
Informationen über die Anzahl der bösartigen URLs und Anhänge, die von Collaboration Protection entdeckt wurden, wurden zu den Sicherheitsereignisdetails des Collaboration Protection E-Mail-Scan-Ereignisses hinzugefügt.
Die „Andere Elements Lösungsansicht“ in Sicherheitsereignissen enthält jetzt auch alle Collaboration Protection Ereignisse.
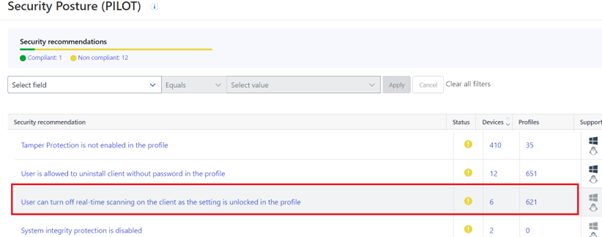
Neues profilbasiertes Sicherheitskonzept
Die Sicherheitslage zeigt nun an, ob der „Benutzer das Echtzeit-Scannen auf dem Client deaktivieren kann, da die Einstellung im Profil freigeschaltet ist“.
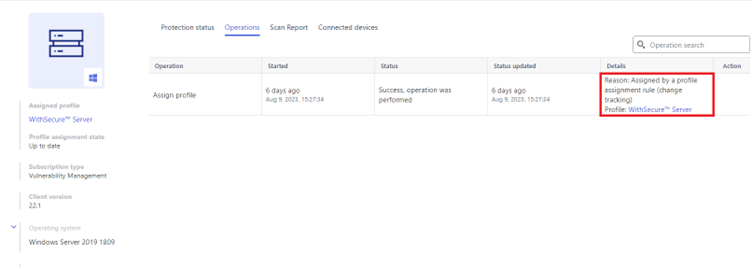
Erklärung der Ursache für eine in den Gerätedetails angezeigte Profilzuweisung
Der Grund für die Auslösung einer Profilzuweisung für ein Gerät ist jetzt in der Tabelle der Gerätedetails sichtbar.
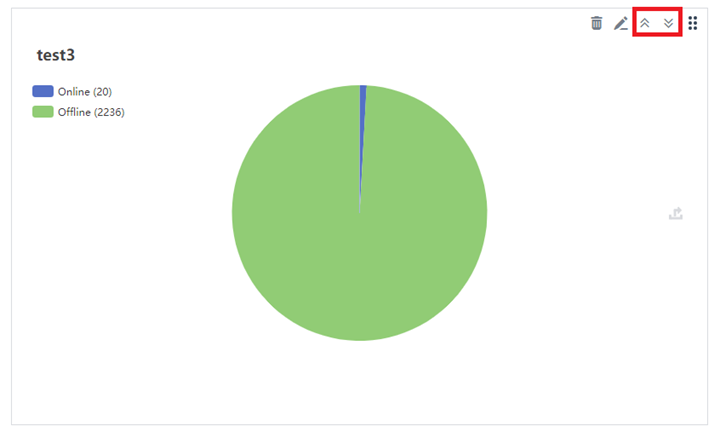
Möglichkeit zur Organisation von Diagrammen in der Ansicht Benutzerdefinierte Berichte
Wir haben jetzt Schaltflächen hinzugefügt, mit denen die Diagramme in der benutzerdefinierten Berichtsansicht an die erste und letzte Stelle verschoben werden können. Dies kann Administratoren helfen, die angezeigten Informationen nach ihren eigenen Bedürfnissen zu priorisieren.
Elements Endpoint Protection
Elements Agent für Windows and Server – Version 23.6
Mit diesem Release steht die Elements Agent Version 23.6 zur Verfügung (interne Version 23.6.394).
Die Endpunkte aktualisieren sich automatisch, ohne dass ein Neustart erforderlich ist.
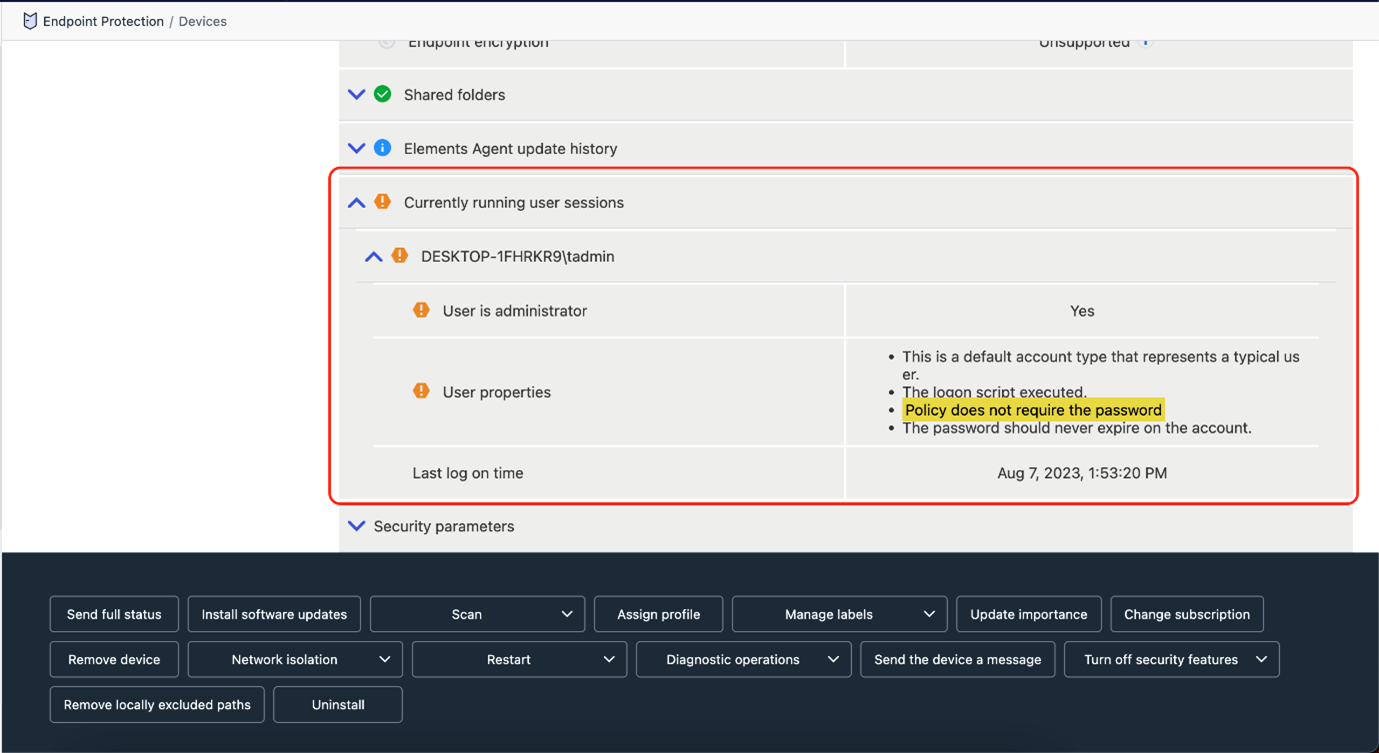
Informationen über alle derzeit angemeldeten Benutzer melden
Sie können nun nach allen Geräten suchen, an denen sich ein Benutzer angemeldet hat.
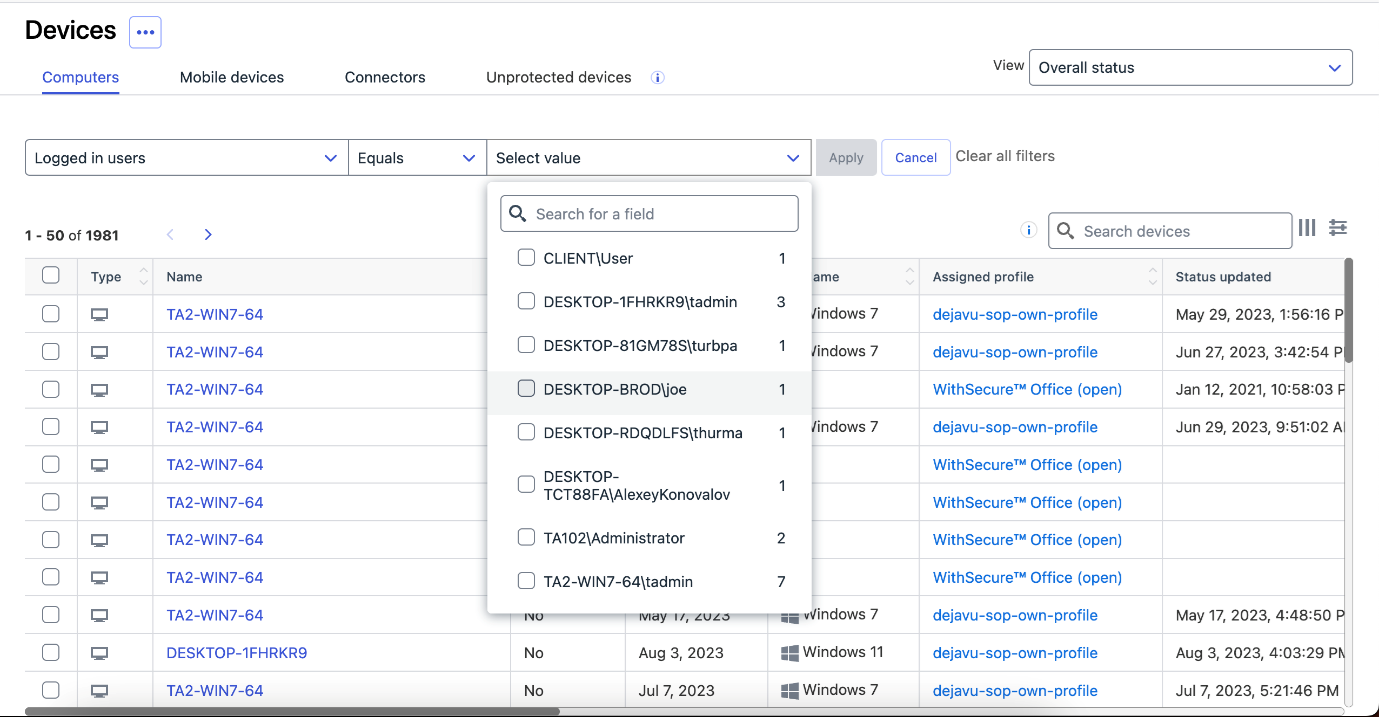
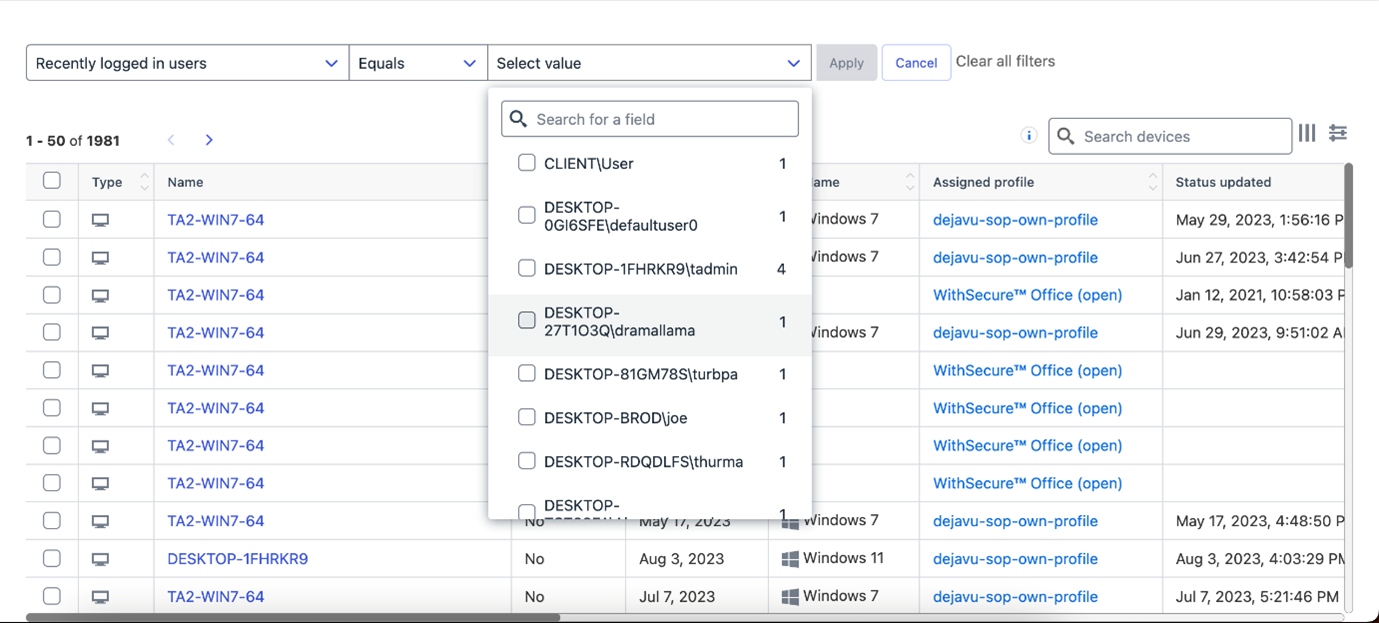
Wir melden auch alle kürzlich angemeldeten Benutzer, damit Sie die Geräte finden können, auf denen der Benutzer kürzlich angemeldet war.
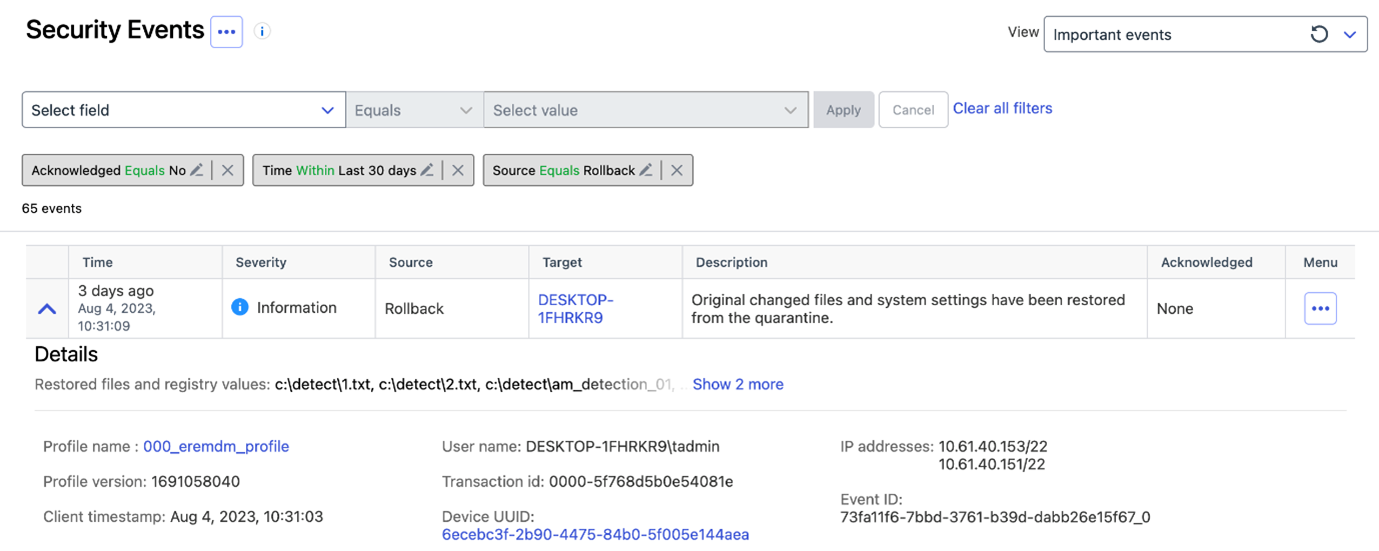
Die Rollback-Funktion sendet eine Warnung, wenn der Benutzer die zurückgespielten Dateien wiederherstellt.
Elements Endpoint Detection and Response
Vor kurzem haben wir einige Änderungen an den Ansichten EDR Broad Context Detection veröffentlicht. Weitere Informationen zu dieser Änderung finden Sie in einer separater Artikel.
Elements Collaboration Protection
Automatischer Schutz für neue Teams-Kanäle
Die Einstellung „Neu hinzugefügte Assets automatisch schützen“ für das SharePoint-Tool deckt jetzt das Onboarding der neu hinzugefügten Teams-Kanäle ab. Wenn diese Einstellung deaktiviert ist, müssen Sie das zu schützende Asset manuell auswählen. Beachten Sie, dass nach der neuen Version die bestehenden Teams-Kanäle nicht automatisch geschützt werden, sondern nur die neu hinzugefügten.
Elements Vulnerability Management
EVM-System-Scan
Die folgenden Produkte wurden der Erkennungskomponente des EVM Authenticated System Scan für Windows hinzugefügt
- CVeritas InfoScale Operations Manager (VIOM)
- Cisco Duo-Authentifizierungs-Proxy
- IBM Aspera Fracht
- IBM Aspera-Verbindung
- WireGuard-Kunde
- Duo-Authentifizierung
- Cisco Duo Device Health-Anwendung
- IBM SPSS-Statistiken
- Citrix ShareFile Speicherzonen-Steuerung
- Dell Wyse Management Suite
- Mattermost Desktop
- Acronis Cyber Backup
- Acronis Cyber Protect
- Automox Agent
- Kofax Power PDF
Elements Vulnerability Management Portal
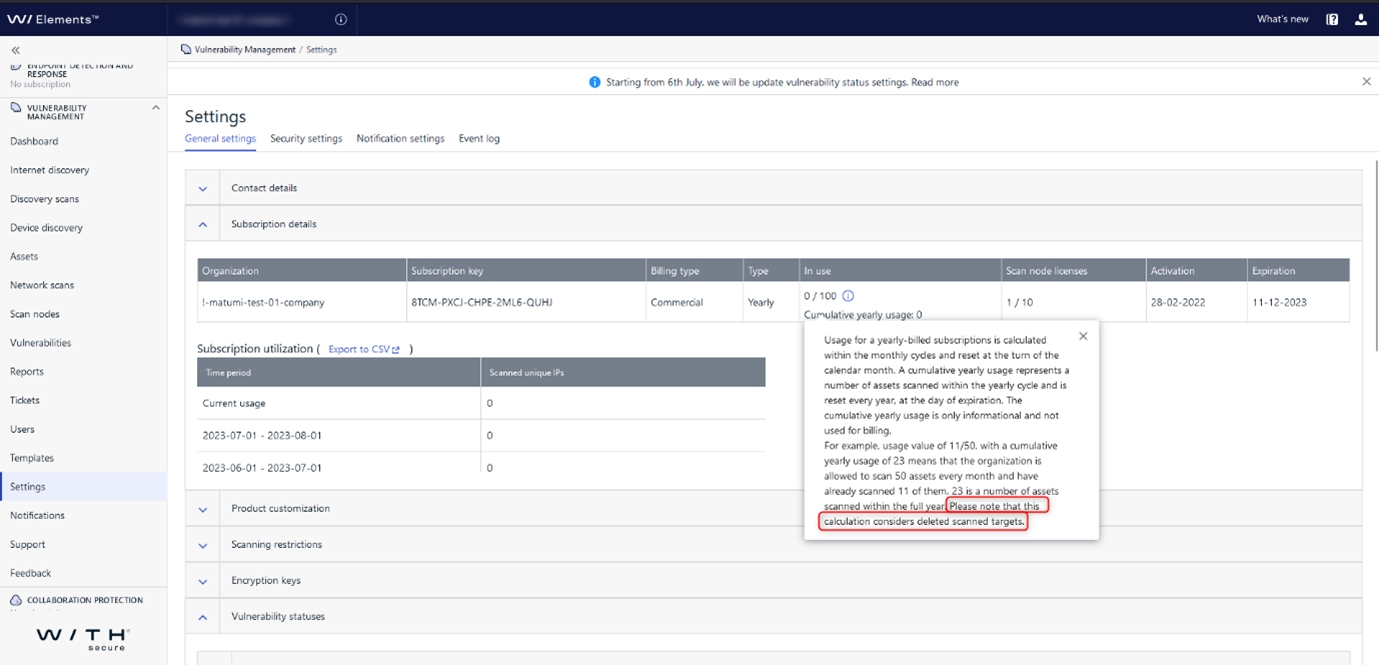
Klärung der Berechnung der Nutzung
Die Nutzungsberechnung wurde im Abschnitt Abonnementdetails auf der Seite Einstellungen verbessert, um die Einbeziehung gelöschter gescannter Ziele zu berücksichtigen. Die Berechnung berücksichtigt gelöschte gescannte Ziele, um eine genaue Nachverfolgung zu gewährleisten.
Integrationen
Elements API: Kochbuch und neuer Filter für Vorfälle
Elements API Kochbuch
Um unsere Kunden bei der Integration mit Elements API zu unterstützen, haben wir das Elements API Kochbuch. Es enthält Rezepte mit Beschreibungen häufiger Anwendungsfälle und Beispiellösungen, die als Python-Prozeduren implementiert sind.
Änderungen am Endpunkt „Vorfall
Neue Filter Risikolevel, updatedTimestampStart & updatedTimestampEnd, um die Abfrage von Vorfällen und Erkennungen zu verbessern, da die Filterung nach updatedTimestamp dabei hilft, die neuesten Updates zu erhalten (sieheKochbuch – Abfrage-Erkennungen).
Neue Felder: RiskScore (Zahl, die das Risiko des Vorfalls angibt) und Kategorien (zum Beispiel CREDENTIAL_THEFT)
Neuer Endpunkt zum Hinzufügen von Kommentaren zu einem Vorfall: Dies ermöglicht das Hinzufügen einer Ticketnummer oder einer Erklärung zum Vorfall als Kommentar in der Detailansicht des Vorfalls in Element Security Center.
Endpoint Protection API ist veraltet
Wir möchten Sie darauf hinweisen, dass die folgenden Endpunkte das Ende ihrer Lebensdauer erreicht haben und nicht mehr verwendet werden sollten:
– Infektionen
– Sicherheitsereignisse
– Unternehmen
– Computer
Die folgenden Endpunkte sind veraltet und haben bald ausgedient
Einladungen: Ende der Lebensdauer: 3. November 2023
Abonnements: Ende der Laufzeit: 11. März, 2024
WithSecure Elements Anschluss
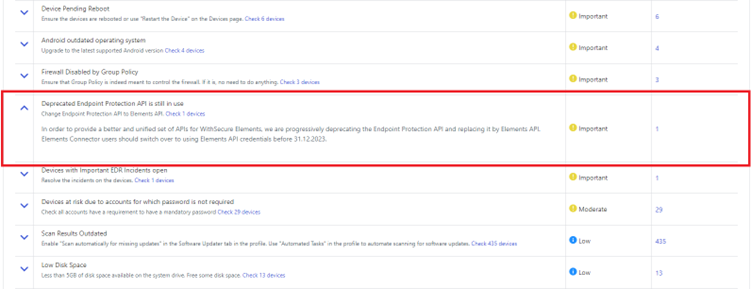
Um eine bessere und einheitlichere Reihe von APIs für WithSecure Elements bereitzustellen, werden wir Endpoint Protection API schrittweise veralten und durch Elements API ersetzen. Wenn Ihr Elements Connector verwendet wird, um Sicherheitsereignisse vom WithSecure Elements Portal an Ihr SIEM zu streamen und vor der Version 23.05 konfiguriert wurde, verwendet er möglicherweise noch Endpoint Protection API .
Elements Security Center warnt Sie, wenn in der Problemliste Aktionen erforderlich sind:
Eine entsprechende Warnung wird auch in der Geräteansicht des Connectors angezeigt:
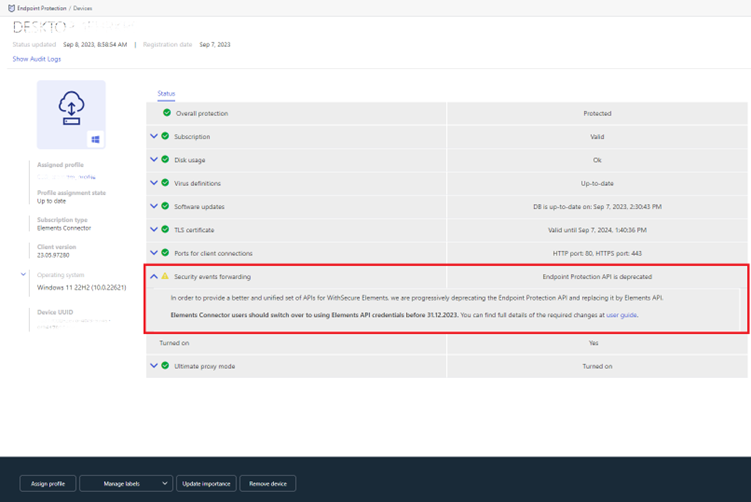
Um die Funktionalität der Ereignisweiterleitung beizubehalten, wechseln Sie bitte vor dem 31.12.2023 zur Verwendung von Elements API Anmeldeinformationen. Alle Einzelheiten zu den erforderlichen Änderungen finden Sie in der Benutzerhandbuch.
Andere Themen von Interesse
Monatlich Threat Highlights Report: August 2023
Neue Sicherheitslücken in Ivanti-Produkten
Mehrere Sicherheitslücken in Ivanti Endpoint Manager Mobile (EPMM), früher bekannt als MobileIron, wurden identifiziert und von einem hochentwickelten Bedrohungsakteur ausgenutzt. Zu diesen Schwachstellen gehören CVE-2023-35078 und CVE-2023-35081, die das Schreiben beliebiger, nicht authentifizierter Dateien ermöglichen und zum Hochladen und Ausführen von Dateien sowie zum Bereitstellen von Web-Shells verwendet werden können.
Ausnutzung von WinRAR-Schwachstellen
Eine der beiden Sicherheitslücken in WinRAR wird bereits aktiv ausgenutzt, und die andere wird aufgrund der weiten Verbreitung von WinRAR wahrscheinlich als Waffe eingesetzt.
Affiliate-Kampagne zur Installation eines bösartigen „Digital Pulse“-Proxys
Affiliate-Kampagne, die einen bösartigen „Digital Pulse“-Proxy installiert, mit dem der Internetverkehr abgefangen und verändert werden kann.
Hacktivistische Landschaft im Wandel
Bewertung der sich verändernden Hacktivistenlandschaft, einschließlich des Auftauchens neuer Gruppen und der von ihnen angewandten Taktiken.
Ransomware-Trends und Statistiken
Ransomware-Landschaft, einschließlich Statistiken zu bekannten Angriffen, sowie zu den Neueinsteigern „Cloak“, „Metaencryptor“ und „Ransomed“.
Highlights der Bedrohungsdaten
Überblick über Sicherheitslücken, die in den sozialen Medien heftig diskutiert wurden, sowie über VirusTotal-Trends und andere Bedrohungsdaten.
Falls Sie es verpasst haben
Teilen Sie Ihre Ideen mit uns
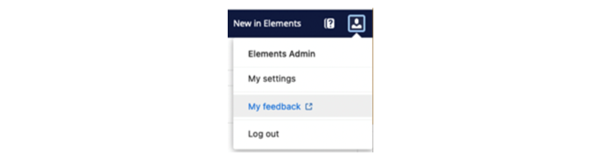
Unser Ziel ist es, die Welt gemeinsam mit Ihnen zu sichern – jetzt als WithSecure™. Um die bestmöglichen Cybersicherheitsprodukte und -dienstleistungen mitzugestalten, empfehlen wir Ihnen, Ihre Ideen über unser Ideenportal mitzuteilen, das jetzt direkt über WithSecure™ Elements Security Center zugänglich ist.
Weitere Informationen
Changelogs und Versionshinweise für alle Teile von WithSecure™ Elements finden Sie auf der Hilfe-Center
This announcement was machine translated. The English version is the original.