


2023年8月
エディターズ・ハイライト
WithSecure 製品とmacOS 14 “Sonoma”
残念ながら、Appleがリリースする新しいmacOS 14 “Sonoma “バージョンをサポートする準備がまだ整っていません。私たちの現在の状況と推奨事項は 専用記事.
Elements Security Center
アンインストールされたデバイスが「Managed Removed Devices」ビューに表示されるようになりました。
このビューは、Elements agent がアンインストールされたデバイスを表示します。現在、Windows エージェントのみをサポートしています。
セキュリティ態勢の新しいプロファイルベースの評価
新しい形式のセキュリティ姿勢分析ポイントが追加された。これはプロファイル設定のデータを分析し、潜在的に危険な設定について管理者に警告するものである。
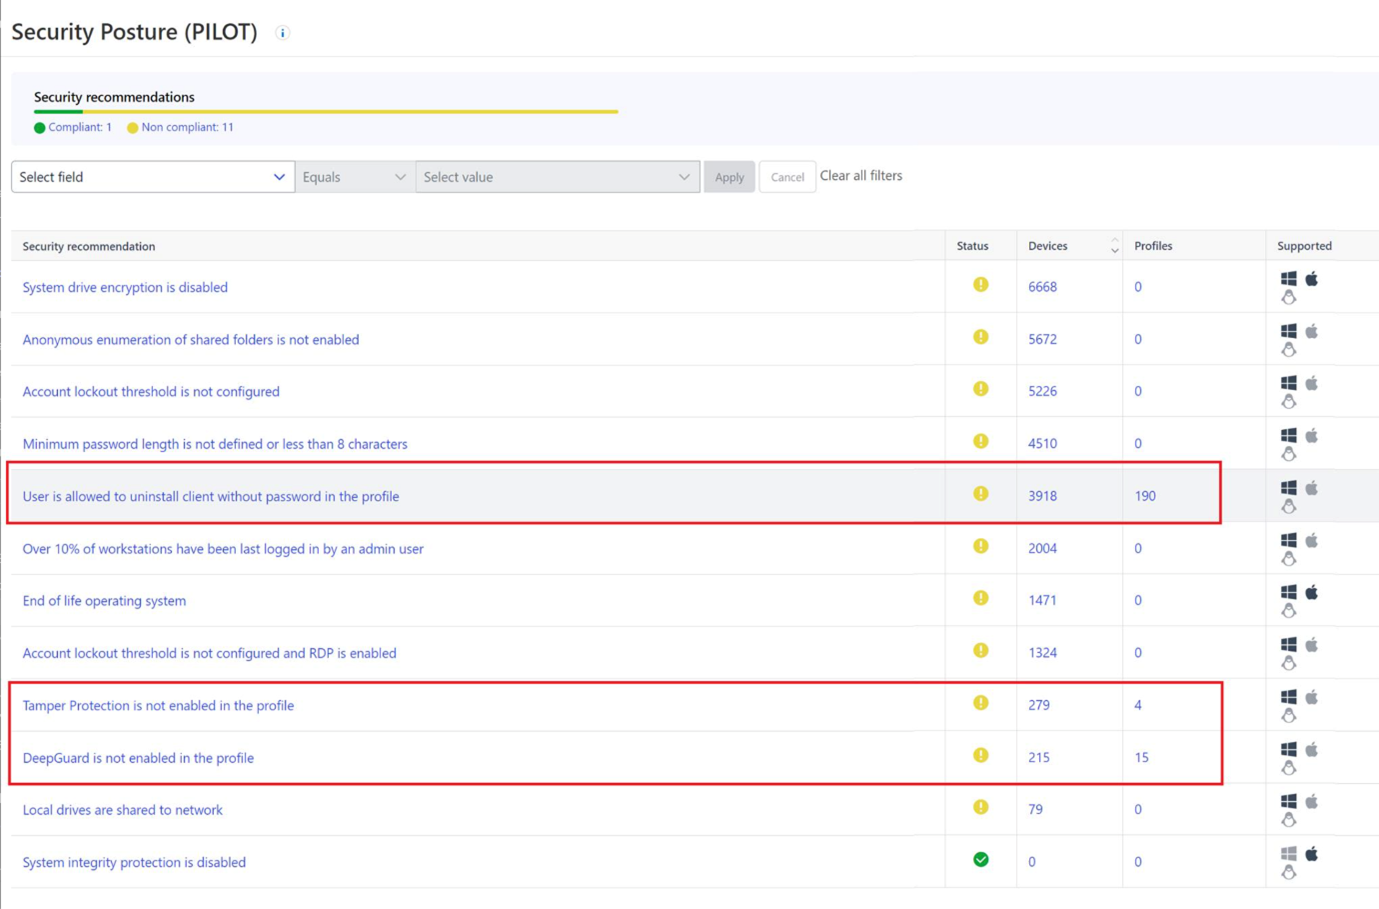
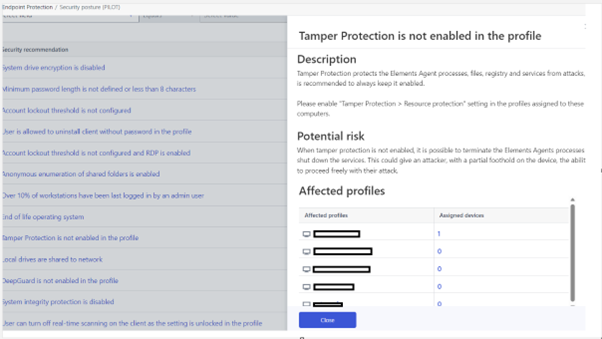
影響を受けるプロファイルに割り当てられたデバイスは、セキュリティ姿勢の下に表示されます。
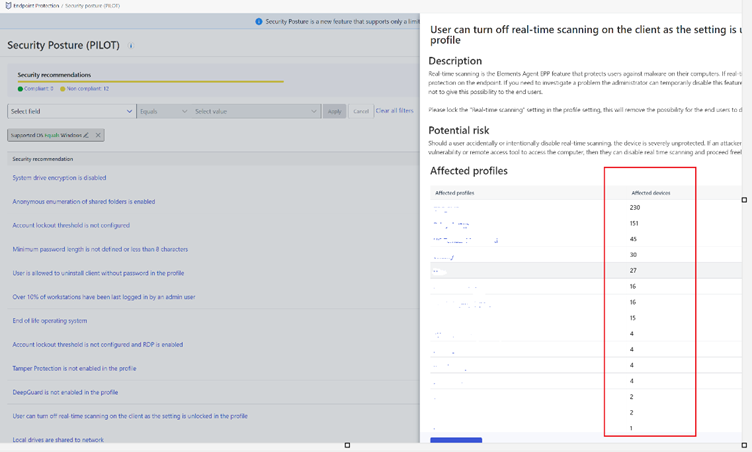
Security Postureビューに表示されるデバイス数とプラットフォーム
プロファイルに基づく評価のフライアウトには、デバイスビューにリンクするプラットフォームタイプのアイコンと共に、影響を受ける各プロファイルのデバイス数が表示されるようになりました。
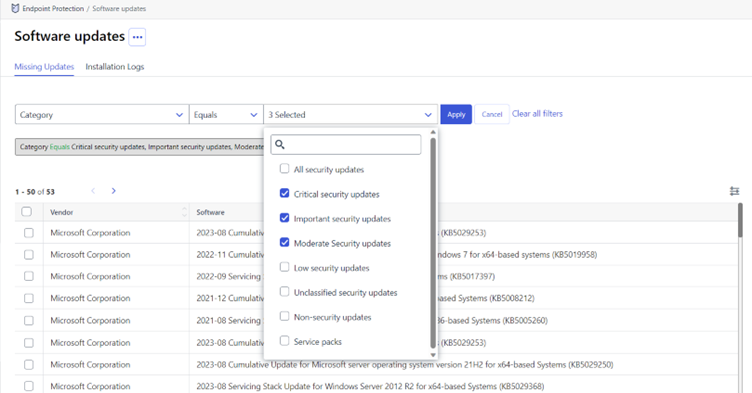
不足しているアップデートとインストールログをフィルタリングできるようになりました。
セキュリティ・イベントにCollaboration Protection イベントが追加されました。
Collaboration Protection メールスキャンイベントのセキュリティイベント詳細に、Collaboration Protection によって発見された悪意のある URL と添付ファイルの数に関する情報が追加されました。
セキュリティ・イベントの “OtherElements Solution view “に、すべてのCollaboration Protection イベントが含まれるようになりました。
新しいプロファイルベースのセキュリティ体制
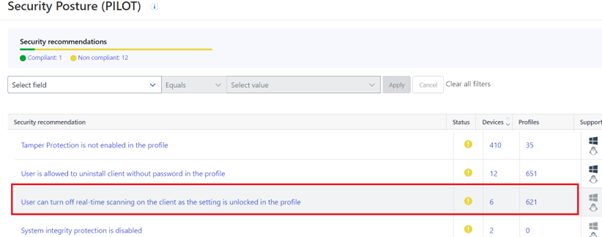
セキュリティ姿勢は、「プロファイルで設定が解除されているため、ユーザーはクライアントのリアルタイムスキャンをオフにすることができます」と表示されるようになりました。
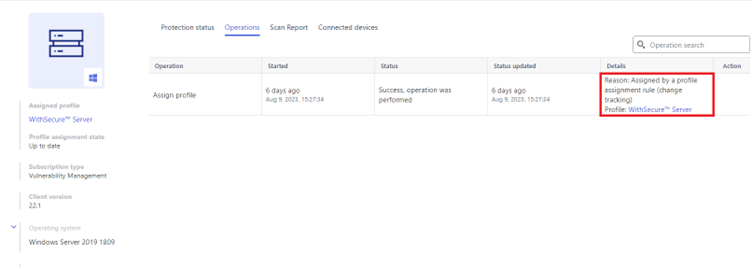
デバイスの詳細に表示されるプロファイル割り当ての原因についての説明
デバイスのプロファイル割り当てをトリガーした理由が、デバイスの詳細操作テーブルに表示されるようになりました。
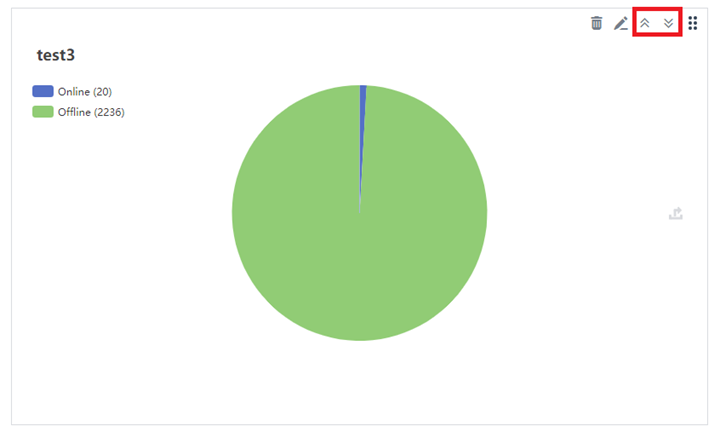
カスタムレポートビューに追加されたグラフの整理が可能
カスタムレポートビューにおいて、グラフを最初と最後に移動させるボタンを追加しました。これにより、管理者は自分のニーズに合わせて、表示される情報に優先順位をつけることができます。
Elements Endpoint Protection
Elements Agent forWindows and Server – バージョン 23.6
このリリースにより、Elements Agent バージョン 23.6 が利用可能になりました(内部バージョン 23.6.394)。
エンドポイントは、再起動することなく自動的にアップグレードする。
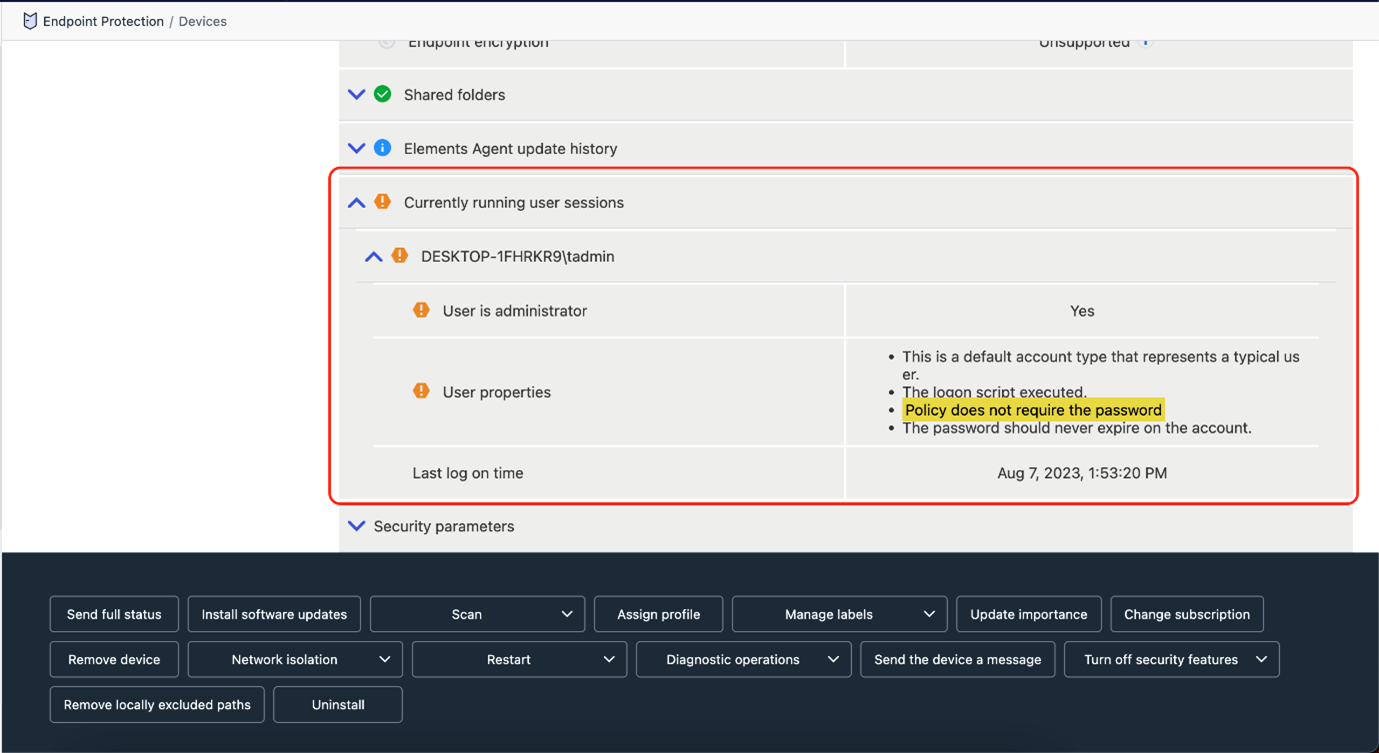
現在ログインしているすべてのユーザーに関する情報を報告
ユーザーがログオンしたすべてのデバイスを検索できるようになりました。
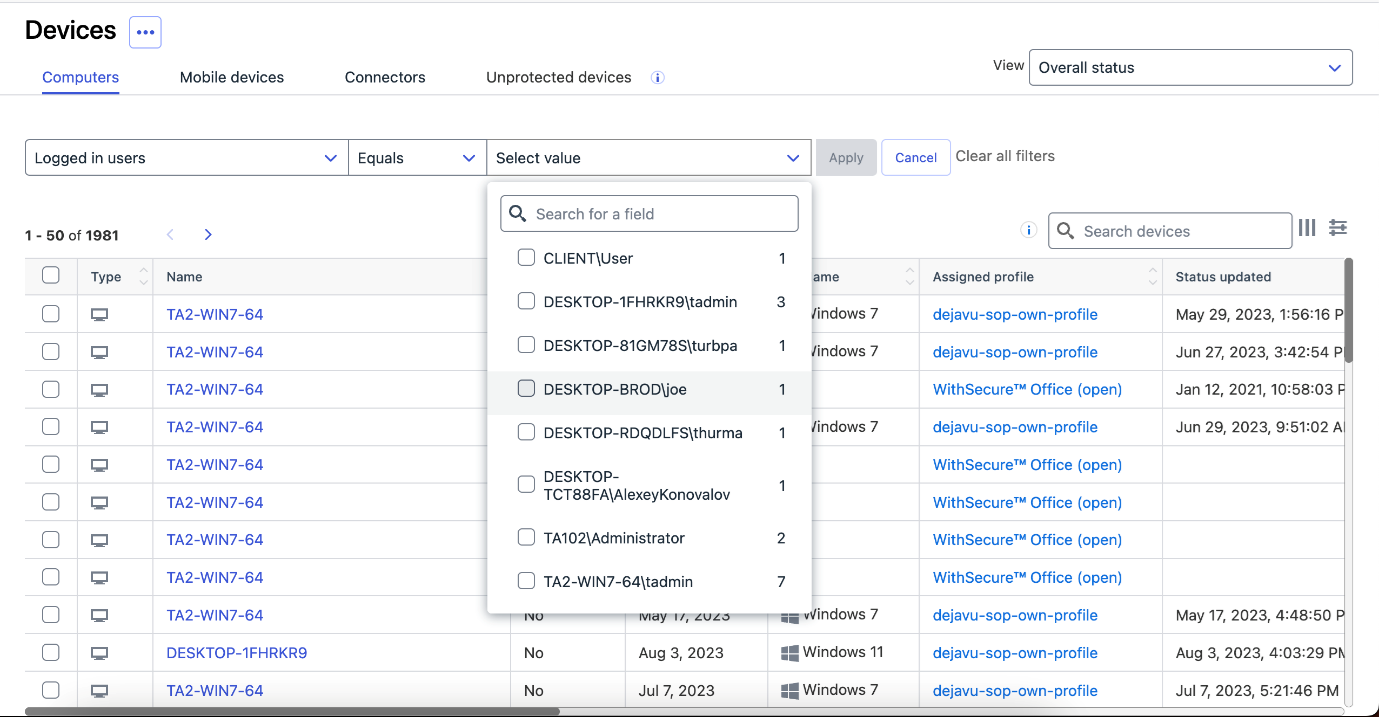
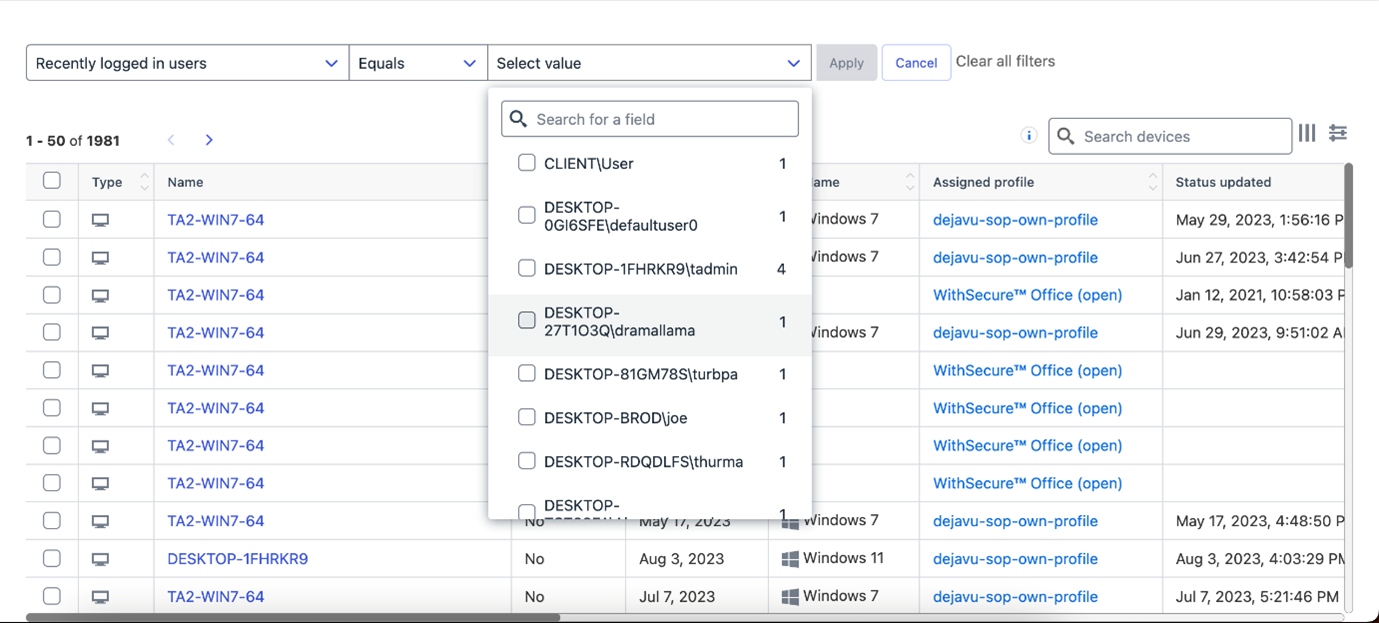
また、最近ログインしたすべてのユーザーをレポートするので、ユーザーが最近ログインしたデバイスを見つけることができます。
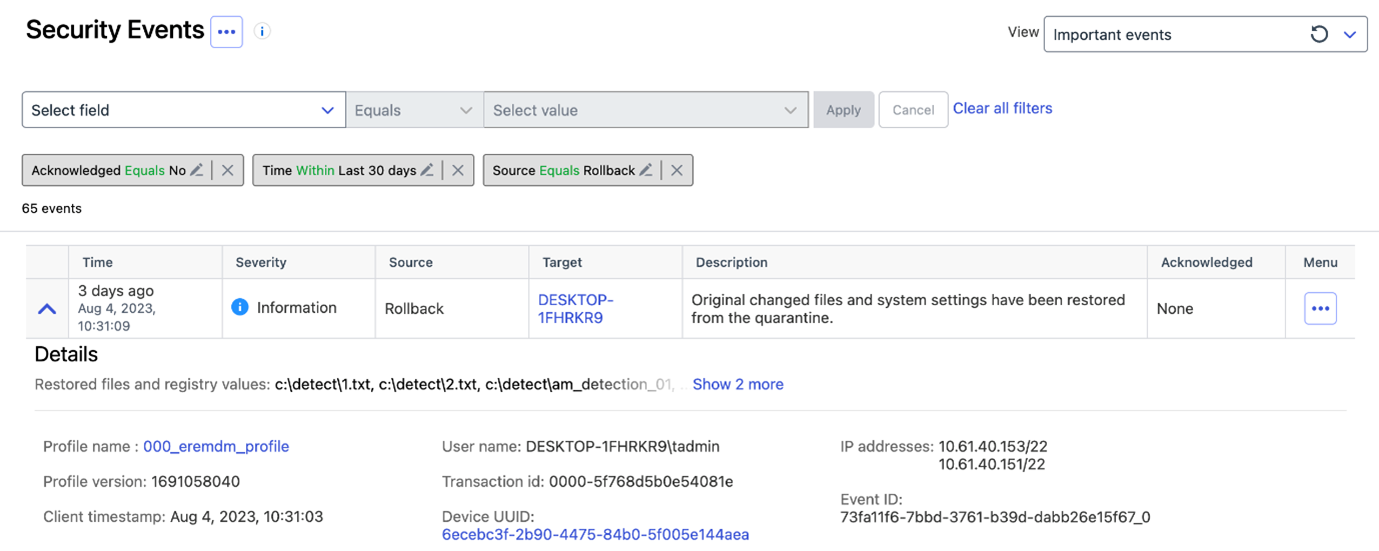
ロールバック機能により、ユーザーがロールバックされたファイルを復元するとアラートが送信されます。
Elements Endpoint Detection and Response
先日、EDR Broad Context Detection ビューの変更をリリースしました。この変更についての詳細は 別記事.
Elements Collaboration Protection
新しいチーム・チャンネルの自動保護
SharePointツールの “新しく追加された資産を自動的に保護する “設定は、新しく追加されたTeamsチャンネルのオンボーディングをカバーするようになりました。この設定がオフの場合、保護する必要があるアセットを手動で選択する必要があります。新しいリリース後、既存のTeamsチャンネルは自動的に保護されず、新しく追加されたチャンネルのみが保護されることに注意してください。
Elements Vulnerability Management
EVMシステム・スキャン
EVM Authenticated System Scan for Windowsの検出コンポーネントに以下の製品が追加されました。
- CVeritas InfoScale Operations Manager (VIOM)
- Cisco Duo 認証プロキシ
- IBM アスペラ・カーゴ
- IBM Aspera Connect
- ワイヤガードクライアント
- デュオ認証
- Cisco Duo Device Healthアプリケーション
- IBM SPSS Statistics
- Citrix ShareFileストレージゾーンコントローラ
- Dell Wyse Management Suite
- マターモスト・デスクトップ
- アクロニス・サイバー・バックアップ
- アクロニス・サイバープロテクト
- オートモックスAgent
- Kofax Power PDF
Elements Vulnerability Management ポータル
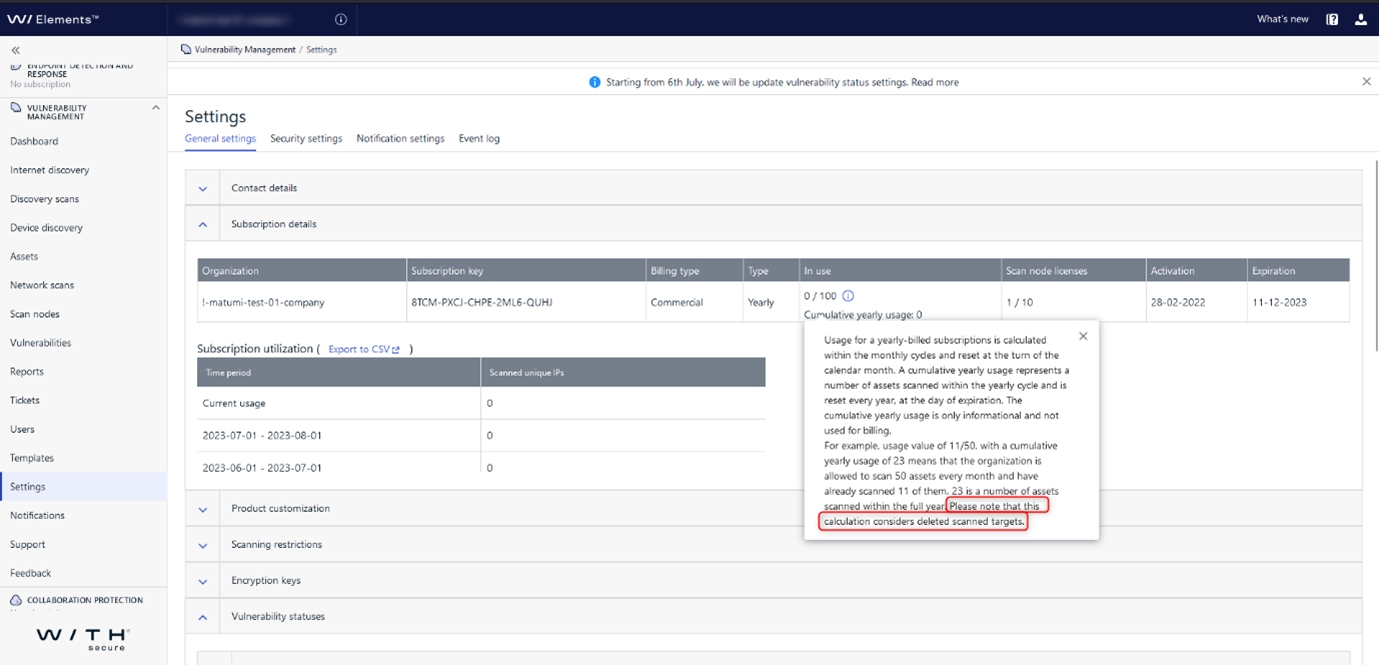
使用量計算の説明の明確化
設定ページのサブスクリプション詳細セクションの使用量計算が改善され、削除されたスキャンターゲットが含まれるようになりました。この計算では、削除されたスキャン対象が考慮され、正確なトラッキングが行われます。
統合
Elements APIクックブックとインシデント用の新しいフィルター
Elements API 料理本
Elements API との統合を支援するために、私たちは以下を作成しました。 Elements API 料理本.一般的な使用例と、Pythonプロシージャとして実装されたソリューション例を説明したレシピが含まれています。
インシデント・エンドポイントの変更
新しいフィルター リスクレベル、updatedTimestampStartとupdatedTimestampEndは、インシデントと検出のポーリングを強化します。クックブック – ポーリング検出).
新フィールド:リスクスコア(インシデントのリスクを表す数値)とカテゴリー(例えば、以下のようなもの)。 クレデンシャル盗難)
インシデントにコメントを追加する新しいエンドポイント:これにより、Security Center のインシデントの詳細ビューに、コメントとしてチケット番号またはインシデントに関する説明を追加することができます。
Endpoint Protection API は非推奨
以下のエンドポイントは使用期限を迎えており、今後使用することはできません:
– 感染症
– セキュリティイベント
– 各社
– コンピュータ
以下のエンドポイントは非推奨であり、まもなく廃止となる。
招待状終戦:2023年11月3日
サブスクリプション契約終了日:2024年3月11日
WithSecure Elements コネクタ
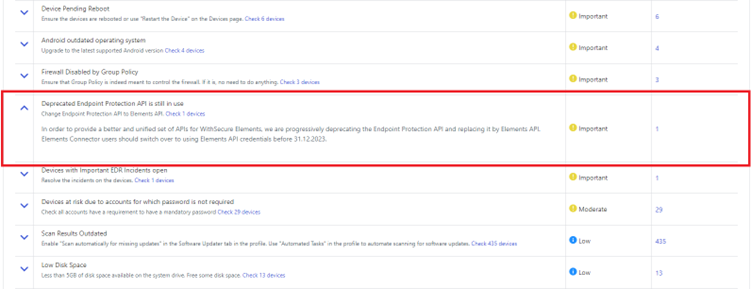
WithSecure Elements に対して、より優れた統一された API セットを提供するために、Endpoint Protection API を順次非推奨とし、Elements API に置き換えています。Elements Connector がWithSecure Elements ポータルから SIEM にセキュリティイベントをストリーミングするために使用され、23.05 リリースより前に設定された場合、Endpoint Protection API をまだ使用している可能性があります。
Elements Security Center は、issueリストでアクションが必要な場合に警告を表示します:
対応する警告はコネクタデバイスビューにも表示されます:
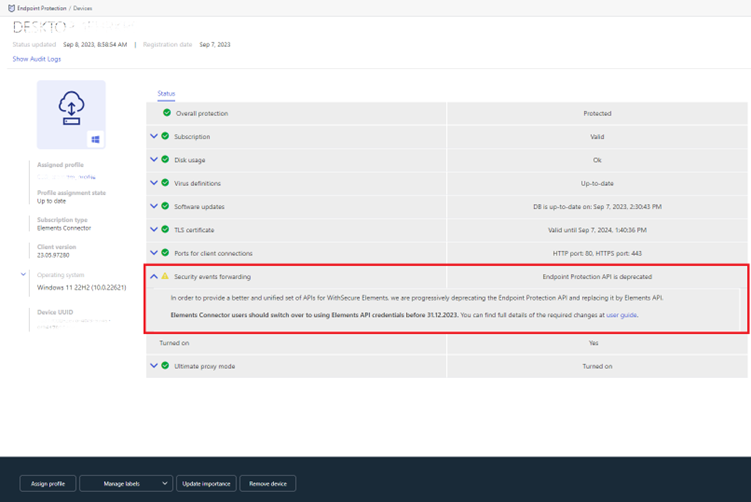
イベント転送機能を維持するため、2023年12月31日までにElements API 。必要な変更の詳細は ユーザーガイド.
その他の関心事項
月刊Threat Highlights Report: 2023年8月
Ivanti製品に新たな脆弱性
Ivanti Endpoint Manager Mobile (EPMM) (旧称 MobileIron) の複数の脆弱性が特定され、高度に洗練された脅威行為者によって悪用されています。これらの脆弱性には、CVE-2023-35078 および CVE-2023-35081 が含まれ、認証されていない任意のファイルの書き込みが可能で、ファイルのアップロードや実行、Web シェルの展開に使用される可能性があります。
WinRARの脆弱性の悪用
WinRARの2つの脆弱性のうち1つはすでに活発に悪用されており、もう1つはWinRARの普及により武器化される可能性が高い。
悪質な「Digital Pulse」プロキシを設置するアフィリエイトキャンペーン
悪質な「Digital Pulse」プロキシをインストールするアフィリエイトキャンペーンで、ウェブトラフィックを傍受し、変更するために使用される可能性があります。
ハクティビストの状況の変化
新たなグループの出現や彼らが使用している戦術など、変化するハクティビストの状況を評価する。
ランサムウェアの傾向と統計
既知の攻撃の統計を含むランサムウェアの状況や、新参者の「Cloak」、「Metaencryptor」、「Ransomed」に注目。
脅威データのハイライト
ソーシャルメディア上で大きな話題となっている脆弱性の概要や、VirusTotalのトレンド、その他の脅威データのハイライトを紹介します。
念のため
アイデアを共有しよう
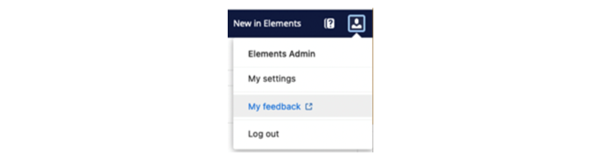
WithSecure当社の目的は、皆様とともに世界を共同セキュリティで保護することです。最高のサイバーセキュリティ製品とサービスを共創するために、WithSecure™Elements Security Center から直接アクセスできるようになった当社のアイデアポータルを通じて、皆様のアイデアを共有されることをお勧めします。
詳細情報
WithSecure™Elements のすべての部分の変更履歴とリリースノートは、次の場所で見ることができます。 ヘルプセンター
This announcement was machine translated. The English version is the original.