


Août 2023
Points forts de la rédaction
WithSecure Produits et macOS 14 « Sonoma »
Malheureusement, nous ne sommes pas tout à fait prêts à prendre en charge la nouvelle version de macOS 14 « Sonoma » qu’Apple est en train de publier. Vous pouvez consulter notre statut actuel et nos recommandations dans notre article dédié.
Elements Security Center
Les appareils désinstallés sont désormais affichés dans la vue des appareils supprimés gérés.
Cette vue montre les appareils sur lesquels Elements agent a été désinstallé, prenant actuellement en charge les agents Windows uniquement.
Posture de sécurité nouvelles évaluations basées sur le profil
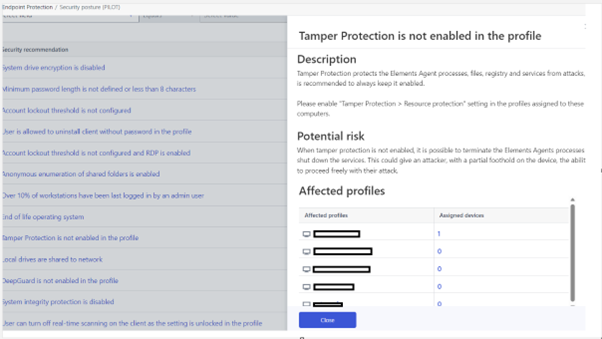
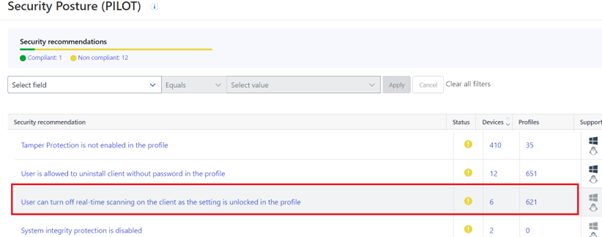
Une nouvelle forme de points d’analyse de la posture de sécurité a été ajoutée. Ceux-ci analysent les données des paramètres du profil pour avertir les administrateurs des configurations potentiellement risquées.
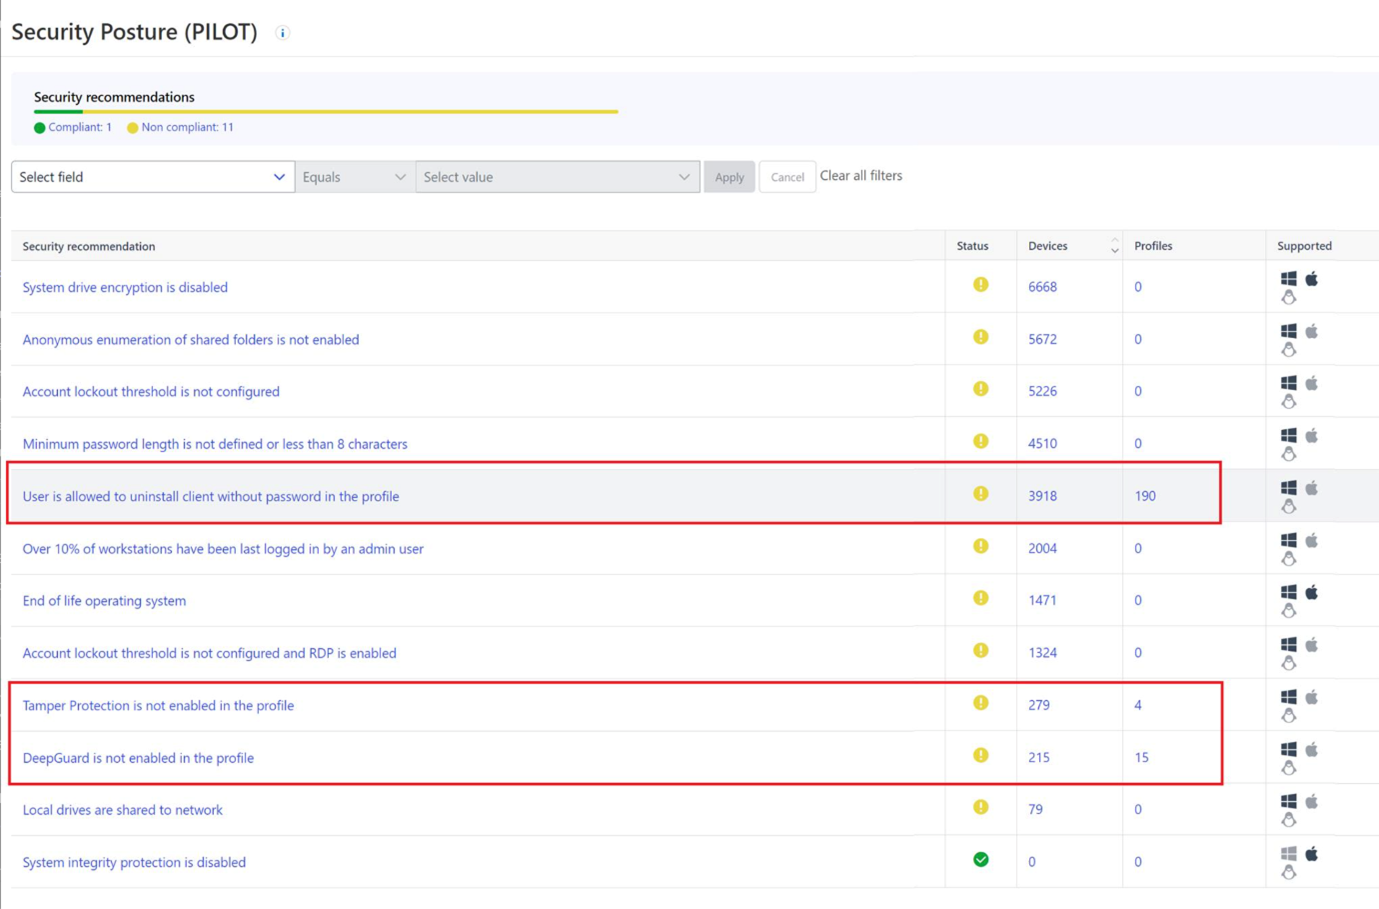
Les appareils affectés au profil concerné sont affichés sous la rubrique « posture de sécurité ».
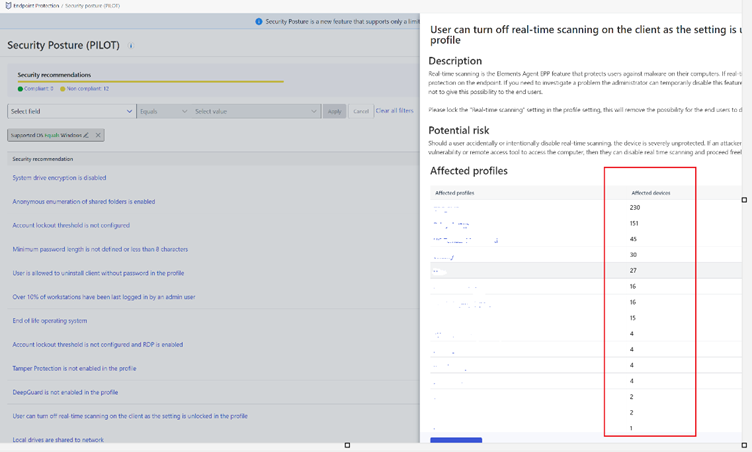
Nombre de dispositifs et plate-forme indiqués dans la vue Posture de sécurité
La liste déroulante des évaluations basées sur les profils affiche désormais le nombre d’appareils pour chaque profil concerné, ainsi qu’une icône de type de plateforme qui renvoie à la vue des appareils.
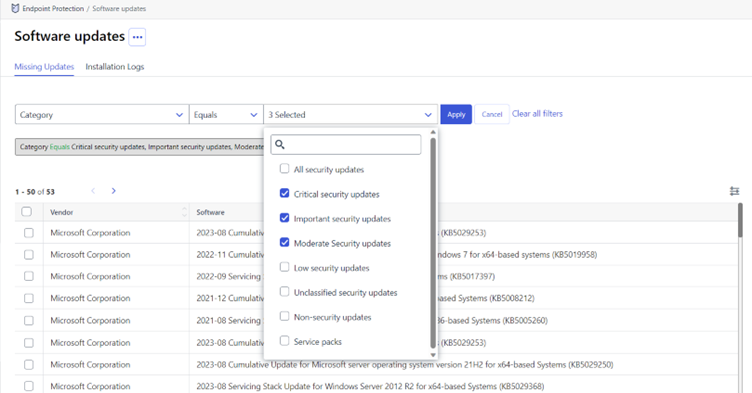
Les mises à jour manquantes et les journaux d’installation peuvent désormais être filtrés
Les événements liés à la sécurité comprennent désormais les événements Collaboration Protection
Des informations sur le nombre d’URL et de pièces jointes malveillantes découvertes par Collaboration Protection ont été ajoutées aux détails de l’événement de sécurité de l’analyse des courriels de Collaboration Protection.
La vue « Other Elements Solution » dans Security Events contient désormais également tous les événements Collaboration Protection.
Nouvelle posture de sécurité basée sur le profil
La posture de sécurité indique désormais si l' »utilisateur peut désactiver l’analyse en temps réel sur le client car le paramètre est déverrouillé dans le profil ».
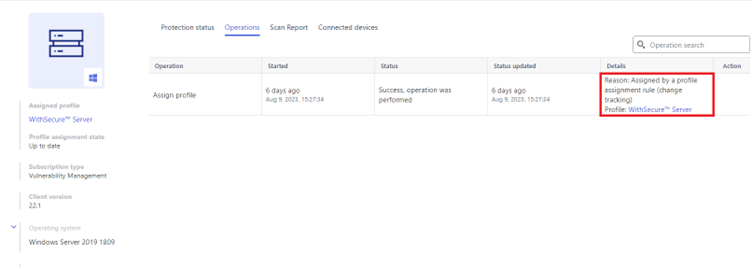
Explication de la cause d’une affectation de profil affichée dans les détails de l’appareil
La raison du déclenchement de l’attribution d’un profil à un appareil est désormais visible dans le tableau des opérations du détail de l’appareil.
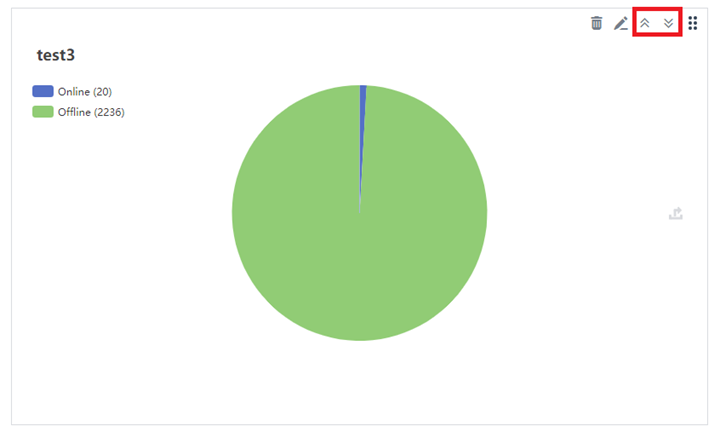
Possibilité d’organiser les graphiques ajoutés à la vue des rapports personnalisés
Nous avons ajouté des boutons permettant de déplacer les graphiques en première et dernière position dans la vue des rapports personnalisés. Cela peut aider les administrateurs à hiérarchiser les informations affichées en fonction de leurs propres besoins.
Elements Endpoint Protection
Elements Agent pour Windows and Server – Version 23.6
Cette version rend disponible la version 23.6 de Elements Agent (version interne 23.6.394).
Les terminaux sont mis à niveau automatiquement, sans redémarrage.
Rapport d’informations sur tous les utilisateurs actuellement connectés
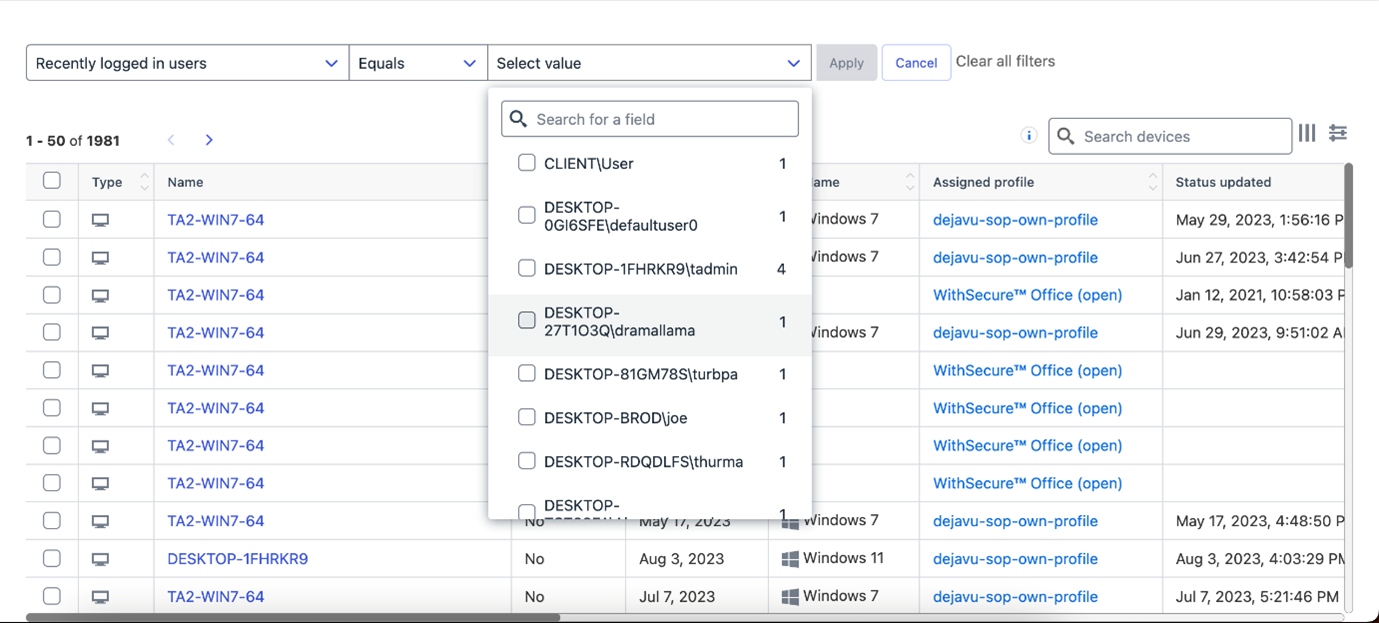
Vous pouvez désormais rechercher tous les appareils sur lesquels un utilisateur s’est connecté.
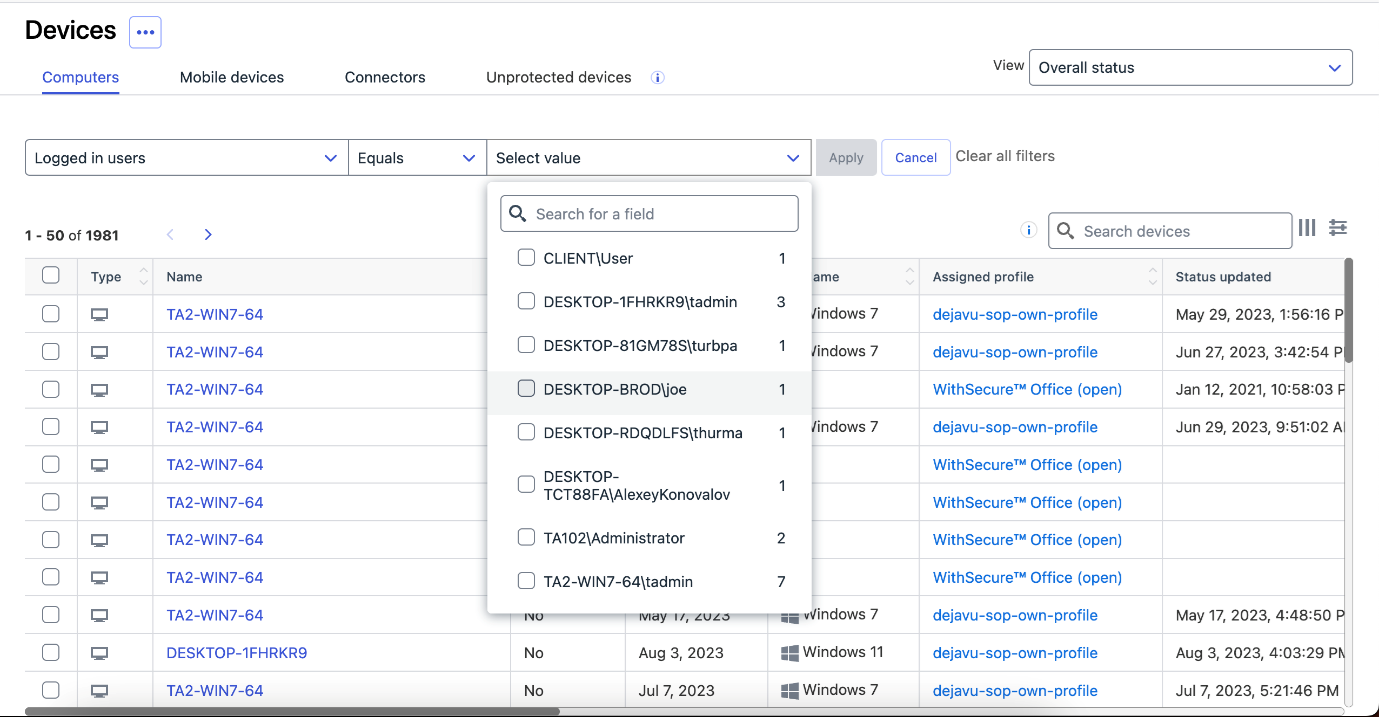
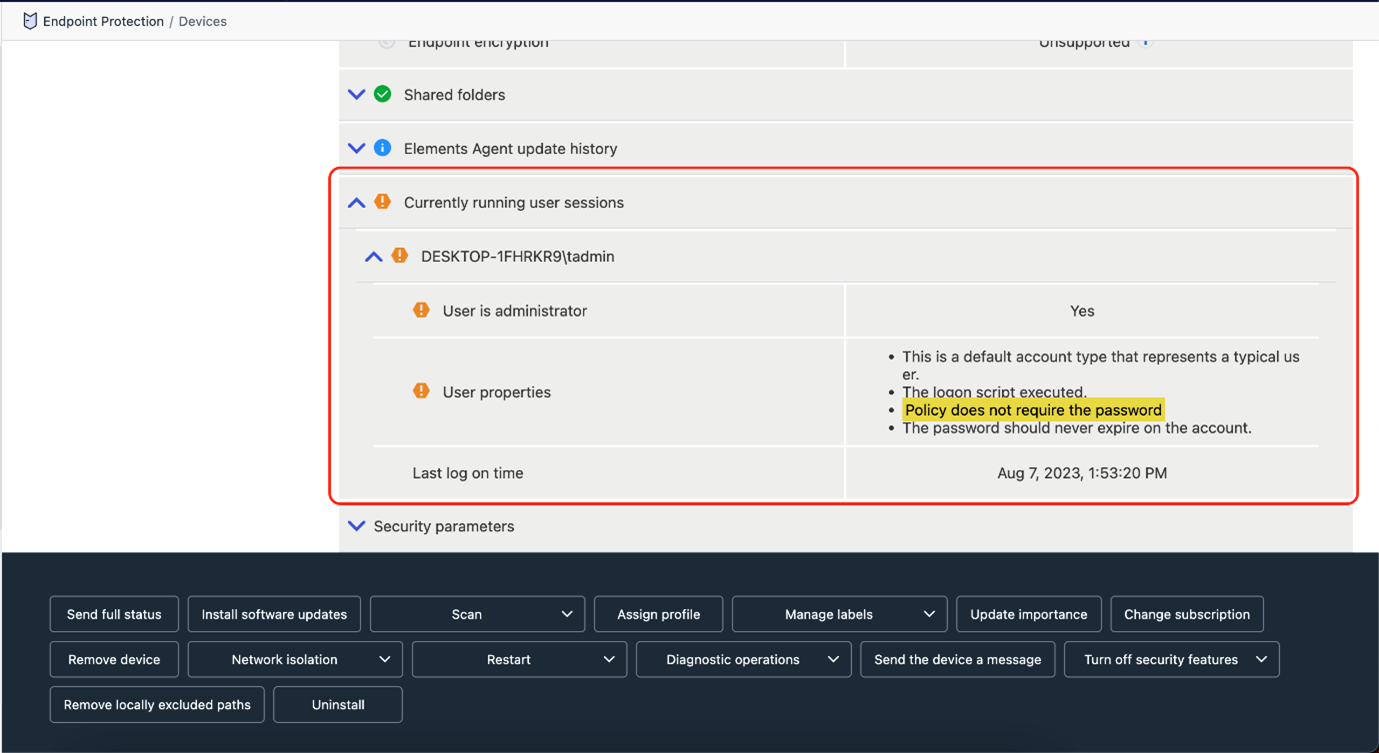
Nous signalons également tous les utilisateurs récemment connectés afin que vous puissiez trouver les appareils sur lesquels l’utilisateur s’est récemment connecté.
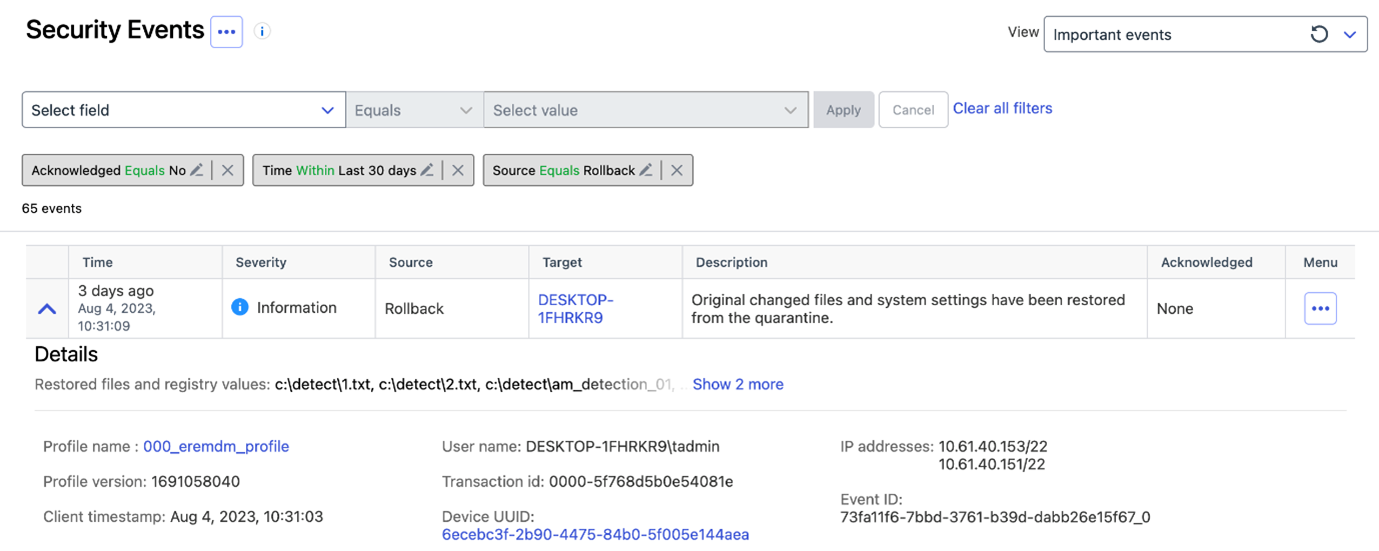
La fonction Rollback envoie une alerte lorsque l’utilisateur restaure les fichiers Rollbackés
Elements Endpoint Detection and Response
Nous avons récemment apporté des modifications aux vues de détection de contexte large de EDR. Vous pouvez trouver plus d’informations sur ces changements dans un article séparé.
Elements Collaboration Protection
Protection automatique pour les nouveaux canaux Teams
Le paramètre « Protéger automatiquement les actifs nouvellement ajoutés » pour l’outil SharePoint couvre désormais l’onboarding des canaux Teams nouvellement ajoutés. Si ce paramètre est désactivé, vous devez sélectionner manuellement l’actif à protéger. Notez qu’après la nouvelle version, les canaux Teams existants ne seront pas protégés automatiquement, mais seulement les canaux nouvellement ajoutés.
Elements Vulnerability Management
Analyse du système EVM
Les produits suivants ont été ajoutés à la composante de détection de l’analyse du système authentifié EVM pour Windows
- CVeritas InfoScale Operations Manager (VIOM)
- Proxy d’authentification Cisco Duo
- IBM Aspera Cargo
- IBM Aspera Connect
- Client WireGuard
- Authentification Duo
- Application Cisco Duo Device Health
- IBM SPSS Statistics
- Contrôleur de zones de stockage Citrix ShareFile
- Dell Wyse Management Suite
- Bureau Mattermost
- Acronis Cyber Backup
- Acronis Cyber Protect
- Automox Agent
- Kofax Power PDF
Elements Vulnerability Management Portail
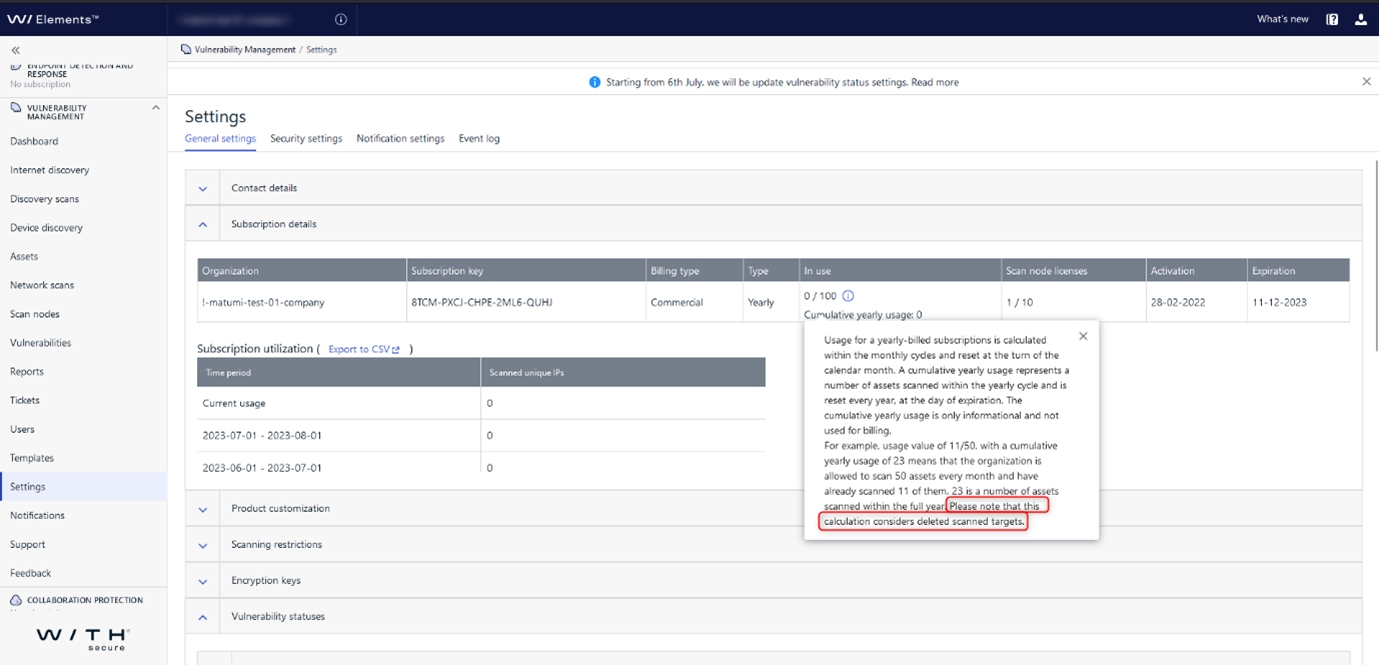
Clarification de l’explication du calcul de l’utilisation
Le calcul de l’utilisation a été amélioré dans la section Détails de l’abonnement de la page Paramètres afin de prendre en compte les cibles scannées supprimées. Le calcul prend en compte les cibles numérisées supprimées afin de garantir un suivi précis.
Intégrations
Elements API: livre de recettes et nouveau filtre pour les incidents
Elements API Livre de cuisine
Pour aider nos clients à intégrer Elements API , nous avons créé l’application Elements API Livre de cuisine. Il contient des recettes avec des descriptions de cas d’utilisation courants et des exemples de solutions mises en œuvre sous forme de procédures Python.
Changements dans le point final de l’incident
Nouveaux filtres Le niveau de risque, updatedTimestampStart et updatedTimestampEnd permettent d’améliorer l’interrogation des incidents et des détections, car le filtrage par updatedTimestamp permet d’obtenir les mises à jour récentes (cf.Livre de recettes – détections de sondages).
Nouveaux champs: RiskScore (nombre représentant le risque de l’incident) et catégories (par exemple VOL_DE_CRÉANCES)
Nouveau point de terminaison pour ajouter un commentaire à un incident: Cela permet d’ajouter un numéro de ticket ou une explication sur l’incident en tant que commentaire dans la vue détaillée de l’incident dans Element Security Center.
Endpoint Protection API est obsolète
Nous vous rappelons que les paramètres suivants ont atteint leur fin de vie et ne doivent plus être utilisés :
– infections
– événements liés à la sécurité
– entreprises
– ordinateurs
Les points de terminaison suivants sont obsolètes et bientôt en fin de vie
Invitations : Fin de vie : 3 novembre 2023
Abonnements : Fin de vie : 11 mars 2024
WithSecure Elements Connecteur
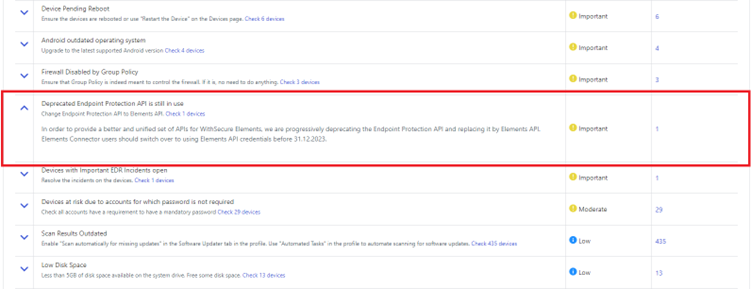
Afin de fournir un ensemble d’API de meilleure qualité et plus unifié pour WithSecure Elements , nous supprimons progressivement Endpoint Protection API et le remplaçons par Elements API . Si votre connecteur Elements est utilisé pour transmettre des événements de sécurité du portail WithSecure Elements à votre SIEM et a été configuré avant la version 23.05, il se peut qu’il utilise encore Endpoint Protection API .
Elements Security Center vous avertira si des actions sont nécessaires dans la liste des problèmes :
L’avertissement correspondant est également affiché dans la vue de l’appareil du connecteur :
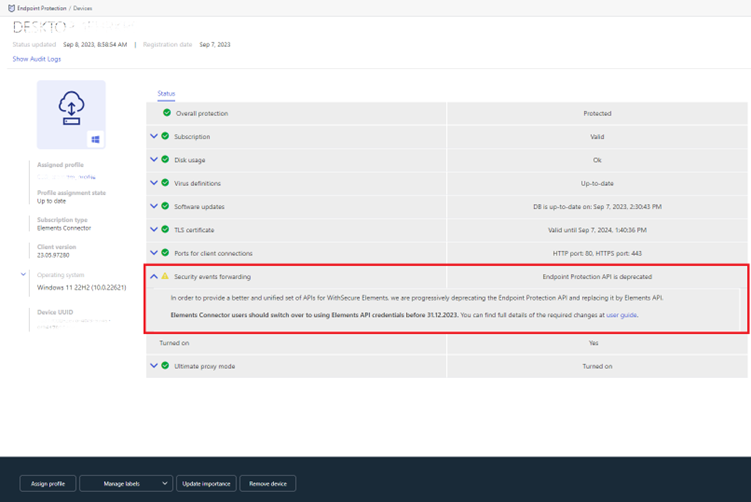
Afin de préserver la fonctionnalité de transfert d’événements, veuillez passer à l’utilisation de Elements API credentials avant le 31.12.2023. Vous trouverez tous les détails des changements requis dans le document guide de l’utilisateur.
Autres éléments d’intérêt
Mensuel Threat Highlights Report: août 2023
Nouvelles vulnérabilités dans les produits Ivanti
Plusieurs vulnérabilités dans Ivanti Endpoint Manager Mobile (EPMM), anciennement connu sous le nom de MobileIron, ont été identifiées et exploitées par un acteur de menace hautement sophistiqué. Ces vulnérabilités comprennent CVE-2023-35078 et CVE-2023-35081, qui permettent l’écriture arbitraire de fichiers non authentifiés et peuvent être utilisées pour télécharger et exécuter des fichiers et déployer des shells web.
Exploitation des vulnérabilités de WinRAR
L’une des deux vulnérabilités de WinRAR est déjà activement exploitée, et l’autre est susceptible d’être utilisée à des fins militaires en raison de la prévalence de WinRAR.
Campagne d’affiliation installant un proxy « Digital Pulse » malveillant
Campagne d’affiliation qui installe un proxy « Digital Pulse » malveillant, qui peut être utilisé pour intercepter et modifier le trafic web.
L’évolution du paysage hacktiviste
Évaluation de l’évolution du paysage hacktiviste, y compris l’émergence de nouveaux groupes et les tactiques qu’ils utilisent.
Tendances et statistiques concernant les rançongiciels
Le paysage des ransomwares, y compris les statistiques des attaques connues, et les nouveaux venus « Cloak », « Metaencryptor » et « Ransomed ».
Données sur les menaces
Vue d’ensemble des vulnérabilités qui ont été fortement discutées sur les médias sociaux, ainsi que des tendances de VirusTotal et d’autres données sur les menaces.
Au cas où vous l’auriez manqué
Partagez vos idées avec nous
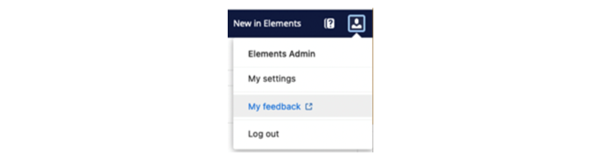
Notre objectif est de co-sécuriser le monde avec vous – maintenant en tant que WithSecure™. Pour cocréer les meilleurs produits et services de cybersécurité possibles, nous vous recommandons vivement de partager vos idées via notre portail d’idées, désormais accessible directement à partir de WithSecure™ Elements Security Center .
Plus d’informations
Les modifications et les notes de mise à jour pour toutes les parties de WithSecure™ Elements peuvent être consultées sur le site suivant Centre d’aide
This announcement was machine translated. The English version is the original.