


Endpoint Security (旧 Endpoint Detection & Response) – 2026-03-30 更新
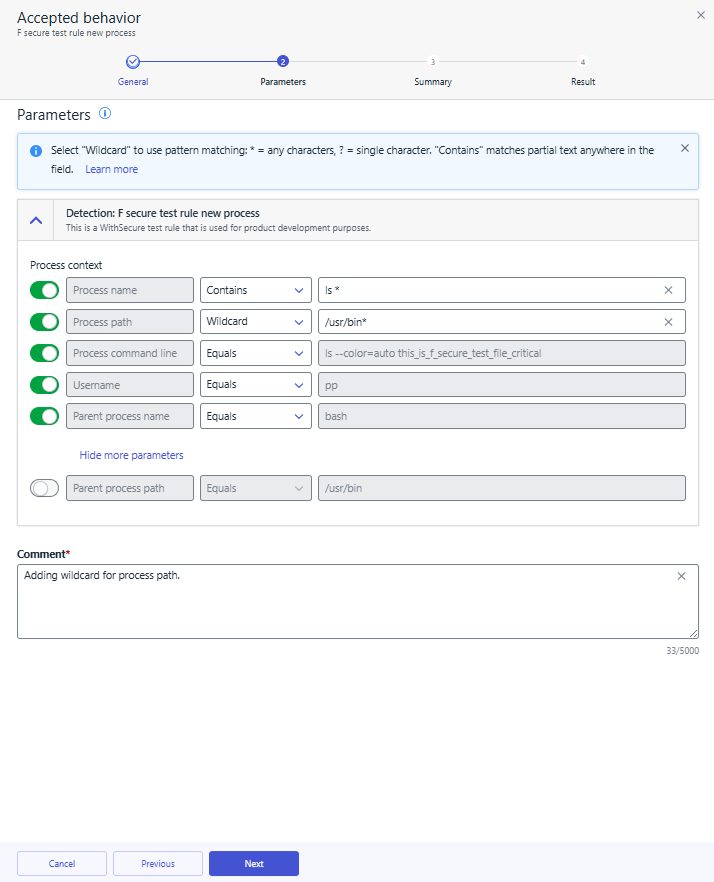
より柔軟で保守性の高い抑制ルールを作成できるようにする、 Accepted Behavior抑制ルールのパラメータにはワイルドカードを使用できます。.ワイルドカードを使用すると、正確な値ではなくパターンにマッチさせることができるため、複数のルールを作成することなく、繰り返し発生するイベントや類似のイベントを簡単に抑制することができます。
ワイルドカードとは何ですか?
ワイルドカードを使用すると、完全な文字列ではなく部分一致を使用して抑制ルールを定義できます。これは、ファイル名、パス、ユーザー名など、値がわずかに異なる場合に特に便利です。
以下のワイルドカード文字がサポートされている:
*– 任意の文字列(空白を含む)にマッチ
例*.exe試合ファイルエグゼ,テストエグゼ,.exe?– 任意の1文字にマッチ
例ファイル?試合ファイル1.txt,ファイルA.txt
ワイルドカード文字をリテラル値として扱うには、バックスラッシュ(\) をエスケープ文字として使用する:
\*– はリテラル・アスタリスクにマッチします。
例test*.txt試合test*.txt\?– はリテラルなクエスチョンマークにマッチします。
例test?試合test?
対応パラメータ
以下のパラメータにマッチする場合、Accepted Behaviorの抑制ルールでワイルドカードがサポートされる:
- プロセス名
- プロセスパス
- コマンドラインを処理する
- ユーザー名
- 親プロセス名
- 親プロセスのパス
ワイルドカードの使い方
ワイルドカードベースの抑制ルールは、2つの方法で作成または編集できます:
- より イベント → 広範なコンテキスト検出として検出を終了する。 許容される行動を選択し、抑制ルールを作成する。
- より セキュリティ・コンフィギュレーション → 自動化されたアクション → 抑制ルール既存のルールを編集する。
両方のフローで ワイルドカードを使ってパターンを定義する。 *, ?または必要に応じてエスケープされた文字。
ワイルドカードを使用することで、ルールの重複を減らし、構成をすっきりさせ、長期にわたる抑制ルールの保守を容易にします。
This changelog was machine translated. The English version is the original.