


Endpoint Security (旧称:エンドポイント検出・対応) — 2026年6月29日 更新
community 様、
Elements (EDR )の「自動アクション」機能を拡張し、パートナーの皆様がエンドポイントの脅威に対してより迅速かつ大規模に対応できるよう支援します。今回のアップデートにより、Broad Context Detection (BCD)が作成された場合、またはリスクレベルが「中」「高」「深刻」に更新された場合に、6つの新しいEDR 対応アクションをトリガーする自動ルールを作成できるようになりました。
何が変化しているのでしょうか?
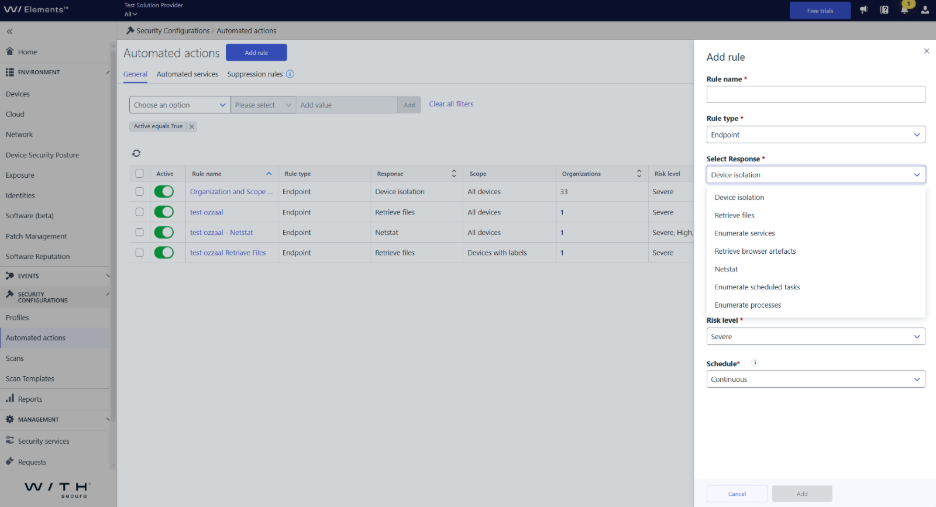
エンドポイントルール向けの自動アクションでは、すでに「デバイスの隔離」が自動対応としてサポートされていました。今回、6つの新しい対応アクションを追加し、お客様の組織全体におけるインシデント対応の自動化をより柔軟に行えるようになりました。
今回のアップデートにより、自動化に利用できる新しい対応アクションが6つ追加されました:
- ファイルを取得する – パスパターンに基づいてエンドポイントからファイルを取得し、
- サービスの列挙 – Windowsエンドポイントにインストールされているすべてのサービスを一覧表示し、
- ブラウザのアーティファクトを取得する – 主要なブラウザから閲覧履歴やデータを収集し、
- Netstat – ネットワーク接続情報を取得し、
- スケジュールされたタスクを一覧表示する – Windowsのスケジュールされたタスクを一覧表示し、
- プロセスの列挙 – 実行中のすべてのプロセスを一覧表示します。
ルールの仕組み
新しい応答アクションのいずれかを使用してルールを作成する際は、リスクレベルのトリガー(「中」、「高」、「深刻」)とデバイスの適用範囲を選択します。「すべてのデバイス」に設定されたルールは複数の顧客組織にまたがって適用されますが、「特定のラベルが付いたデバイス」に範囲が限定されたルールは、単一の組織にのみ適用されます。 スケジュールオプションは「継続的」または「カスタム」のままであり、ルールタイプは「エンドポイント」に固定されています。既存のルールと同様に、ルールタイプと対応タイプは作成後に変更できませんが、その他のすべてのフィールドは編集可能です。
EDR の自動応答機能を使用すると、以下のことが可能になります:
- エンドポイントの脅威への対応にかかる手作業の負担を軽減し、
- 同様のリスクレベルに対して、一貫性があり、方針に基づいた対応を確実に行うこと、
- 多くの顧客組織にわたってセキュリティ運用を拡大し、
- 反復的な作業ではなく、複雑な調査に専門家の注意を集中させる。
この改善により、大量のエンドポイント検出を管理するパートナーの皆様の手作業による負担が大幅に軽減され、EDR の対応アクションの機能を自動化されたワークフローに組み込むことができるようになるものと確信しています。
This changelog was machine translated. The English version is the original.