


General product lifecycle policies
Supported product versions
Elements announcements
-
New roles for better access control in Elements
Read more
We are introducing new Elements roles. New roles make it easier to manage access in the Elements portal.
- Endpoints: Reading all – read access to servers, workstations and mobile devices. Does not grant permission to Device or profile management, Patch management, Device security posture, Software reputation, Security Events, Home/Endpoint protection, Reports.
- Endpoints: Editing all – editing access to servers, workstations, and mobile devices. Grants permission to security information, including device status, dashboard, security events, and software updates. Allows executing security operations such as removing or isolating devices and assigning profiles. Does not grant permission to manage profiles.
- Endpoints: Editing non-servers – edit access to workstations and mobile devices; read access to servers. Grants access to workstation and mobile security information, including device status, dashboards, security events, and software updates. Allows security operations on workstations and mobile devices, such as removing or isolating them and assigning profiles. Does not permit profile management.
- Endpoints: Editing servers – edit access to servers; read access to workstations and mobile devices. Grants access to server security information, including device status, dashboards, security events, and software updates. Allows security operations on servers, such as removing or isolating them and assigning profiles. Does not permit profile management.
- Endpoints: Organizing non-servers – Edit access to non-server devices, excluding remote operations. Includes actions that affect device security configuration (e.g., profile assignment) or metadata (e.g., alias, label, asset group), but not actions that execute on the device itself. Also includes read access to devices, security events, profiles, and reports for servers, workstations, and mobile devices.
- Endpoints: Organizing servers – edit access to server devices, excluding remote operations. Includes actions that affect device security configuration (e.g., profile assignment) or metadata (e.g., alias, label, asset group), but not actions that execute on the device itself. Also includes read access to devices, security events, profiles, and reports for servers, workstations, and mobile devices.
- Endpoints: Non-server remote operations – allows execution of remote security operations on non-servers, such as removing or isolating devices. Includes read access to devices, security events, profiles, and reports for servers, workstations, and mobile devices.
- Endpoints: Server remote operations – allows execution of remote security operations on servers, such as removing or isolating devices. Includes read access to devices, security events, profiles, and reports for servers, workstations, and mobile devices.
- Profiles: Editing for non-servers – allows management of security configurations and profiles for workstations and mobile devices. Does not permit access to server profiles.
- Profiles: Editing for servers – allows management of security configurations and profiles for servers. Does not permit access to workstation or mobile device profiles.
- Profile assignment rules: Editing – allows management of profile assignment rules.
- Security events: Managing – grants permission to take action on security events (e.g., acknowledging or allowing a website URL). Includes read access to devices, security events, profiles, and reports for servers, workstations, and mobile devices.
- Reports: Managing – allows managing reports. Includes read access to devices, security events, profiles, and reports for servers, workstations, and mobile devices.
-
Pourquoi la gestion des incidents est-elle importante ?
Read more
Lorsqu’un incident cybernétique touche votre entreprise, vous devez déterminer quels systèmes peuvent continuer à fonctionner et quelles données peuvent être restaurées en toute sécurité. Vous devez également déterminer si des informations sensibles ont été exposées et si le pirate dispose toujours d’un accès. Ces décisions reposent sur une analyse fiable des faits.
La criminalistique numérique et la gestion des incidents (DFIR) apportent l’expertise nécessaire pour établir ces faits et prendre les mesures qui s’imposent.Des enquêteurs et des intervenants expérimentés contribuent à maîtriser l’incident, à orienter la reprise des activités et à remédier aux failles qui ont permis l’attaque. Pour votre organisation, cela peut se traduire par une perturbation moindre, des décisions mieux éclairées et une pression réduite sur l’teams interne.
Tirer parti de vos investissements existants en matière de sécurité
Endpoint detection and response (EDR) offre une visibilité sur l’activité des appareils et fournit des outils permettant d’analyser et de contenir les menaces. Le service Managed detection and response (MDR) met à disposition des experts chargés de surveiller, d’analyser et d’intervenir dans le cadre d’un périmètre convenu.
Ces capacités s’avèrent précieuses en cas d’incident. Une équipe DFIR dédiée s’appuie sur ce travail lorsque la situation nécessite une enquête forensic plus approfondie, une coordination à plus grande échelle ou un soutien supplémentaire à la restauration. Les enquêteurs rassemblent les preuves provenant des terminaux, des identités, des services cloud et d’autres systèmes afin de déterminer l’étendue de la compromission et d’orienter les décisions à prendre.
Ce que le DFIR permet de mettre au jour
Les scénarios illustratifs suivants montrent pourquoi il est important de mener une enquête plus approfondie.
La facture frauduleuse dans le cadre d’une conversation de confiance : Une équipe financière reçoit de nouvelles coordonnées bancaires dans le cadre d’un échange d’e-mails existant avec un fournisseur. Le paiement semble légitime jusqu’à ce que le fournisseur appelle pour demander où en est le virement. Les enquêteurs DFIR découvrent une boîte mail piratée que le cybercriminel a utilisée pour surveiller les discussions relatives au paiement. Ils identifient les échanges concernés ainsi que des règles de transfert cachées, aidant ainsi l’entreprise à sécuriser ses comptes, à répondre aux demandes de la banque et à évaluer quelles informations ont été exposées.
L’attaque par ransomware qui a eu lieu quelques jours avant la panne : EDR détecte le ransomware et isole le serveur affecté. L’enquête révèle l’utilisation antérieure d’un compte administrateur compromis ainsi qu’un accès supplémentaire à un serveur de sauvegarde. Les intervenants DFIR identifient les voies d’accès restantes, évaluent les indices de vol de données et aident à déterminer quelles sauvegardes sont fiables. La restauration permet ensuite de remédier à la compromission dans son ensemble, réduisant ainsi le risque de reconnecter des systèmes alors que l’attaquant conserve encore un accès.
Une intrusion discrète visant des informations précieuses : Les activités se poursuivent normalement alors qu’un intrus passe plusieurs semaines à accéder à des fichiers de projet sensibles. Une connexion inhabituelle déclenche une enquête qui permet de relier les activités entre les postes de travail et les services cloud. Les spécialistes DFIR reconstituent la chronologie des événements, identifient les mécanismes utilisés pour maintenir l’accès et évaluent les preuves de collecte et de transfert de données. L’organisation acquiert ainsi une meilleure compréhension de l’exposition au risque et élabore un plan pour éliminer l’intrus.
Données probantes pour la prise de décision, le reporting et le redressement
Même après qu’un pirate a causé des dommages, une intervention efficace peut empêcher d’autres pertes et protéger les activités non touchées. Des intervenants expérimentés aident à hiérarchiser les actions en fonction de leur impact sur l’activité, tout en préservant les éléments de preuve nécessaires à l’enquête.
Des rapports clairs fournissent à la direction une base factuelle pour prendre ses décisions. Ils contribuent également à sinistres liés à la cyberassurance et déclarations réglementaires grâce à des chronologies documentées, des conclusions sur les systèmes et les données affectés, ainsi que des comptes rendus des mesures prises. Les équipes juridiques et de conformité teams peuvent s’appuyer sur ces conclusions pour évaluer les obligations de notification et établir des rapports conformément à la directive NIS2 et au RGPD, le cas échéant. Les rapports distinguent les conclusions confirmées des évaluations et expliquent toute incertitude persistante.
Une expertise à votre disposition quand vous en avez besoin
Chez WithSecure, Notre équipe d’intervention en cas d’incident est totalement indépendante de toute technologie particulière. Nous intervenons indépendamment des fournisseurs, des plateformes et des environnements, en collaboration avec votre « teams » et vos prestataires actuels. Nos enquêtes portent sur les attaques par usurpation de messagerie professionnelle, les ransomwares, le cyberespionnage et les menaces internes. Ou tout autre besoin.
Un expert DFIR sous contrat chez WithSecure offre Accès à des spécialistes 24 h/24, 7 j/7, garanti par un accord de niveau de service (SLA), avec des services disponibles à la demande à des tarifs convenus au préalable et sans obligation d’acheter à l’avance des journées d’enquête. Votre organisation dispose d’un interlocuteur attitré et d’un processus d’activation bien établi, ce qui réduit le temps nécessaire à l’organisation d’une intervention d’experts en cas d’incident. Les équipes d’teams s internes bénéficient ainsi de capacités supplémentaires lorsque la pression sur elles est la plus forte.
Nous vous aidons également à vous préparer grâce à exercices de simulation sur table sur mesure, manuels d’intervention et révisions des plans, couvrant la réponse aux incidents, la gestion de crise et la reprise des activités. Chaque mission est adaptée à votre environnement, à vos priorités métier et aux responsabilités de vos équipes. Vos collaborateurs peuvent s’entraîner à prendre des décisions difficiles, tester les procédures d’escalade et combler les lacunes avant qu’un incident réel ne mette ces dispositifs à rude épreuve.
Il en résulte une organisation mieux à même de comprendre un incident, de prendre des décisions éclairées et de rétablir ses activités en s’appuyant sur des données factuelles.
Pour en savoir plus sur nos services d’intervention en cas d’incident, cliquez ici :
-
New Feature: Onboarding Assistant in Elements Security Center
Read more
We have introduced the Onboarding Assistant in Elements Security Center, a built-in virtual assistant that guides new users through their first steps in WithSecure™ Elements. The assistant appears on first login and leads you through the setup actions needed for the products and services your organization has purchased.
Until now, getting started often relied on hands-on help from a partner or a WithSecure solutions engineer. The Onboarding Assistant gives every customer the same clear, step-by-step path to a working setup, so you reach your first security outcomes faster and with less manual support.
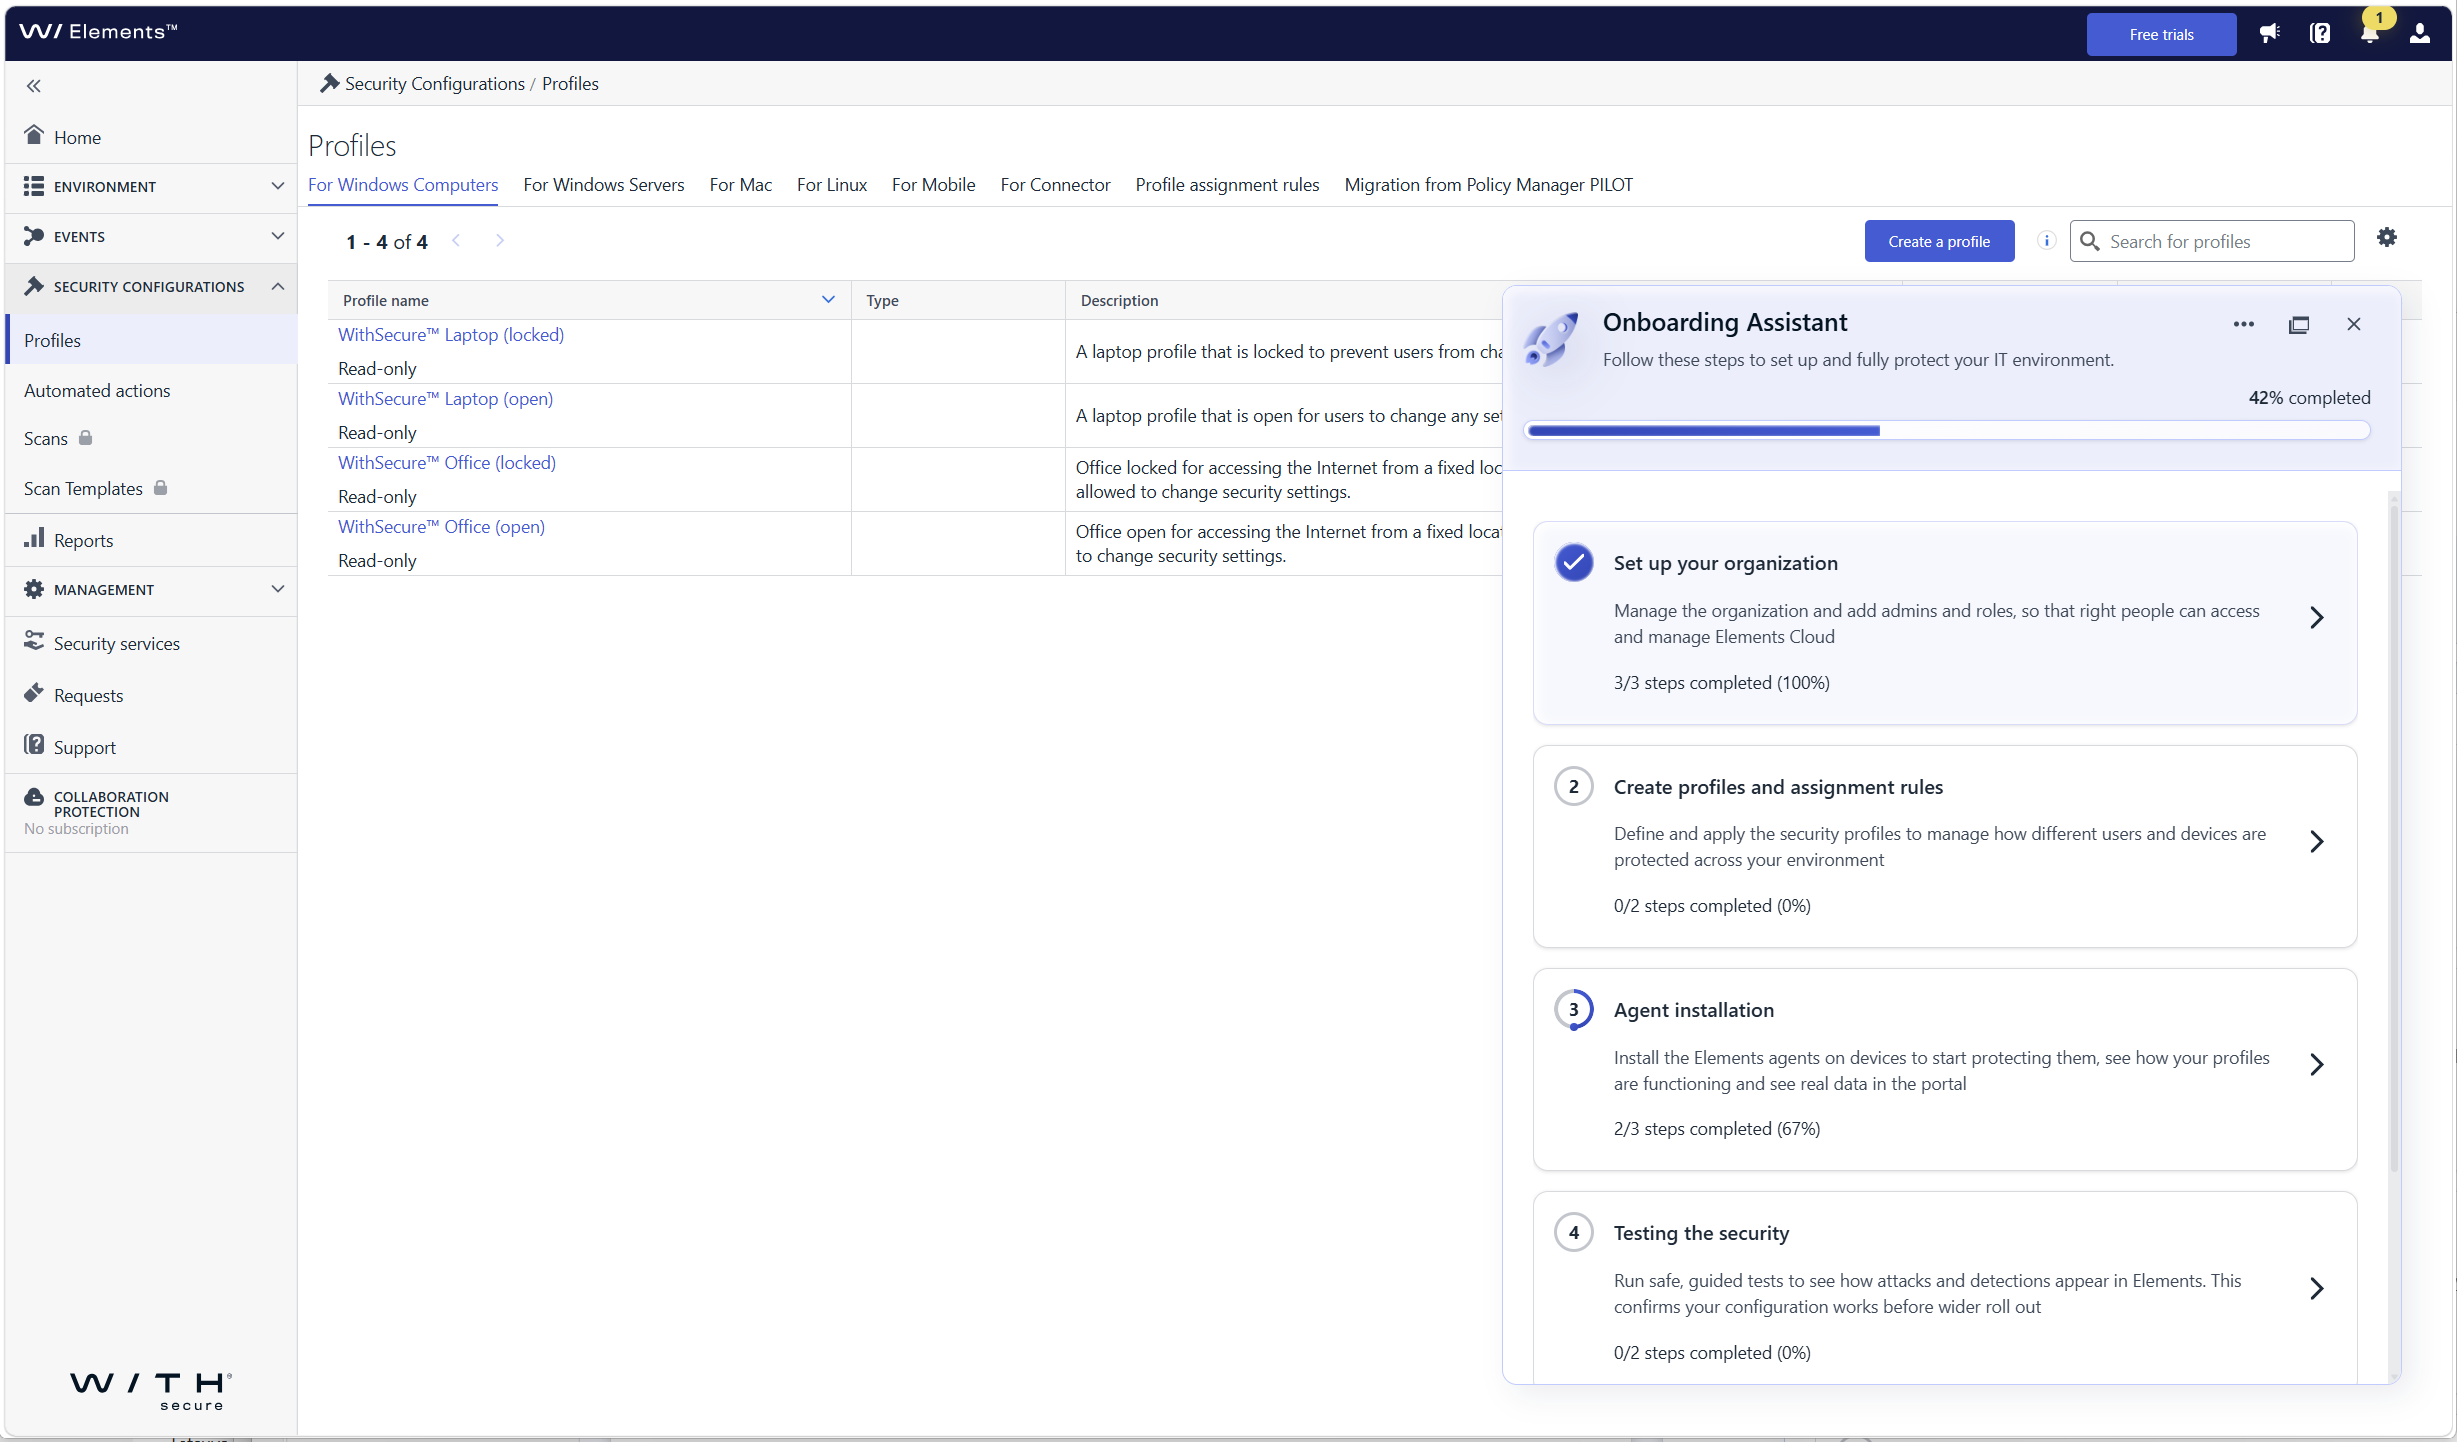
What’s new
- Guided first login: the assistant opens automatically when you log in to Elements Security Center for the first time and walks you through each required onboarding step
- Organization onboarding: set up your organization, including users and single sign-on (SSO)
- Device and profile onboarding: get your devices connected so that they are protected and visible in Elements
- Steps tailored to your subscriptions: you only see the steps that are relevant to the Elements products and services your company has, so there is nothing extra to sort through
- Help where you need it: each step includes contextual guidance, links to documentation, and prompts for the next action
Who sees the assistant
The assistant is shown to the first user who logs in with permission to manage users and access rights in the organization. This person can hand over product setup to other users by giving them access to Elements Security Center, so user and product administration can be split. In this release, the assistant is shown to customer users only, not to partner users with access to several companies.
How to get started
Log in to Elements Security Center. The Onboarding Assistant opens on the right side of the portal and shows your onboarding progress. Select a step to see what needs to be done and follow the guidance until all the steps relevant to your subscriptions are completed.
-
Introducing WithSecure Elements AI Security
Read more
We have launched AI Security Early Access for eligible WithSecure™ Elements subscriptions.
The new AI Security Dashboard gives users a single view into how AI is being used across organizations’ IT environments.
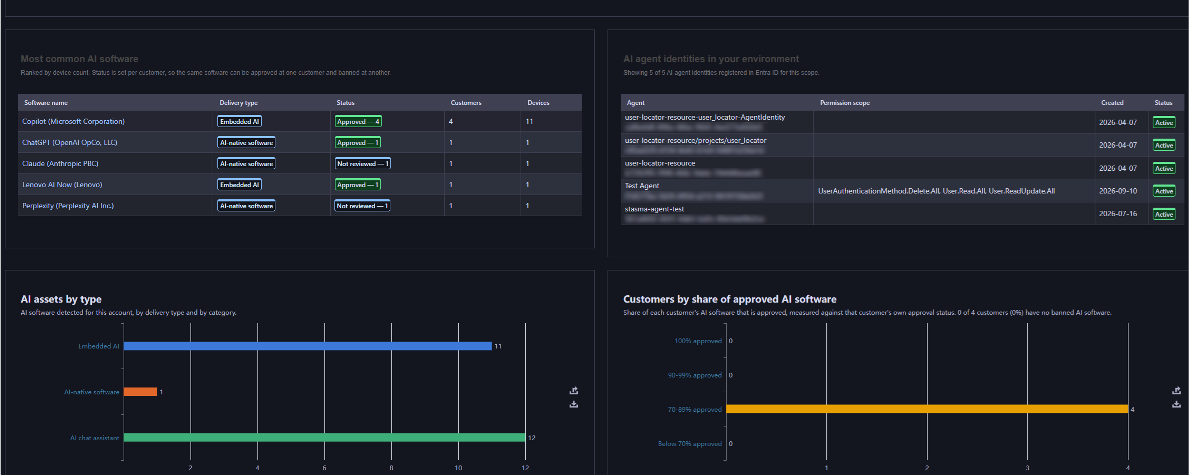
What’s new:
- Shadow AI discovery, through a dedicated AI Security Dashboard and Software Inventory that lists the AI tools in use across the organization, including tools that were never formally installed.
- Agentic identity visibility, integrated with Microsoft Entra ID, to surface Service Principals attributed to AI agents, AI chat assistants, AI coding assistants, and other generative AI tools operating with their own credentials.
- Browser extension tracking, surfacing AI-related browser plug-ins from chatbot sidebars to AI-powered productivity add-ons across every managed endpoint. To be added shortly after the initial release.
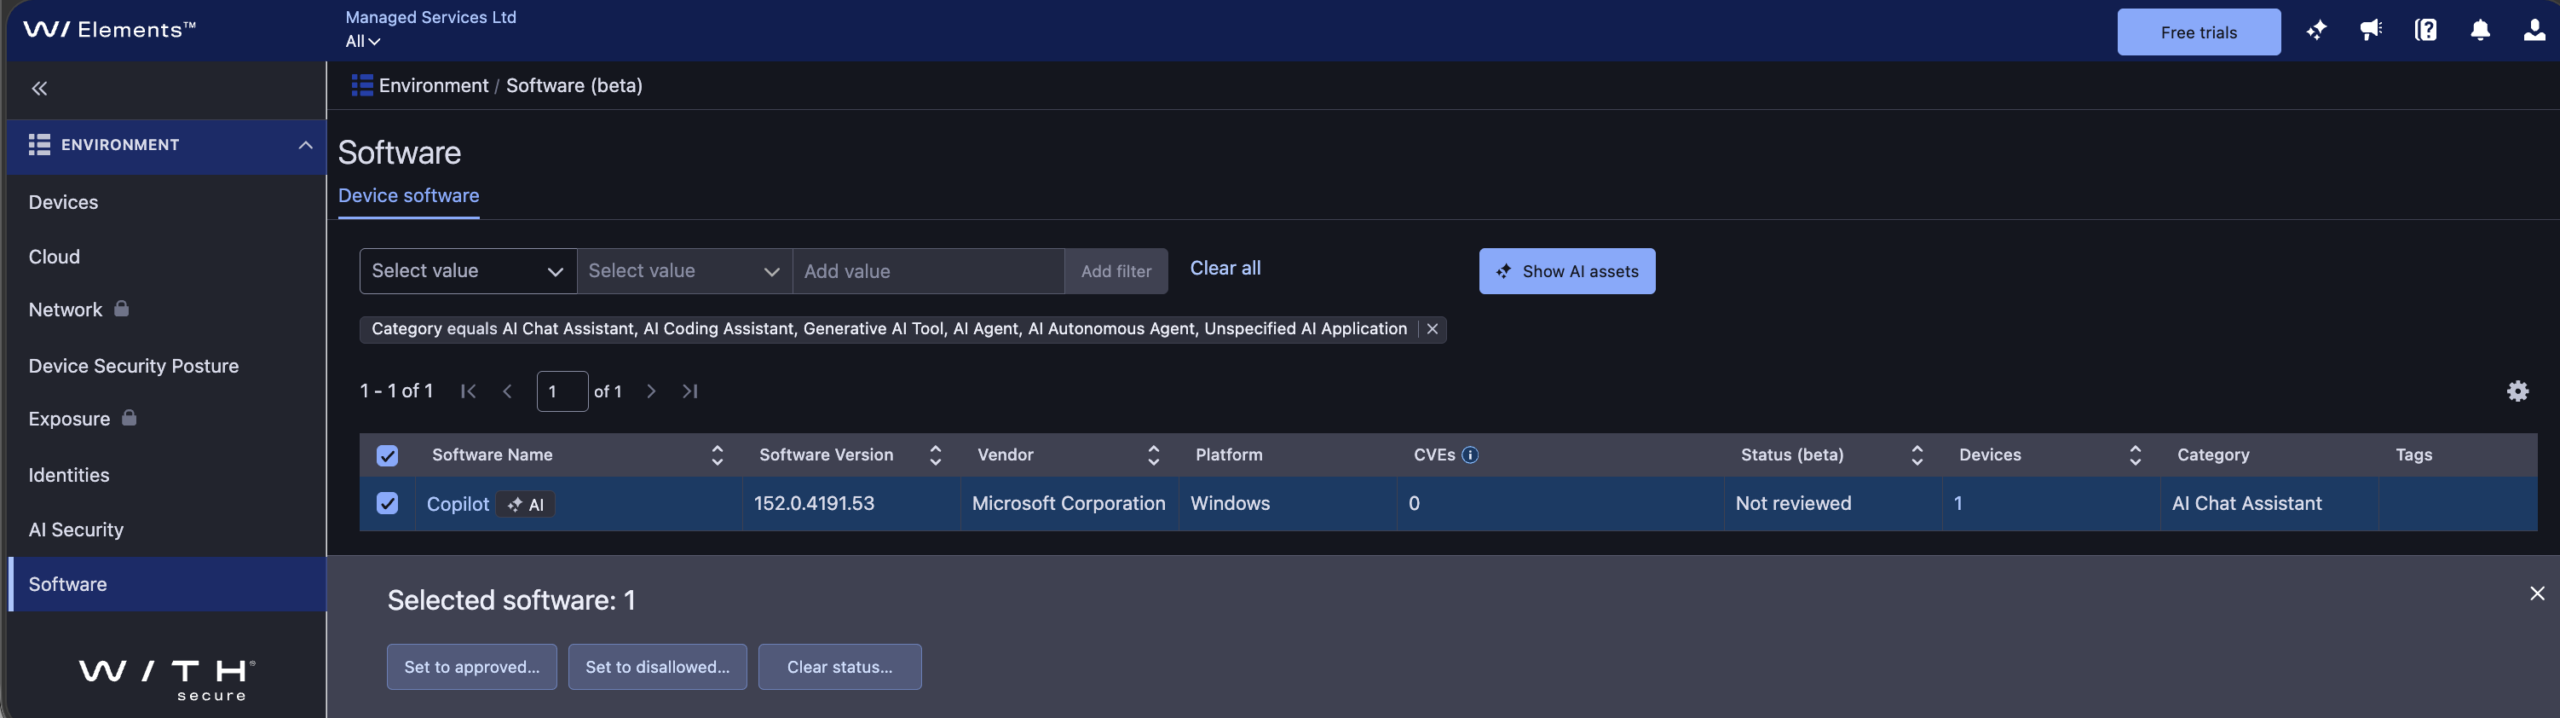
The initial release of AI Security includes asset status for discovered AI software, helping you identify which AI tools are approved for use versus « shadow AI. » In this release, asset status doesn’t restrict AI software use since it’s intended for reporting purposes only.
Learn more:
To learn more about AI Security, including how to use the dashboard, software inventory, and asset status, see the AI Security section of the Elements User Guide.
How to get started:
AI Security is available as an Early Access feature for eligible WithSecure Elements subscribers, at no extra cost and with no installation or setup required, until further notice.
If you’re an Elements user but aren’t currently subscribed to an eligible module, you can start a free 30-day trial via the Free Trials tab in Elements Security Center.
Eligibility:
- Software incl. Browser extension tracking: WithSecure Elements Protect and Proactive Bundles, WithSecure Elements XDR / Endpoint Detection and Response (EDR), WithSecure Elements Exposure Management (XM) for Business / Users / Devices.
- Identity: WithSecure Elements Protect and Proactive Bundles, WithSecure XDR Identity Security, WithSecure Elements Exposure Management (XM) for Business / Users / Identities.
-
Major Capricorn update for Endpoint Protection – October 2026
Read more
UPDATE 2026-10-15: This has now been released to production with version « 2026-10-14_01«
We would like to inform you about a larger Virus Definition File (VDF) update than usual, scheduled for October 13, 2026.
What does this update mean?
As part of the regular maintenance cycle, the signature database is periodically reorganized — approximately twice a year. This update signifies that affected endpoints will download a larger, refreshed signature base of up to 130 MB, compared to the usual few KB to few MB size of standard updates.
Standard updates will resume immediately afterward, returning to their normal size.
Update Details
- Platform coverage: This update applies to all WithSecure Endpoint Protection products — across Windows, Mac, and Linux platforms that utilize the Capricorn engine.
Deployment
- The update will be delivered automatically through the regular VDF update mechanism.
- Updates containing this release will start with « WithSecure Capricorn Engine (2026-10-xx-xx) ».
Users of WithSecure Elements EPP may wish to consider taking the Elements Connector into use, to help reduce internet access, if they have several deployed endpoints. You can find more details of how to deploy this at:
https://support.withsecure.com/userguides/data/pdf/ws_elements_connector_eng.pdf
Business Suite announcements
-
Major Capricorn update for Endpoint Protection – October 2026
Read more
UPDATE 2026-10-15: This has now been released to production with version « 2026-10-14_01«
We would like to inform you about a larger Virus Definition File (VDF) update than usual, scheduled for October 13, 2026.
What does this update mean?
As part of the regular maintenance cycle, the signature database is periodically reorganized — approximately twice a year. This update signifies that affected endpoints will download a larger, refreshed signature base of up to 130 MB, compared to the usual few KB to few MB size of standard updates.
Standard updates will resume immediately afterward, returning to their normal size.
Update Details
- Platform coverage: This update applies to all WithSecure Endpoint Protection products — across Windows, Mac, and Linux platforms that utilize the Capricorn engine.
Deployment
- The update will be delivered automatically through the regular VDF update mechanism.
- Updates containing this release will start with « WithSecure Capricorn Engine (2026-10-xx-xx) ».
-
TLS certificate provider update for GUTS2 backend (May 19, 2026)
Read more
We would like to inform you about an upcoming change to the TLS certificates used by the WithSecure GUTS2 Server (definition update backend), planned for May 19, 2026.
We are transitioning from DigiCert to Let’s Encrypt certificates. This update aligns our backend infrastructure with our existing services, where Let’s Encrypt is already in use, and helps us streamline certificate management while maintaining industry‑standard security practices.
What does this mean for you?
- No changes are expected for the majority of environments.
- The change will be transparent if your system trusts the ISRG Root X1 certificate (the root certificate used by Let’s Encrypt).
Common environments where no action is required:
- Windows systems with Windows Update enabled
- Environments where automatic root certificate updates are allowed (not restricted by GPO / MDM policies)
- Systems where ISRG Root X1 is not explicitly removed or blocked
When action may be needed:
- Systems with restricted certificate updates
- Environments with custom trust stores
- Devices where ISRG Root X1 is missing or not trusted
In such cases, please ensure that the ISRG Root X1 root certificate is present in your trust store.
WithSecure products currently require the following root certificates for TLS communication to WithSecure backends, therefore must be present on all machines, across all Operating Systems:
- Amazon Root CA 1
- Amazon Root CA 2
- Amazon Root CA 3
- Amazon Root CA 4
- Starfield Class 2 Certification
- Starfield Services Root Certificate Authority – G2
- DigiCert Global Root CA
- ISRG Root X1
- ISRG Root X2
All of these are included in the default trust stores of modern, up-to-date operating systems and should not require manual installation in the majority of deployments.
-
Major Capricorn update for Endpoint Protection – May 2026
Read more
UPDATE 2026-05-13: This has now been released to production with version « 2026-05-13_01«
We will soon be releasing a major update for our Capricorn engine, used by our Endpoint Protection products. This is expected to be released on May 12th 2026.
This will result in a larger download as an updated version of the virus definition files are distributed.
Key improvementsOptimized databases through consolidation of overlapping detections, resulting in:
- Smaller footprint: Size on disk expected to decrease by ~160MB, decreasing by about half.
- Faster updates and reduced initialization disk I/O due to reduced database size
Update Details
- Platform coverage: This update applies to all WithSecure Endpoint Protection products — across Windows, Mac, and Linux platforms that utilize the Capricorn engine.
- Download size: All affected endpoints will now download a larger one-time update package of approximately 130-150 MB during the rollout.
Deployment
- The update will be delivered automatically.
- No manual action or configuration is required.
- The release time will be confirmed 24 hours in advance through our community channels.
- Updates containing this release will start with « WithSecure Capricorn Engine (2026-05-xx-xx)”.
- With this update, you can expect leaner, faster, and more efficient endpoint protection — without compromising security.
General announcements
-
CVE-2026-40175 for Axios JavaScript library
Read more
What is Axios?
Axios is a JavaScript library intended to ease interaction with internet HTTP services. It is used by some organizations to simplify their codebase compared to using standard browser functionality.
What is the vulnerability?
Prior to version 1.15.0, the Axios library is vulnerable to a specific « Gadget » attack chain that allows Prototype Pollution in any third-party dependency to be escalated into Remote Code Execution (RCE) or Full Cloud Compromise (via AWS IMDSv2 bypass).
Ref: https://nvd.nist.gov/vuln/detail/CVE-2026-40175
Has the vulnerability been fixed?
This vulnerability has been fixed in 1.15.0.
What are WithSecure’s recommendations for partners and customers?
We recommend partners and customers who use Axios act immediately to ensure their systems are not vulnerable.
WithSecure Exposure Management can detect and notify partners and customers that they have a vulnerable version.
Detection for vulnerable versions is available in unauthenticated scanning, and we are investigating the possibility to detect them on hosts via authenticated scans
What is the status of WithSecure systems in relation to this vulnerability?
WithSecure has thoroughly checked its own systems, and has confirmed that all services using Axios are using the latest version which is not vulnerable.
Are any WithSecure products affected?
WithSecure Policy Manager does contain a vulnerable version of the Axios library, and we have created a hotfix for this issue. We advise all our Business Suite partners and customers to apply this hotfix at the earliest opportunity.
The risk can further be mitigated by ensuring that Policy Manager’s Web Reporting interface is not accessible from the internet. This can be done with external firewall configurations.
The hotfix can be downloaded from the WithSecure Download Center.
-
Principale mise à jour concernant le Capricorne pour Endpoint Protection
Read more
MISE À JOUR : 2024-09-25: Cette mise à jour a été publiée en tant que WithSecure Capricorn Engine (2024-09-25_04). Veuillez noter qu’en raison de la manière dont les clients vérifient les mises à jour, certains d’entre eux ne les recevront qu’un peu plus tard dans la journée. Les mises à jour ultérieures du Capricorne incluront également ce changement.
MISE À JOUR 2024-09-24 : Nous prévoyons que cette mise à jour commencera à être livrée à nos clients à partir de 9.00 UTC 25.09.2024, mais il n’est malheureusement pas possible de donner une heure exacte en raison de la façon dont les installations clientes vérifient les mises à jour. La taille de la mise à jour sera de ~39MB, et non de 42,6MB comme annoncé précédemment.
Nous prévoyons de publier une mise à jour majeure de la base de données Capricorne le 24 septembre 2024.
Que signifie cette mise à jour ?
Cette mise à jour signifie que tous les produits Withsecure Endpoint – sur les plateformes Windows, Mac et Linux (ceux qui utilisent le moteur Capricorn) téléchargeront désormais un paquet de mise à jour plus important d’environ 42,6 Mo, au lieu des 5 Mo habituels.
Pour les clients qui gèrent de grands environnements ou qui sont confrontés à des contraintes de bande passante, ces informations peuvent s’avérer particulièrement pertinentes. En outre, les utilisateurs peuvent s’attendre à une amélioration des temps d’initialisation et à une réduction de la consommation de mémoire dans le cadre des avantages de la mise à jour.
La mise à jour est fourni automatiquement et ne nécessite aucune configuration supplémentaire.
- L’heure de sortie sera annoncée 24 heures à l’avance sur nos canaux community.
- Les mises à jour contenant cette version commenceront par « WithSecure Capricorn Engine (2024-09-xx-xx) »
- Les utilisateurs de WithSecure Elements EPP peuvent envisager d’utiliser le connecteur Elements pour réduire l’accès à Internet, s’ils ont plusieurs points d’extrémité déployés. Vous trouverez plus de détails sur la manière de déployer ce connecteur à l’adresse suivante https://www.withsecure.com/userguides/data/pdf/ws_elements_connector_eng.pdf
-
Rappel important : TOUTE la protection pour les produits B2B de la marque F-Secure se termine complètement le 31 décembre 2024.
Read more
Si vous utilisez un F-Secure produit B2B de marque, veuillez lire ce qui suit. Cet article contient des informations nécessaires pour assurer la protection et la fonctionnalité de l’appareil. se poursuit en 2025.
Nous avons déjà fait savoir à nos partenaires et à nos clients finaux que l’assistance pour la marque F-Secure Les produits sur site seront complètement abandonnés à la fin de l’année 2024. Cette information a également été publiée dans cet article.
Dans le cadre des changements d’infrastructure liés à notre séparation d’avec F-Secure, les serveurs de mise à jour des anciens produits cesseront d’exister. Fin du soutien pour ces produits plus anciens à la fin du mois de septembre dans la plupart des cas, mais nous nous efforcerons de continuer à fournir des mises à jour de protection pour ces produits jusqu’à la fin de l’année.
À l’aube de 2025, il sera IMPOSSIBLE pour nous d’offrir une quelconque assistance pour ces produits, car nous n’aurons pas la possibilité de fournir des mises à jour de ces produits. Les produits ne recevront plus de mises à jour et ne fourniront plus de protection.. Pour assurer la fourniture continue de mises à jour et, par conséquent, la protection de vos systèmes, il est d’une importance vitale que vous mettiez à jour les systèmes avant la date limite.
Ce rappel de fin d’assistance concerne notamment les produits suivants, y compris Versions Premium. Vous pouvez trouver la version minimale supportée.
Ancien produit F-Secure
Remplacement par un produit sécurisé
F-Secure Business Suite
AvecSecure Business Suite 16 series
F-Secure Client Security
WithSecure Client Security 16.x
F-Secure Client Security pour Mac
WithSecure Client Security pour Mac 16.x
F-Secure Server Security
AvecSecure Server Security 16.x
F-Secure Policy Manager & Policy Manager Proxy (également versions Linux)
AvecSecure Policy Manager 16.x
F-Secure Email and Server Security
WithSecure Email and Server Security 16.x
F-Secure Linux Security
WithSecure Linux Security 12.0.482
F-Secure Atlant
WithSecure Atlant 1.0.319
Des versions de remplacement de la marque WithSecure sont disponibles pour tous ces produits à l’adresse suivante centre de téléchargement.
A noter que certaines adresses de réseau de service ont changé pour ces produits de la marque WithSecure, et que nos clients doivent s’assurer que la connectivité est autorisée vers les nouvelles adresses. Vous pouvez trouver plus d’informations sur l’article dédié
Les partenaires et les clients ont déjà reçu les codes d’accès aux nouvelles versions, le cas échéant.
Les produits sur site portant la marque WithSecure, ainsi que tous les produits WithSecure Elements, continuent d’être pris en charge. jusqu’à leur date de fin de vie publiée.